Ich habe mir die Aufgabe vorgenommen, durch Dusk’ eigenes August-15-Writeup zum Tokenisieren von SME-Wertpapieren zu graben, und dabei ist etwas in mir geknackt, das das gesamte „permissionless“-Framing für mich auf den Kopf gestellt hat. Dusk Network $DUSK @DuskFoundation #Dusk veröffentlicht diesen Beitrag vor zwei Tagen, in dem sie ihre NPEX-Partnerschaft erklären – den sechs-stufigen Ownership-Lifecycle für tokenisierte Aktien – und er liest sich weniger wie Dezentralisierung und mehr wie eine Berechtigungs-Checkliste mit zusätzlichen Schritten.
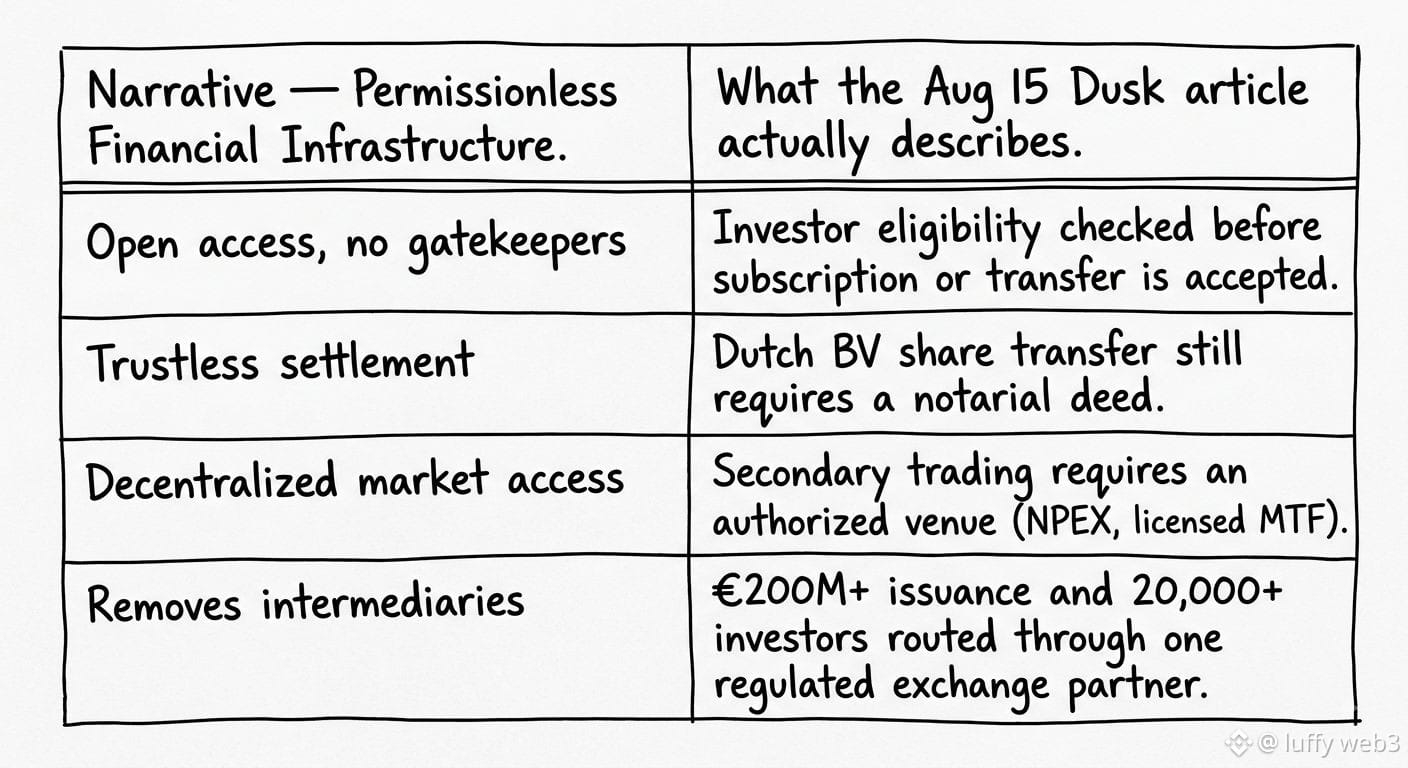
Das hier hat mich gestoppt: Der Artikel sagt ganz offen, dass eine Übertragung von Anteilen einer niederländischen BV weiterhin eine notariell beurkundete Urkunde benötigt. Die Anlegerfähigkeit wird weiterhin „vor einem Subscription- oder Transfer akzeptiert wird“ „geprüft“. Sekundärhandel benötigt weiterhin „eine autorisierte Handelsplattform“, um „zugelassene Anleger“ aufzunehmen. Jede einzelne Stufe in ihrem eigenen Diagramm hat eine Art Gatekeeper dran. Auch NPEXs Zahlen stützen das – €200M+ bestätigte Emission, 20.000+ Anleger, alles in eine einzige lizenzierte MTF gelenkt.
Ich bin mit der Erwartung in das Ganze gegangen, die übliche „permissionless Rails“-Sales-Pitch zu bekommen. Herausgekommen bin ich mit der Erkenntnis, dass Dusk’ eigentlicher Value-Prop das Gegenteil ist: eine Compliance-Coordination-Schicht, die die Abstimmung zwischen Institutionen reduziert, die ohnehin schon die Unterlagen der jeweils anderen prüfen müssen. Das ist wirklich nützlich – vielleicht sogar nachhaltiger, als „permissionless“ es jemals für regulierte Assets war. Aber es als „permissionless financial infrastructure“ zu bezeichnen, wirkt so, als würde Marketing spät nachholen, was das Protokoll tatsächlich geworden ist.
Ist „permissionless“ überhaupt noch das richtige Wort für das, worauf privacy-kompatible Chains hinarbeiten, oder ist dieses Schiff abgefahren, als RWA zum dominierenden Use Case wurde?#dusk $DUSK @Dusk
Das hier hat mich gestoppt: Der Artikel sagt ganz offen, dass eine Übertragung von Anteilen einer niederländischen BV weiterhin eine notariell beurkundete Urkunde benötigt. Die Anlegerfähigkeit wird weiterhin „vor einem Subscription- oder Transfer akzeptiert wird“ „geprüft“. Sekundärhandel benötigt weiterhin „eine autorisierte Handelsplattform“, um „zugelassene Anleger“ aufzunehmen. Jede einzelne Stufe in ihrem eigenen Diagramm hat eine Art Gatekeeper dran. Auch NPEXs Zahlen stützen das – €200M+ bestätigte Emission, 20.000+ Anleger, alles in eine einzige lizenzierte MTF gelenkt.
Ich bin mit der Erwartung in das Ganze gegangen, die übliche „permissionless Rails“-Sales-Pitch zu bekommen. Herausgekommen bin ich mit der Erkenntnis, dass Dusk’ eigentlicher Value-Prop das Gegenteil ist: eine Compliance-Coordination-Schicht, die die Abstimmung zwischen Institutionen reduziert, die ohnehin schon die Unterlagen der jeweils anderen prüfen müssen. Das ist wirklich nützlich – vielleicht sogar nachhaltiger, als „permissionless“ es jemals für regulierte Assets war. Aber es als „permissionless financial infrastructure“ zu bezeichnen, wirkt so, als würde Marketing spät nachholen, was das Protokoll tatsächlich geworden ist.
Ist „permissionless“ überhaupt noch das richtige Wort für das, worauf privacy-kompatible Chains hinarbeiten, oder ist dieses Schiff abgefahren, als RWA zum dominierenden Use Case wurde?#dusk $DUSK @Dusk