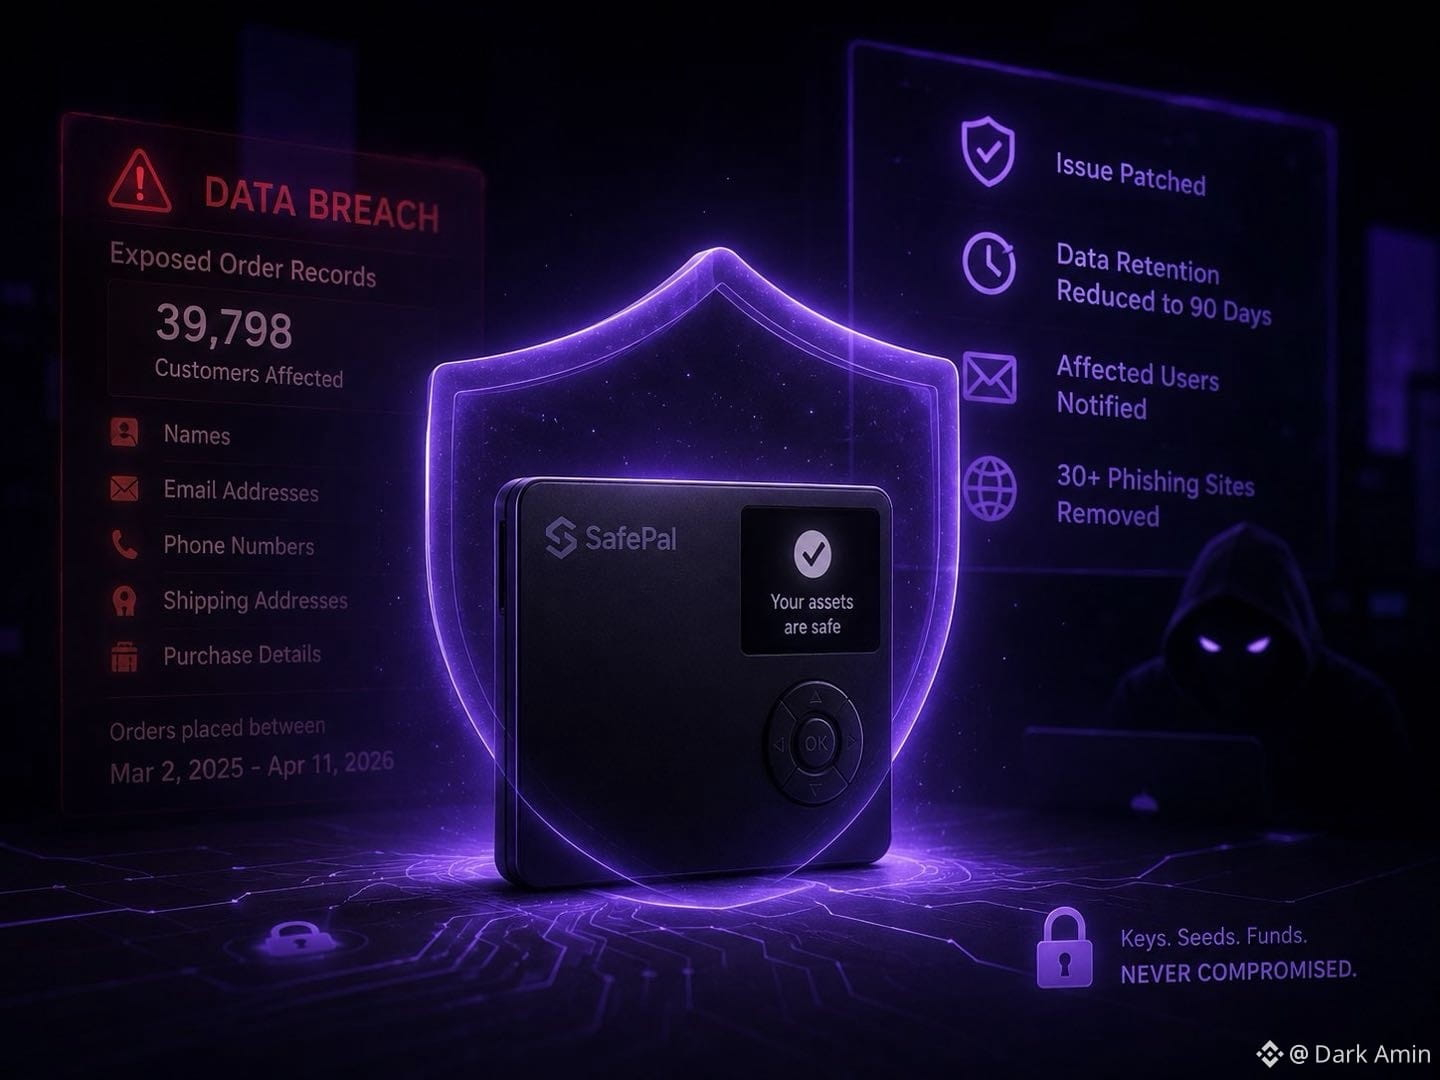
SafePal hat eine Datenschutzverletzung offengelegt, bei der Bestellaufzeichnungen von 39798 Kunden betroffen waren.
Ein Authentifizierungsfehler in einem Drittanbieter-Plugin zur Bestellverfolgung ermöglichte den unbefugten Zugriff auf Namen, E-Mail-Adressen, Telefonnummern, Versandadressen und Kaufdetails für Bestellungen, die zwischen dem 2. März 2025 und dem 11. April 2026 aufgegeben wurden.
Private Keys, Seed-Phrasen und Gelder wurden nicht kompromittiert.
Das Unternehmen hat das Problem behoben, die Datenspeicherung auf 90 Tage reduziert, betroffene Nutzer benachrichtigt und über 30 zugehörige Phishing-Websites entfernt, während die sicherheitstechnische Aufsicht in der Branche zunahm.
#SafePal #CryptoSecurity #WalletSecurity