


Hauptschlussfolgerungen
Die Kriminellen, die Adressvergiftungsangriffe durchführen, machen sich die gängige Gewohnheit der Benutzer zunutze, Adressen aus Transaktionsverläufen zu kopieren, sowie die Einschränkung der Benutzeroberfläche, die "abgekürzte Adressen" anzeigt.
Durch die Verwendung von "vanity"-Adressgeneratoren erstellen Angreifer Adressen, die die ersten und letzten Zeichen der häufigen Empfänger der Opfer nachahmen; anschließend nutzen sie gefälschte Token, Überweisungen mit null Wert oder sogar kleine echte Beträge, um die Wallet-Filter zu umgehen und deinen Verlauf zu kontaminieren.
Verwende intelligente Brieftaschen wie Binance Wallet, die Spam filtern und vor ähnlichen Adressen warnen, nutze das Adressbuch und vertraue niemals nur auf die ersten/letzten Zeichen einer Adresse, wenn du eine Transaktion durchführst.

Das Ökosystem der Kryptowährungen sieht sich weiterhin sich ständig weiterentwickelnden Sicherheitsherausforderungen gegenüber. Dazu gehören Angriffe durch Adressvergiftung, die zu einer ernsthaften Bedrohung geworden sind, deren Ziel es ist, Benutzer dazu zu bringen, Gelder an bösartige oder falsche Adressen zu senden. Für Binance hat der Schutz deiner Vermögenswerte oberste Priorität. Lies weiter, um zu erfahren, wie sich diese Angriffe entwickeln, wie Binance Wallet dich proaktiv davor schützt und welche besten Praktiken du befolgen solltest, um nicht in solche bösartigen Systeme zu geraten.
Warum es funktioniert
Die meisten Web3-Nutzer oder Menschen im Allgemeinen merken sich keine hexadezimalen Zeichenfolgen von 42 Zeichen. Stattdessen verlassen sie sich auf visuelle Abkürzungen. Aufgrund der Einschränkungen der Benutzeroberfläche in Blockexplorern (wie Etherscan) und Brieftaschen werden Adressen oft so verkürzt angezeigt: 0x1234...abcd.
Angreifer nutzen dies aus, indem sie Dienste namens Vanity-Adressen-Generatoren verwenden, Werkzeuge, die benutzerdefinierte Brieftaschenadressen mit gewählten Anfangs- und Endzeichen erstellen, um eine bösartige Kette zu erzeugen, die mit dem Präfix und Suffix des legitimen Empfängers übereinstimmt. Da das Erzeugen von Adressen fast nichts kostet, können sie Übereinstimmungen erzwingen, die auf den ersten Blick identisch erscheinen.
Wenn du eine neue Transaktion an einen Empfänger startest, mit dem du kürzlich Geschäfte gemacht hast, kannst du dir deine Historie ansehen, eine Adresse sehen, die gleich anfängt und endet, und auf "kopieren" klicken. In diesem Moment hast du unwissentlich die Adresse des Angreifers kopiert.
Wie Angreifer deine Historie "vergiften": 3 gängige Methoden
Um ihre bösartige Adresse in deine Transaktionshistorie einzufügen, greifen Angreifer hauptsächlich auf drei Techniken zurück.
1. Falsche Tokenverträge (Ereignisse emulieren)
In diesem Fall setzen die Angreifer einen nicht standardmäßigen Tokenvertrag (zum Beispiel einen falschen Token namens "U5DC") ein. Diese Verträge sind so programmiert, dass sie "Transfer"-Ereignisse auslösen, die scheinbar von deiner Adresse in die bösartige Adresse stammen.
Sie können sogar den genauen Betrag deiner letzten legitimen Überweisung fälschen. Wenn du gerade 1.000 USDC gesendet hast, können sie einen Eintrag in deiner Historie erstellen, der zeigt, dass du "1.000 U5DC" an ihre vergiftete Adresse "gesendet" hast.
2. Überweisungen mit null Betrag
Einige Haupt-Tokenverträge (einschließlich bestimmter Versionen von USDC) ermöglichen die Funktion "Transfer From" mit null Betrag, ohne die private Schlüsselunterschrift des Absenders zu benötigen.
Der Angreifer kann eine Überweisung von 0 USDC von deiner Brieftasche an seine Vanity-Adresse initiieren. Da es sich um eine "echte" Interaktion über den USDC-Vertrag handelt, erscheint es in deiner Historie als legitimer Eintrag (obwohl von $0), bereit zum Kopieren.
3. Echte Überweisungen mit niedrigem Betrag
Um moderne Brieftaschen zu umgehen, die bereits Transaktionen mit null Wert herausfiltern, haben Angreifer begonnen, in ihren Attacken "umzudrehen".
Sie können dir eine kleine Menge echter Kryptowährung (zum Beispiel 0,01 USDC) an deine Brieftasche senden. Da es sich um eine echte Überweisung mit Wert handelt, überwindet sie oft die Spam-Filter und erscheint ganz oben in deiner Liste von "Empfangen" oder "Aktuell".
Wie du deine Vermögenswerte schützen kannst
Obwohl du nicht verhindern kannst, dass dir jemand "Dust" sendet oder eine Transaktion in deiner Adresse auf der Kette fälscht, kannst du steuern, wie du mit diesen Daten interagierst.
1. Verwende eine sicherheitsorientierte Brieftasche (zum Beispiel Binance Wallet)
Deine erste Verteidigungslinie ist die Benutzeroberfläche deiner Brieftasche. Binance Wallet ist standardmäßig darauf ausgelegt, die Risiken der Adressvergiftung zu mindern:
Erweiterter Spam- und Dust-Filter: Binance Wallet identifiziert automatisch und unterdrückt Einträge von bösartigen oder nicht standardmäßigen Verträgen. Dazu gehört ein robustes Filtersystem für Überweisungen mit null Betrag und "Dust"-Transaktionen mit sehr niedrigem Wert, die speziell dazu entworfen wurden, deine Historie zu vergiften. Indem sichergestellt wird, dass deine Benutzeroberfläche nur legitime und relevante Aktivitäten anzeigt, beseitigen wir die Bedrohung, bevor du die Gelegenheit hast, eine bösartige Adresse zu kopieren.
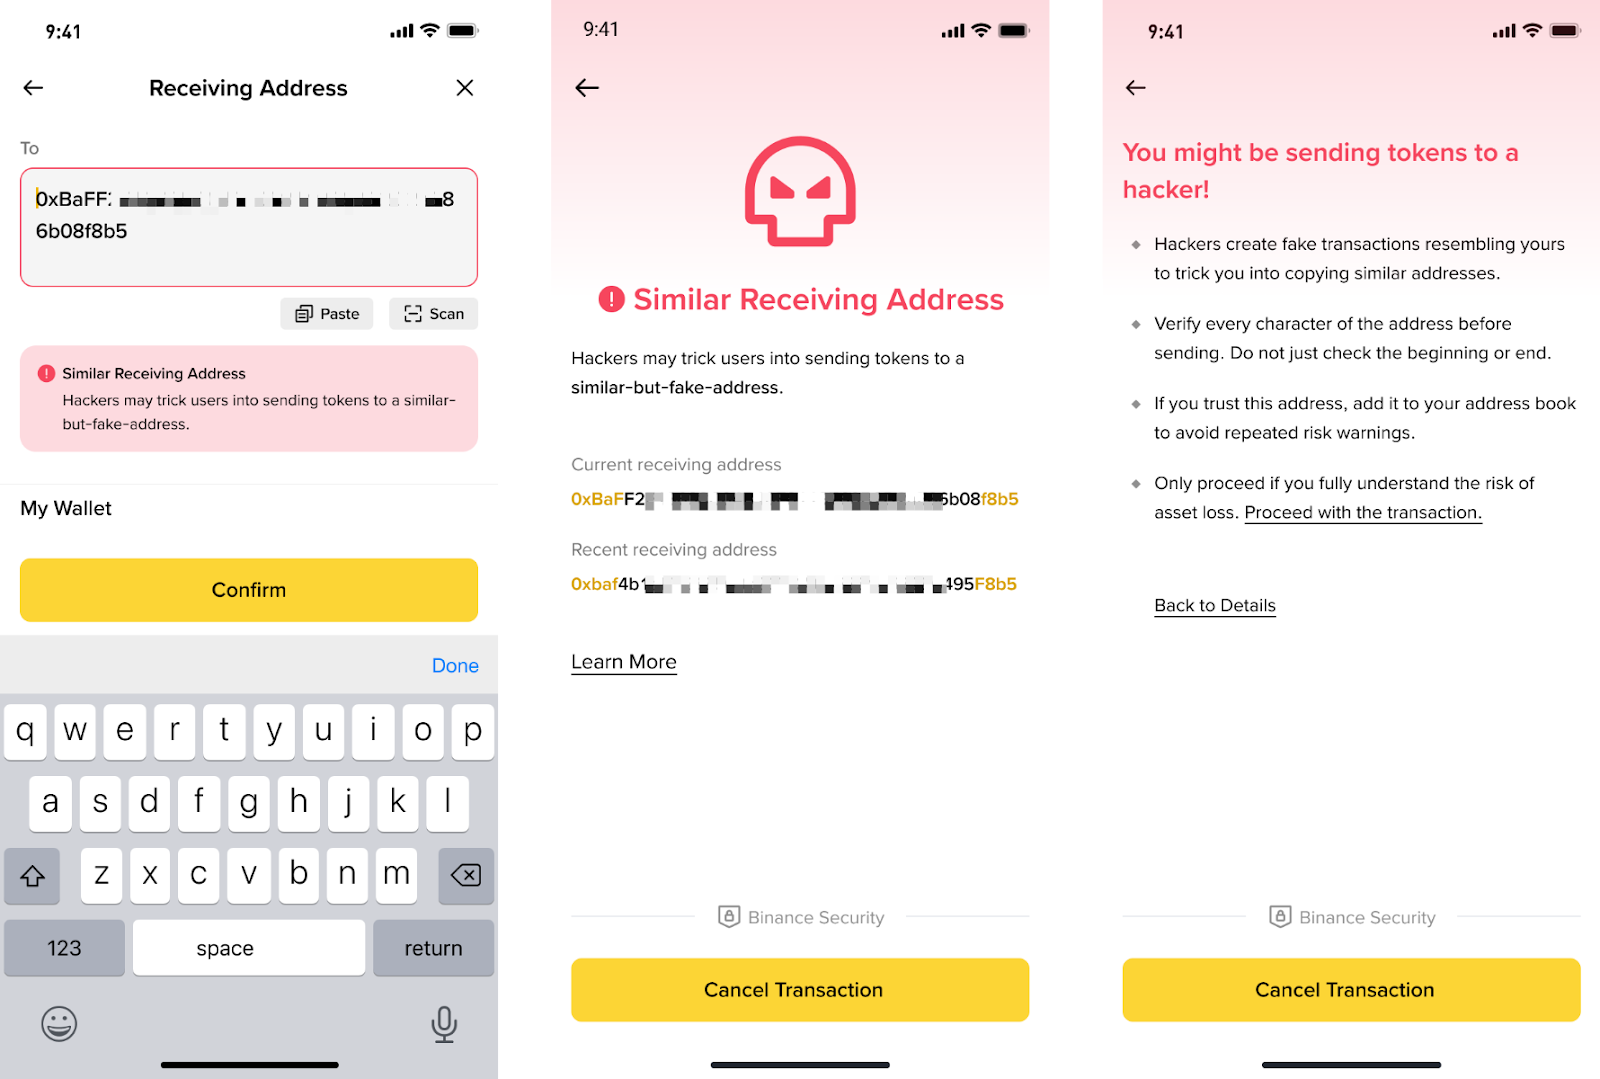
Ähnlichkeitswarnungen: Wenn du versuchst, Gelder an eine Adresse zu senden, die verdächtig ähnlich zu einem häufigen Kontakt aussieht, aber keine exakte Übereinstimmung ist, zeigt dir Binance Wallet eine Warnung mit hohem Risiko an.
2. Verwende das Adressbuch
Hör auf, von Transaktionshistorien zu kopieren.
Für jede Adresse, mit der du mehr als einmal interagierst (Börsen, Freunde oder deine eigene Cold Storage), speichere sie im Adressbuch deiner Brieftasche und weise ihr einen klaren Alias zu.
Beim Senden von Geldern wähle den Kontakt nach Namen aus, anstatt eine Zeichenkette zu kopieren.

3. Die Regel der "Mittelzeichen"
Überprüfe niemals eine Adresse nur an den ersten 4 und den letzten 4 Zeichen.
Überprüfe die ersten 4, die 4 in der Mitte und die letzten 4.
Angreifer stimmen fast nie mit dem zentralen Segment überein, da die Rechenleistung, die erforderlich ist, um die gesamte Kette von 42 Zeichen zu entsprechen, derzeit zu kostspielig ist.
4. Führe eine Testtransaktion durch
Für größere Beträge sende immer zuerst einen kleinen "Testbetrag". Überprüfe den Empfang auf der anderen Seite und fahre dann mit dem Gesamtbetrag unter Verwendung derselben bereits bestätigten Adresse fort.
Abschließende Gedanken
In Web3 gibt es keinen "Rückgängig"-Button, und Angreifer setzen darauf, dass du einem vertrauten Fragment vertraust, anstatt das gesamte Ziel zu überprüfen. Die gute Nachricht ist, dass das Vergiften von Adressen ein Angriff ist, der auf Gewohnheiten basiert, was bedeutet, dass es auch vermeidbar ist: Betrachte die Transaktionshistorie als nicht vertrauenswürdig, benutze ein Adressbuch oder verifizierte Kontakte und wähle eine sicherheitsorientierte Brieftasche wie Binance Wallet, die Spam filtert und verdächtige Adressen markiert. Nimm dir Zeit, bestätige die vollständige Adresse (einschließlich des mittleren Segments) und wenn der Betrag relevant ist, führe zuerst eine Testüberweisung durch; denn ein paar zusätzliche Sekunden der Überprüfung können dir einen irreversiblen Verlust ersparen.
Um mehr zu erfahren
Schütze dich vor Smishing: Aktiviere heute deinen Antiphishing-Code
Lass keine Spam-Token in deiner Web3-Brieftasche Platz | Binance Blog
Bitte beachten: Es kann Unterschiede zwischen diesem originalen Inhalt in Englisch und jeder übersetzten Version geben (diese Versionen können von KI generiert werden). Bitte konsultiere die originale englische Version für die genauesten Informationen, falls Unterschiede auftreten.