Ich sehe in Tokenisierungs-Demos selten Erholung/Wiederherstellung (Recovery), obwohl sie am wichtigsten ist am schlimmsten Tag.
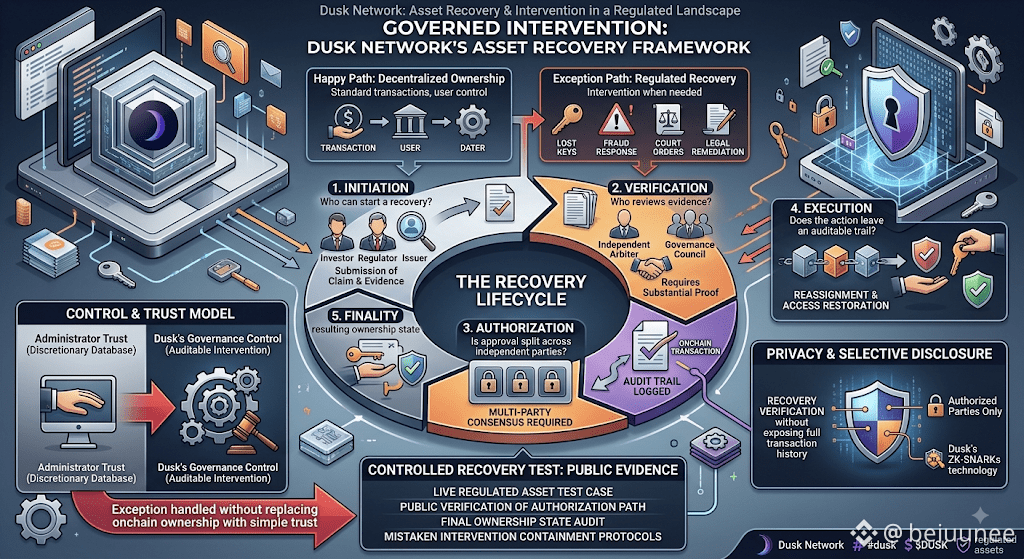
Das eigene, regulierte-Assets-Framework von Dusk umfasst verlorene Schlüssel, Betrugsreaktionen, Gerichtsbeschlüsse und gesetzlich erforderliche Abhilfemaßnahmen. Das ist sinnvoll. Ein Finanz-Asset kann nicht für immer herrenlos werden, nur weil eine Seed Phrase verschwunden ist, und eine gültige rechtliche Anordnung kann nicht beantwortet werden mit „der Vertrag ist unveränderlich“.
Doch Recovery erzeugt eine spitze Spannung.
Wenn ein Emittent oder Betreiber Eigentum neu zuweisen, eine Übertragung einfrieren oder den Zugriff wiederherstellen kann, dann wird diese Autorität Teil des Sicherheitsmodells des Assets. Wenn es niemanden gibt, der das kann, mag das System technisch rein sein, aber für regulierte Wertpapiere ist es nicht nutzbar. Dusk muss Eingriffe unterstützen, ohne die Eigentümerschaft jedes Investors in einen diskretionären Datenbankeintrag zu verwandeln.
Die entscheidenden Designfragen sind daher prozedural. Wer darf eine Recovery anstoßen? Welche Nachweise sind erforderlich? Wird die Genehmigung über unabhängige Stellen aufgeteilt? Hinterlässt die Aktion eine prüfbare (auditable) Spur? Kann ein Investor einen Fehler anfechten, bevor er endgültig wird?
Privatsphäre macht das schwieriger, nicht weniger wichtig. Ein Recovery-Prozess muss den richtigen Anspruch identifizieren, ohne die gesamte Transaktionshistorie eines Investors für alle offenzulegen. Dusk’ Tools für selektive Offenlegung können eingrenzen, was autorisierte Parteien sehen, aber die Governance entscheidet weiterhin, wer diese Parteien sind.
Ich würde das nicht mit einer Happy-Path-Übertragung bewerten. Ich möchte einen kontrollierten Recovery-Test mit einem live regulierten Asset, gefolgt von öffentlichen Nachweisen über den Autorisierungsweg und den resultierenden Eigentumsstatus. Außerdem möchte ich wissen, wie schnell ein fehlerhafter Eingriff eingedämmt werden kann.
Dusk’ echter Maßstab für Kontrolle ist nicht, ob es jede Ausnahme verhindern kann. Entscheidend ist, ob eine Ausnahme behandelt werden kann, ohne stillschweigend die Onchain-Eigentümerschaft durch Administratorvertrauen zu ersetzen.
#dusk $DUSK @Dusk