vertrauliche Verträge, tatsächlich daran herumgestochert statt nur die Präsentation zu lesen.
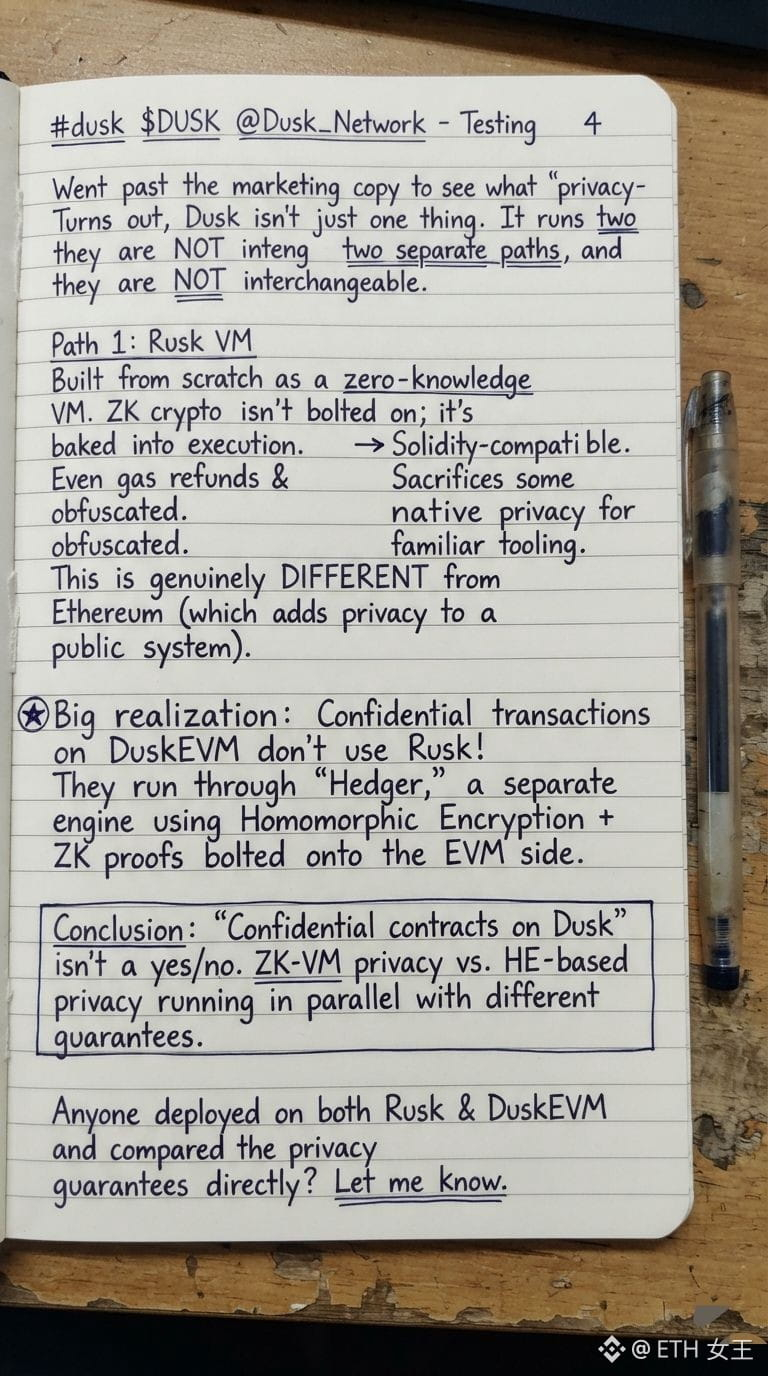
Ich wollte herausfinden, was „datenschutzfreundliche Smart Contracts“ in der Praxis wirklich bedeutet, nicht nur Marketing-Blabla. Dabei stellte sich heraus: Dusk verfolgt zwei getrennte Wege, und die sind nicht austauschbar.
Rusk ist die ursprüngliche VM – von Grund auf als Zero-Knowledge-VM gebaut. Das heißt: ZK-Kryptografie wird nicht einfach „oben drauf“ gepackt, sondern ist in die Art integriert, wie die VM ausführt. Sogar Gas-Refunds und Block-Rewards werden verschleiert. Das ist ein grundlegend anderes Design als bei Ethereum, wo Datenschutz etwas ist, das man über ein standardmäßig öffentliches System zusätzlich anbringt.
Dann gibt es aber noch DuskEVM – Solidity-kompatibel, OP-Stack-basiert, das wieder auf der Hauptkette abwickelt. Das existiert, weil nativer Rusk-Entwicklungs-Content eine kleinere Entwicklergruppe hat, die ZK-Zircuits kennt. DuskEVM tauscht einen Teil dieser nativen Privatsphäre gegen vertraute Werkzeuge ein.
Der Teil, der bei mir hängen geblieben ist: Vertrauliche Transaktionen auf DuskEVM werden überhaupt nicht durch Rusk’ ZK-Design gehandhabt – sie laufen über etwas namens Hedger. Hedger nutzt Homomorphie-Verschlüsselung plus ZK-Beweise, also eine separate Privacy-Engine, die als Zusatz auf der EVM-Seite „drangeschraubt“ wurde.
Also sind „vertrauliche Smart Contracts auf Dusk“ kein einheitliches System. Es gibt native ZK-VM-Privatsphäre auf dem einen Pfad und homomorphieverschlüsselungsbasierte Privatsphäre auf dem EVM-Pfad – parallel zueinander mit unterschiedlichen Garantien.
Kein Alarmzeichen im eigentlichen Sinn, eher bedeutet es: Die Frage „Ist dieser Vertrag privat?“ ist auf Dusk keine einfache Ja/Nein-Frage mehr – es hängt davon ab, auf welcher VM er bereitgestellt wurde.
Hat das schon mal jemand tatsächlich auf beiden – Rusk und DuskEVM – bereitgestellt und die Privacy-Garantien direkt miteinander verglichen?
#dusk $DUSK @Dusk
$AKE $EVAA