
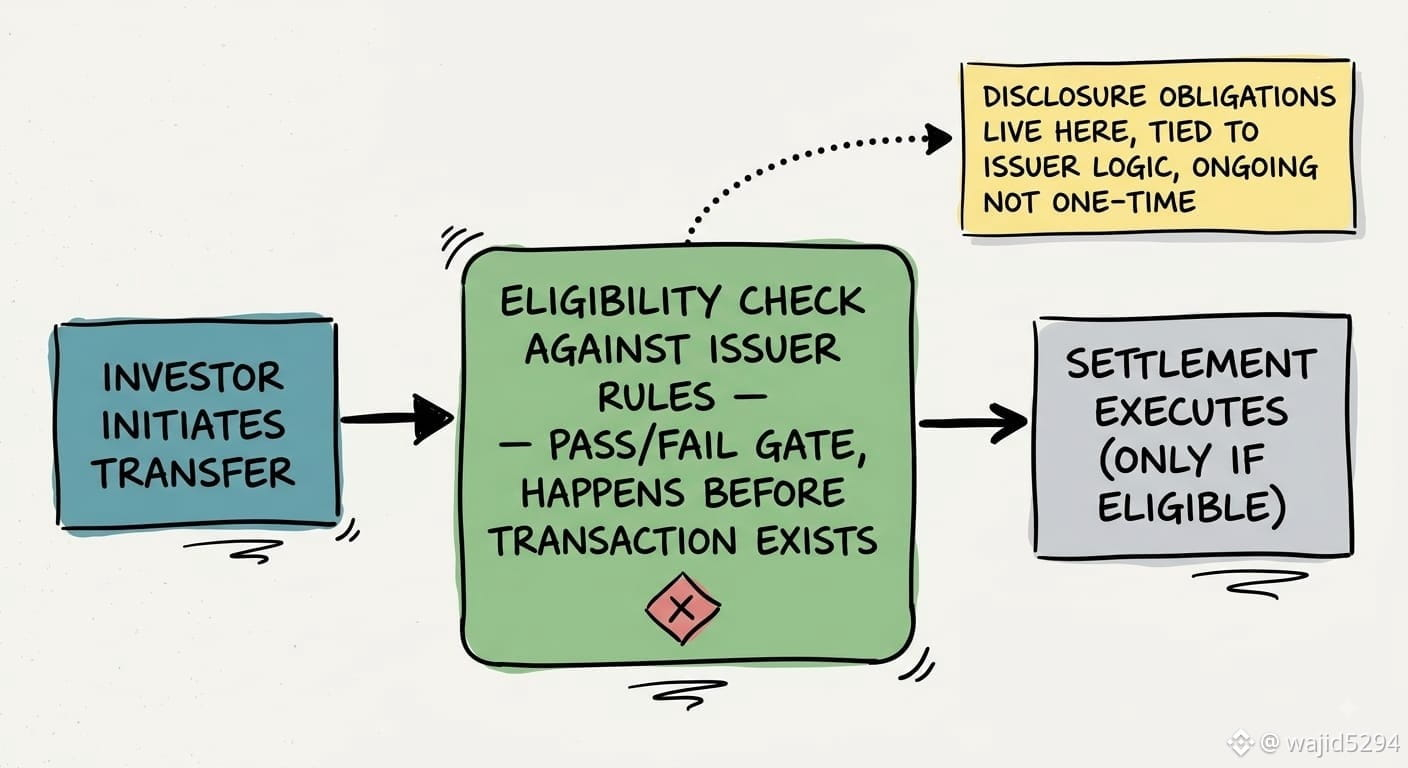
#dusk @Dusk $DUSK Was mir beim Blick auf die Berechtigung bei Dusk auffiel, war nicht die Datenschutzeinrichtung – sondern wie gewöhnlich sich die Reibung anfühlte. Dusk stellt vertrauliche Transfers als das zentrale Thema in den Vordergrund, doch der Teil, der tatsächlich das Verhalten prägt, ist leiser: Berechtigungsprüfungen erfolgen, bevor überhaupt ein Transfer versucht wird, nicht als Ablehnung im Nachhinein. Das ist keine Werbeaussage, sondern eine Designentscheidung. In der Praxis bedeutet das, dass der Compliance-Status eines Investors beim Zeitpunkt der Absicht anhand der Regeln des Emittenten verifiziert wird – sodass die Kette niemals einen Vorgang festhält, der gar nicht existieren dürfte, statt eine Sache rückgängig zu machen, die doch passiert ist. Das zweite, was ich bemerkte, ist, dass Offenlegungspflichten näher an der Logik des Emittenten sitzen als an der Settlement-Ebene selbst. Das heißt: Das Settlement kann sauber und schnell bleiben, während die Compliance dauerhaft eine andere Aufgabe ist – kein einmaliges Tor. Diese Aufteilung ist sinnvoll, aber sie bedeutet auch, dass das, was man über das „Settlement“ spricht, in Wahrheit der letzte, leichteste Schritt in einer längeren Kette von Berechtigungen ist, die die meisten Nutzer nie zu Gesicht bekommen. Ich frage mich immer wieder, wie das funktioniert, wenn sich die Berechtigungsregeln während des Lebenszyklus ändern – nachdem Tokens bereits gehalten werden.


Veröffentlichen
Haftungsausschluss: Enthält Meinungen von Drittanbietern. Keine Beratung. Binance AI wird ohne Gewähr bereitgestellt. Siehe AGB.