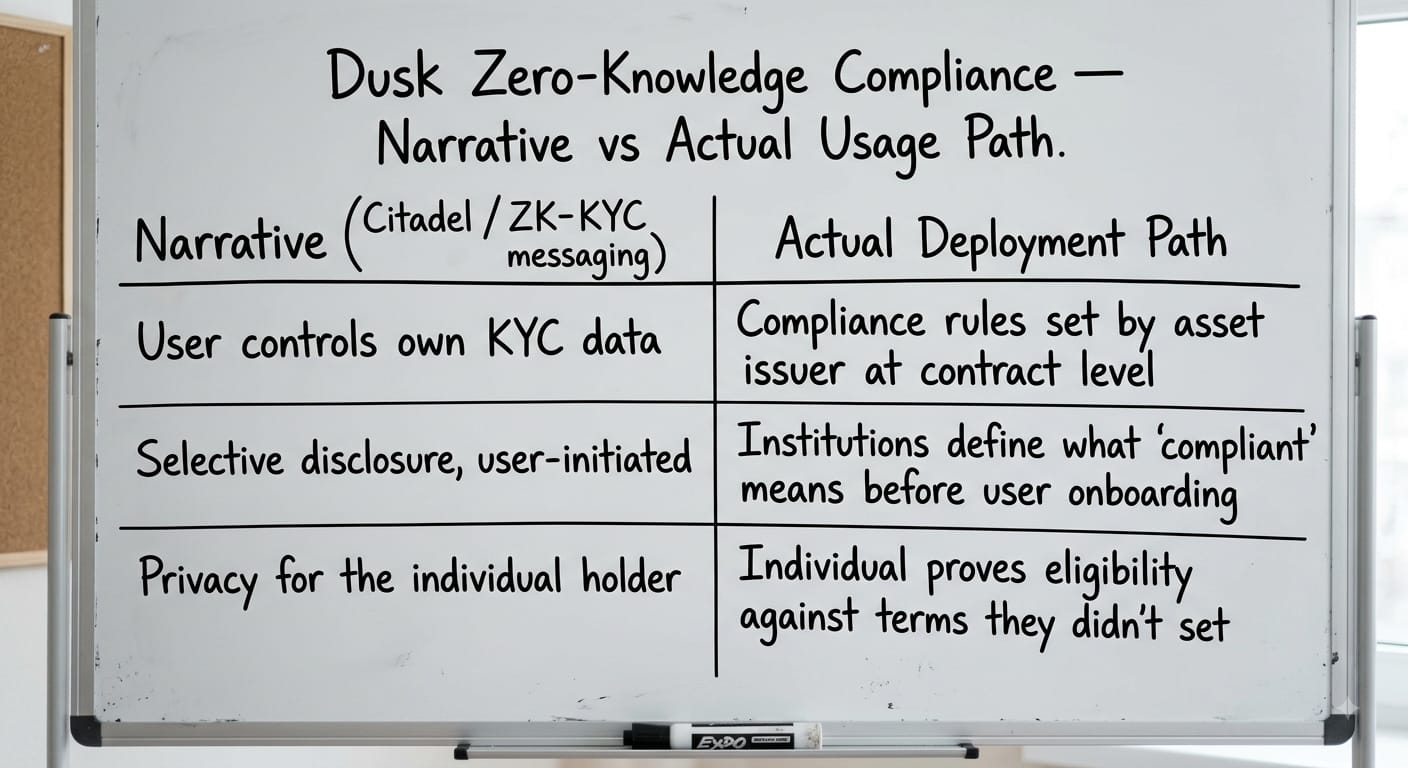
Der interessante Teil ist nicht, dass Dusk Ihnen ermöglicht, privat zu bleiben und dabei die Einhaltung nachzuweisen – es geht darum, wer diese Funktion tatsächlich zuerst nutzen darf. Dusk Citadel und seine Zero-Knowledge-Compliance-Ebene sollen es einzelnen Nutzern ermöglichen, ihre eigenen KYC-Daten zu kontrollieren, indem nur das geteilt wird, was nötig ist, und nichts weiter. Aber der eigentliche Bereitstellungspfad läuft über Institutionen, die regulierte Wertpapiere auf der Kette ausgeben, nicht über Retail-Wallets, die nach eigenen Bedingungen selektive Offenlegung betreiben. Das Protokoll erzwingt KYC-/AML-Regeln auf Ebene der Smart Contracts – das heißt, die Partei, die definiert, was „konform“ ist, ist diejenige, die das Asset ausgibt, nicht die Person, die es hält. Das ist ein nachvollziehbares Design für eine Kette, die um regulierte Finanzen herum gebaut ist, aber es ist eine leiserere Geschichte als „Privatsphäre für den Nutzer“. Die Technik ermöglicht es Ihnen tatsächlich, die Berechtigung nachzuweisen, ohne die Identität offenzulegen – dieser Teil stimmt. Weniger geklärt ist, ob der durchschnittliche Inhaber jemals direkt mit diesem Proof-System interagiert oder ob er einfach eine Kette übernimmt, in der Institutionen die Compliance-Bedingungen bereits festgelegt haben, bevor die erste private Transaktion überhaupt stattfindet. Es lohnt sich, im Blick zu behalten, welche Seite zuerst die Tools erhält.
#dusk @Dusk $DUSK
#dusk @Dusk $DUSK