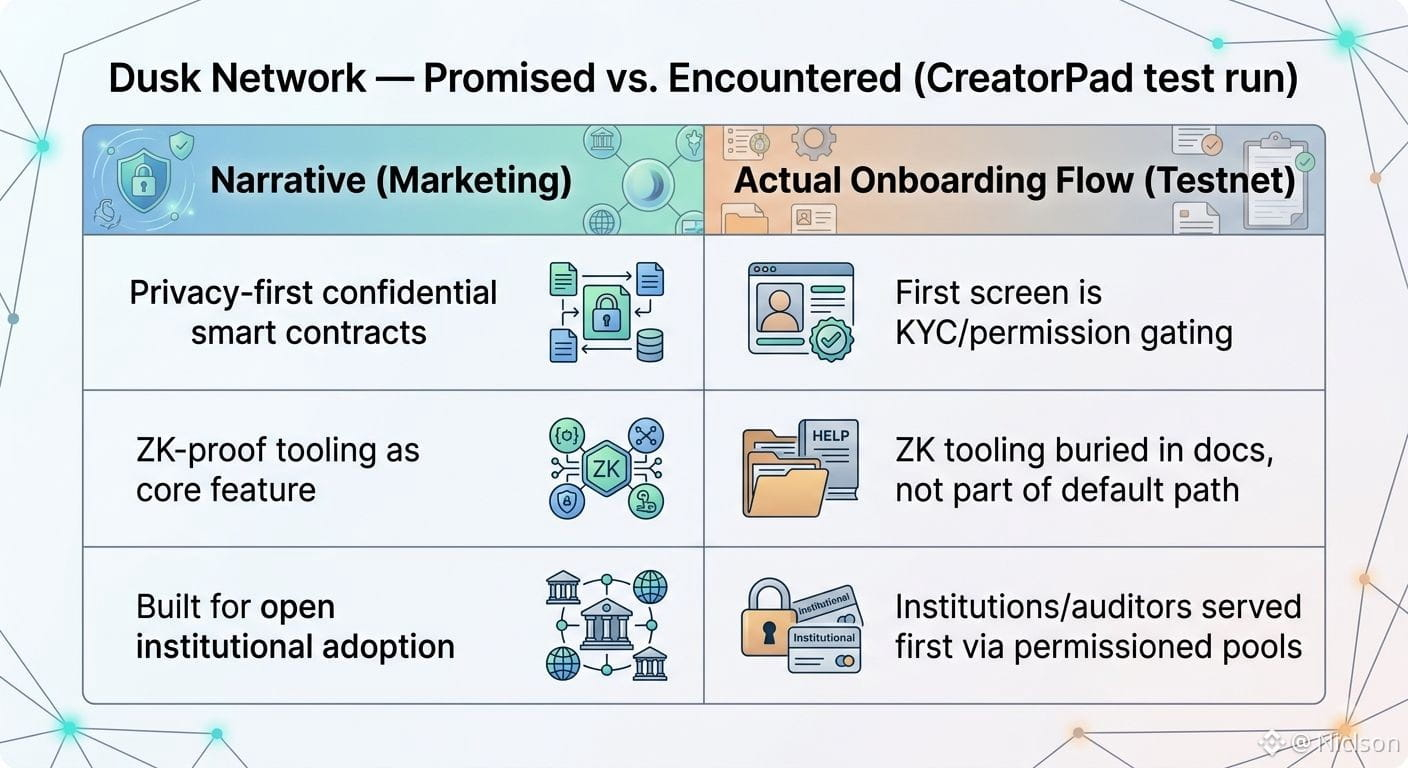
#dusk $DUSK Verbrachte eine Stunde damit, im Testnet-Interface von Dusk herumzustöbern, in der Erwartung des üblichen „Wallet verbinden, minten, fertig“-Ablaufs, den institutionelle Ketten versprechen – stattdessen war das Erste, was mir begegnete, eine Compliance-/Permissioning-Schicht, die die einfache Testtransaktion absichtlich langsam wirken ließ. DUSK, #Dusk, @DuskNetwork vermarktet sich mit vertraulichen Smart Contracts für reguliertes Finanzwesen, doch was tatsächlich zuerst sichtbar wird, ist nicht Privatsphäre, sondern Reibung: KYC-gesperrte Pfade und permissionierte Pools liegen vor den „fortgeschrittenen“ Zero-Knowledge-Funktionen, die die meiste Aufmerksamkeit auf sich ziehen. Das Standarderlebnis ist eher eine Compliance-Sandbox als eine Privacy-Chain. Eine konkrete Sache, die bei mir hängen blieb: Die Doku für die ZK-Proof-Tools ist gründlich, aber fast nichts im Onboarding-Prozess führt einen neuen Nutzer tatsächlich dorthin, sie zu verwenden – man müsste danach suchen. Somit profitieren zuerst die Institutionen und Auditoren, die die Permissioning-Schienen brauchen, während der privacy-native Use Case, über den alle reden, irgendwo im Gebiet „coming soon“ feststeckt. Das ließ mich fragen, ob „institutionelle Blockchain-Narrative“ stillschweigend bedeutet: zuerst für Institutionen gebaut, später von ihnen genutzt – und ob diese Reihenfolge überhaupt die falsche ist, über die man sich beschweren sollte.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk