Ihre Bank hat noch nie Ihr Guthaben gesehen. Sie weiß jedoch immer noch, dass jeder Scheck, den Sie ausstellen, gedeckt ist. Das wirkt seltsam und klingt unmöglich!
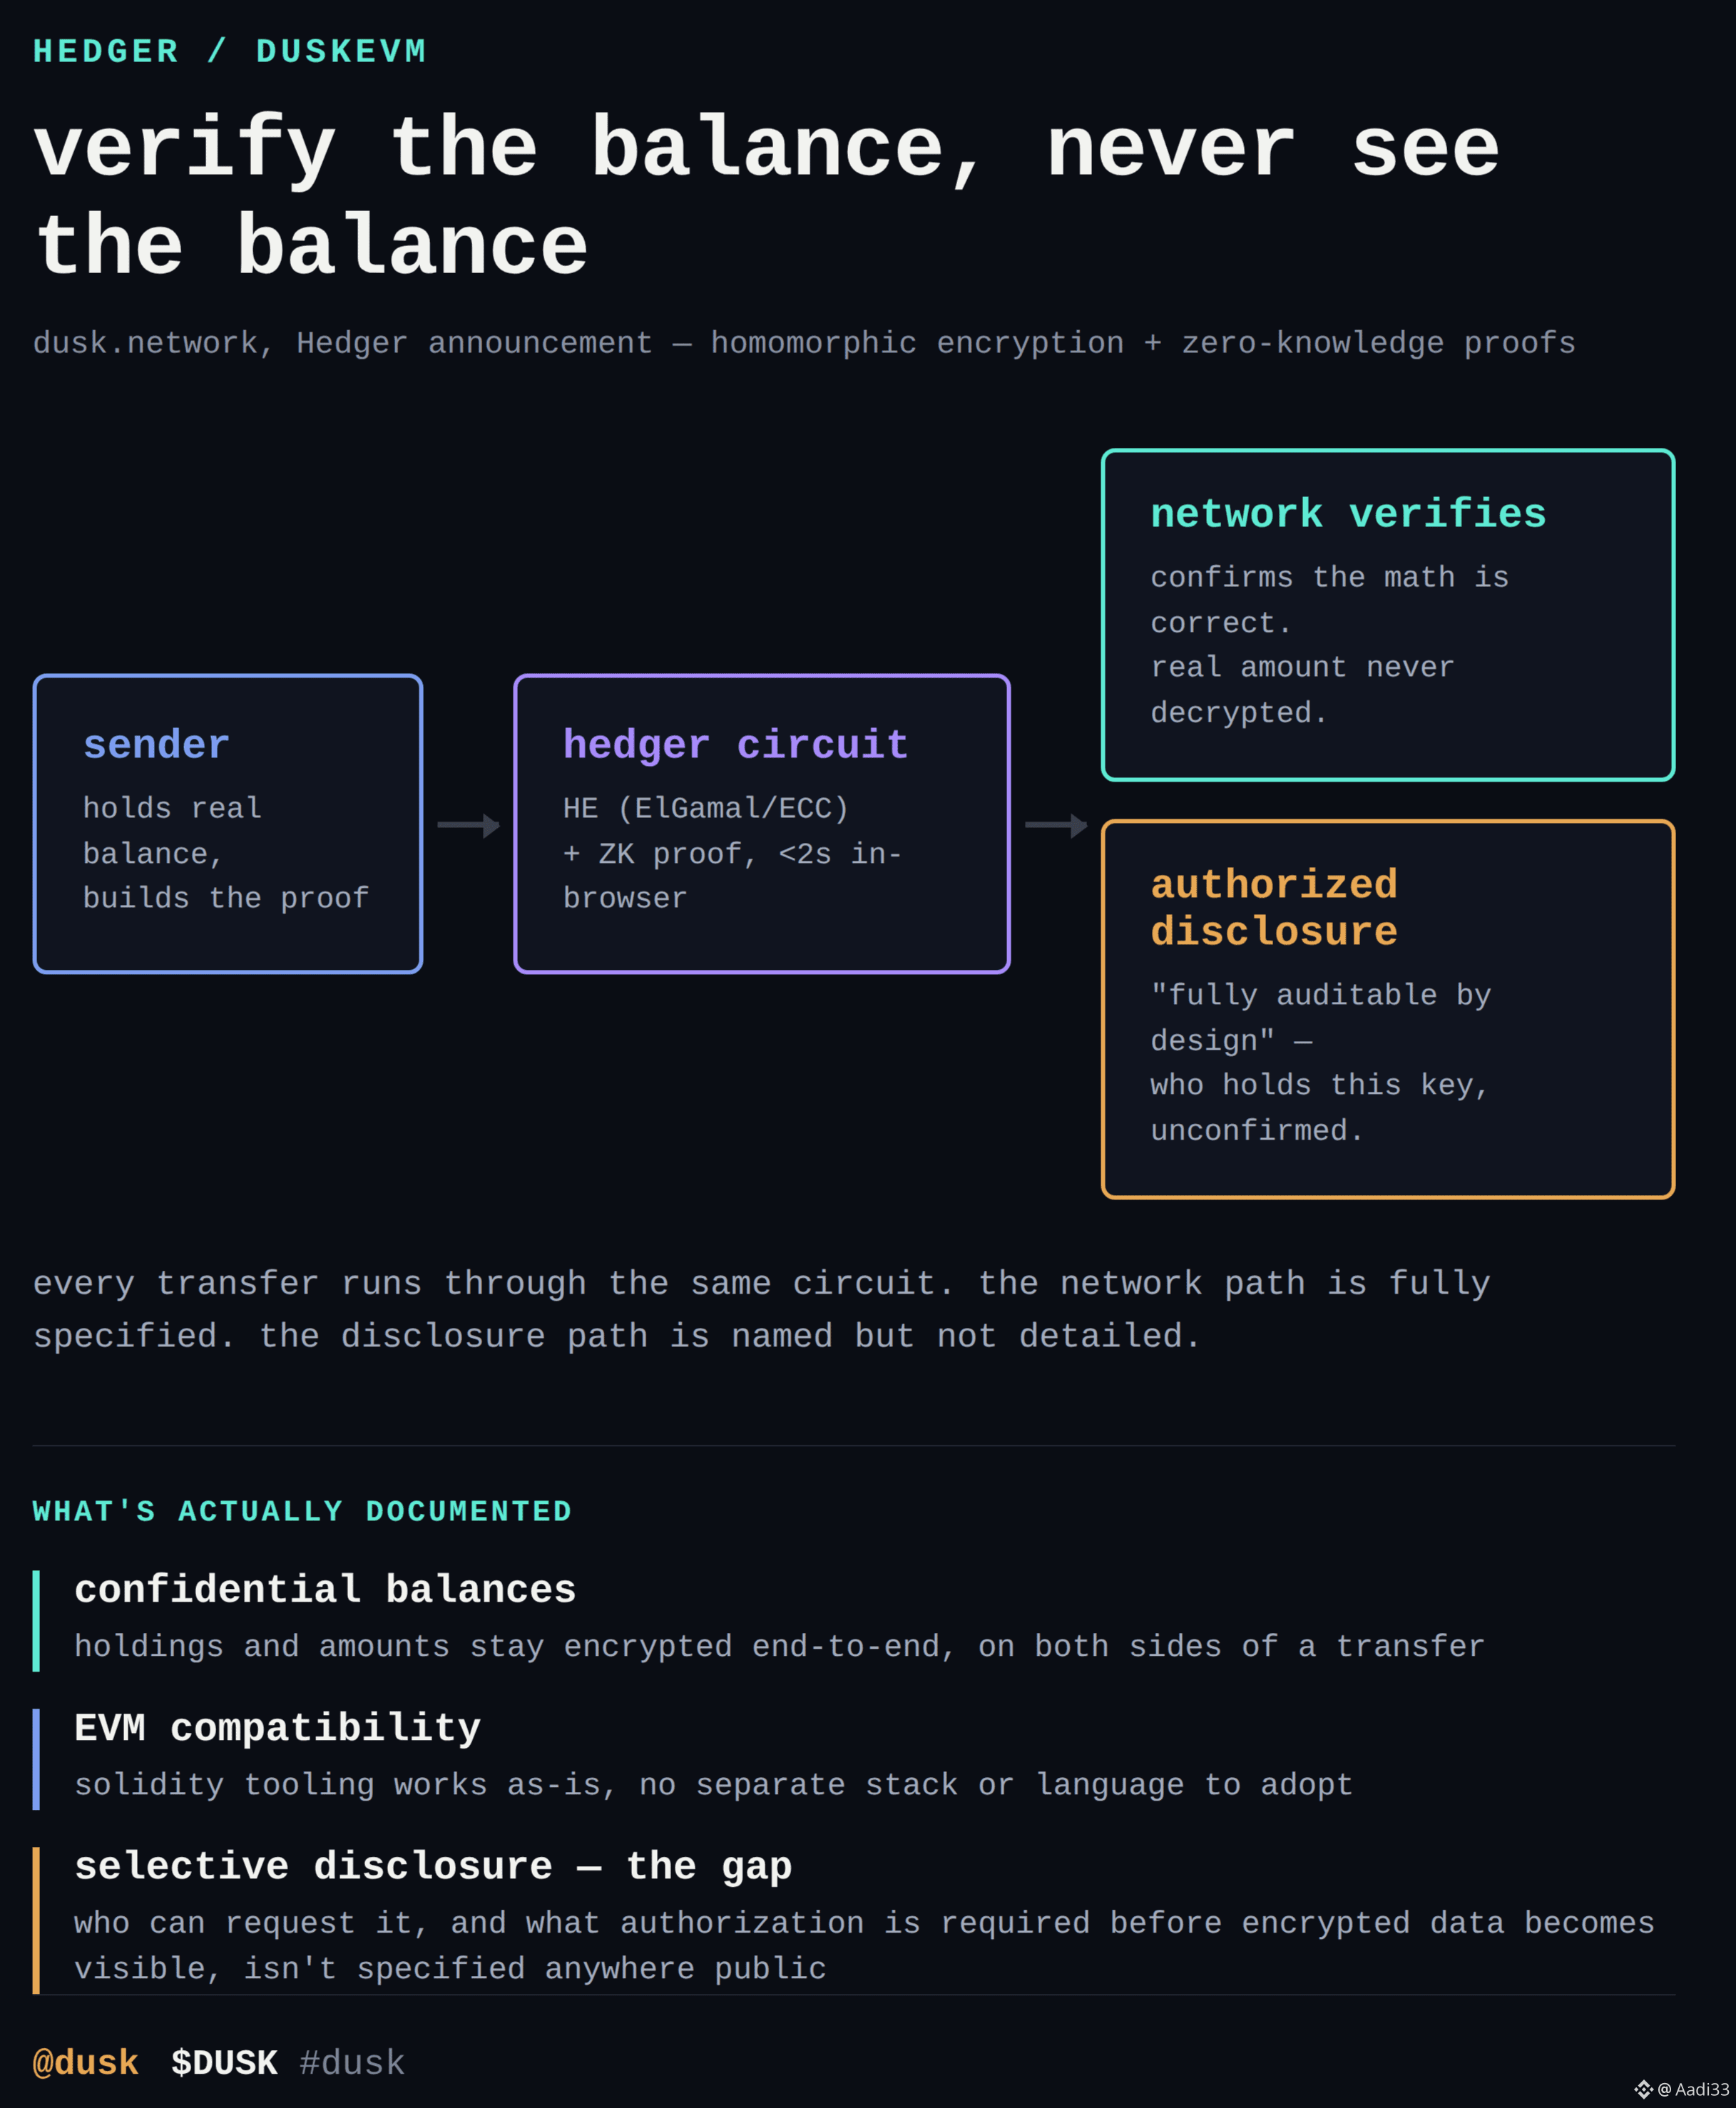
Genau das macht @Dusk mit Hedger. Es kombiniert homomorphe Verschlüsselung mit Zero-Knowledge-Beweisen: Die Bestände und Transaktionsbeträge werden verschlüsselt, während das Netzwerk trotzdem überprüfen kann, dass alles korrekt ist, ohne die zugrunde liegenden Werte offenzulegen – und das in unter zwei Sekunden, ohne Ihren Browser zu verlassen. Und da DuskEVM EVM-kompatibel ist, funktioniert es mit den Solidity-Tools, die Entwickler bereits kennen.
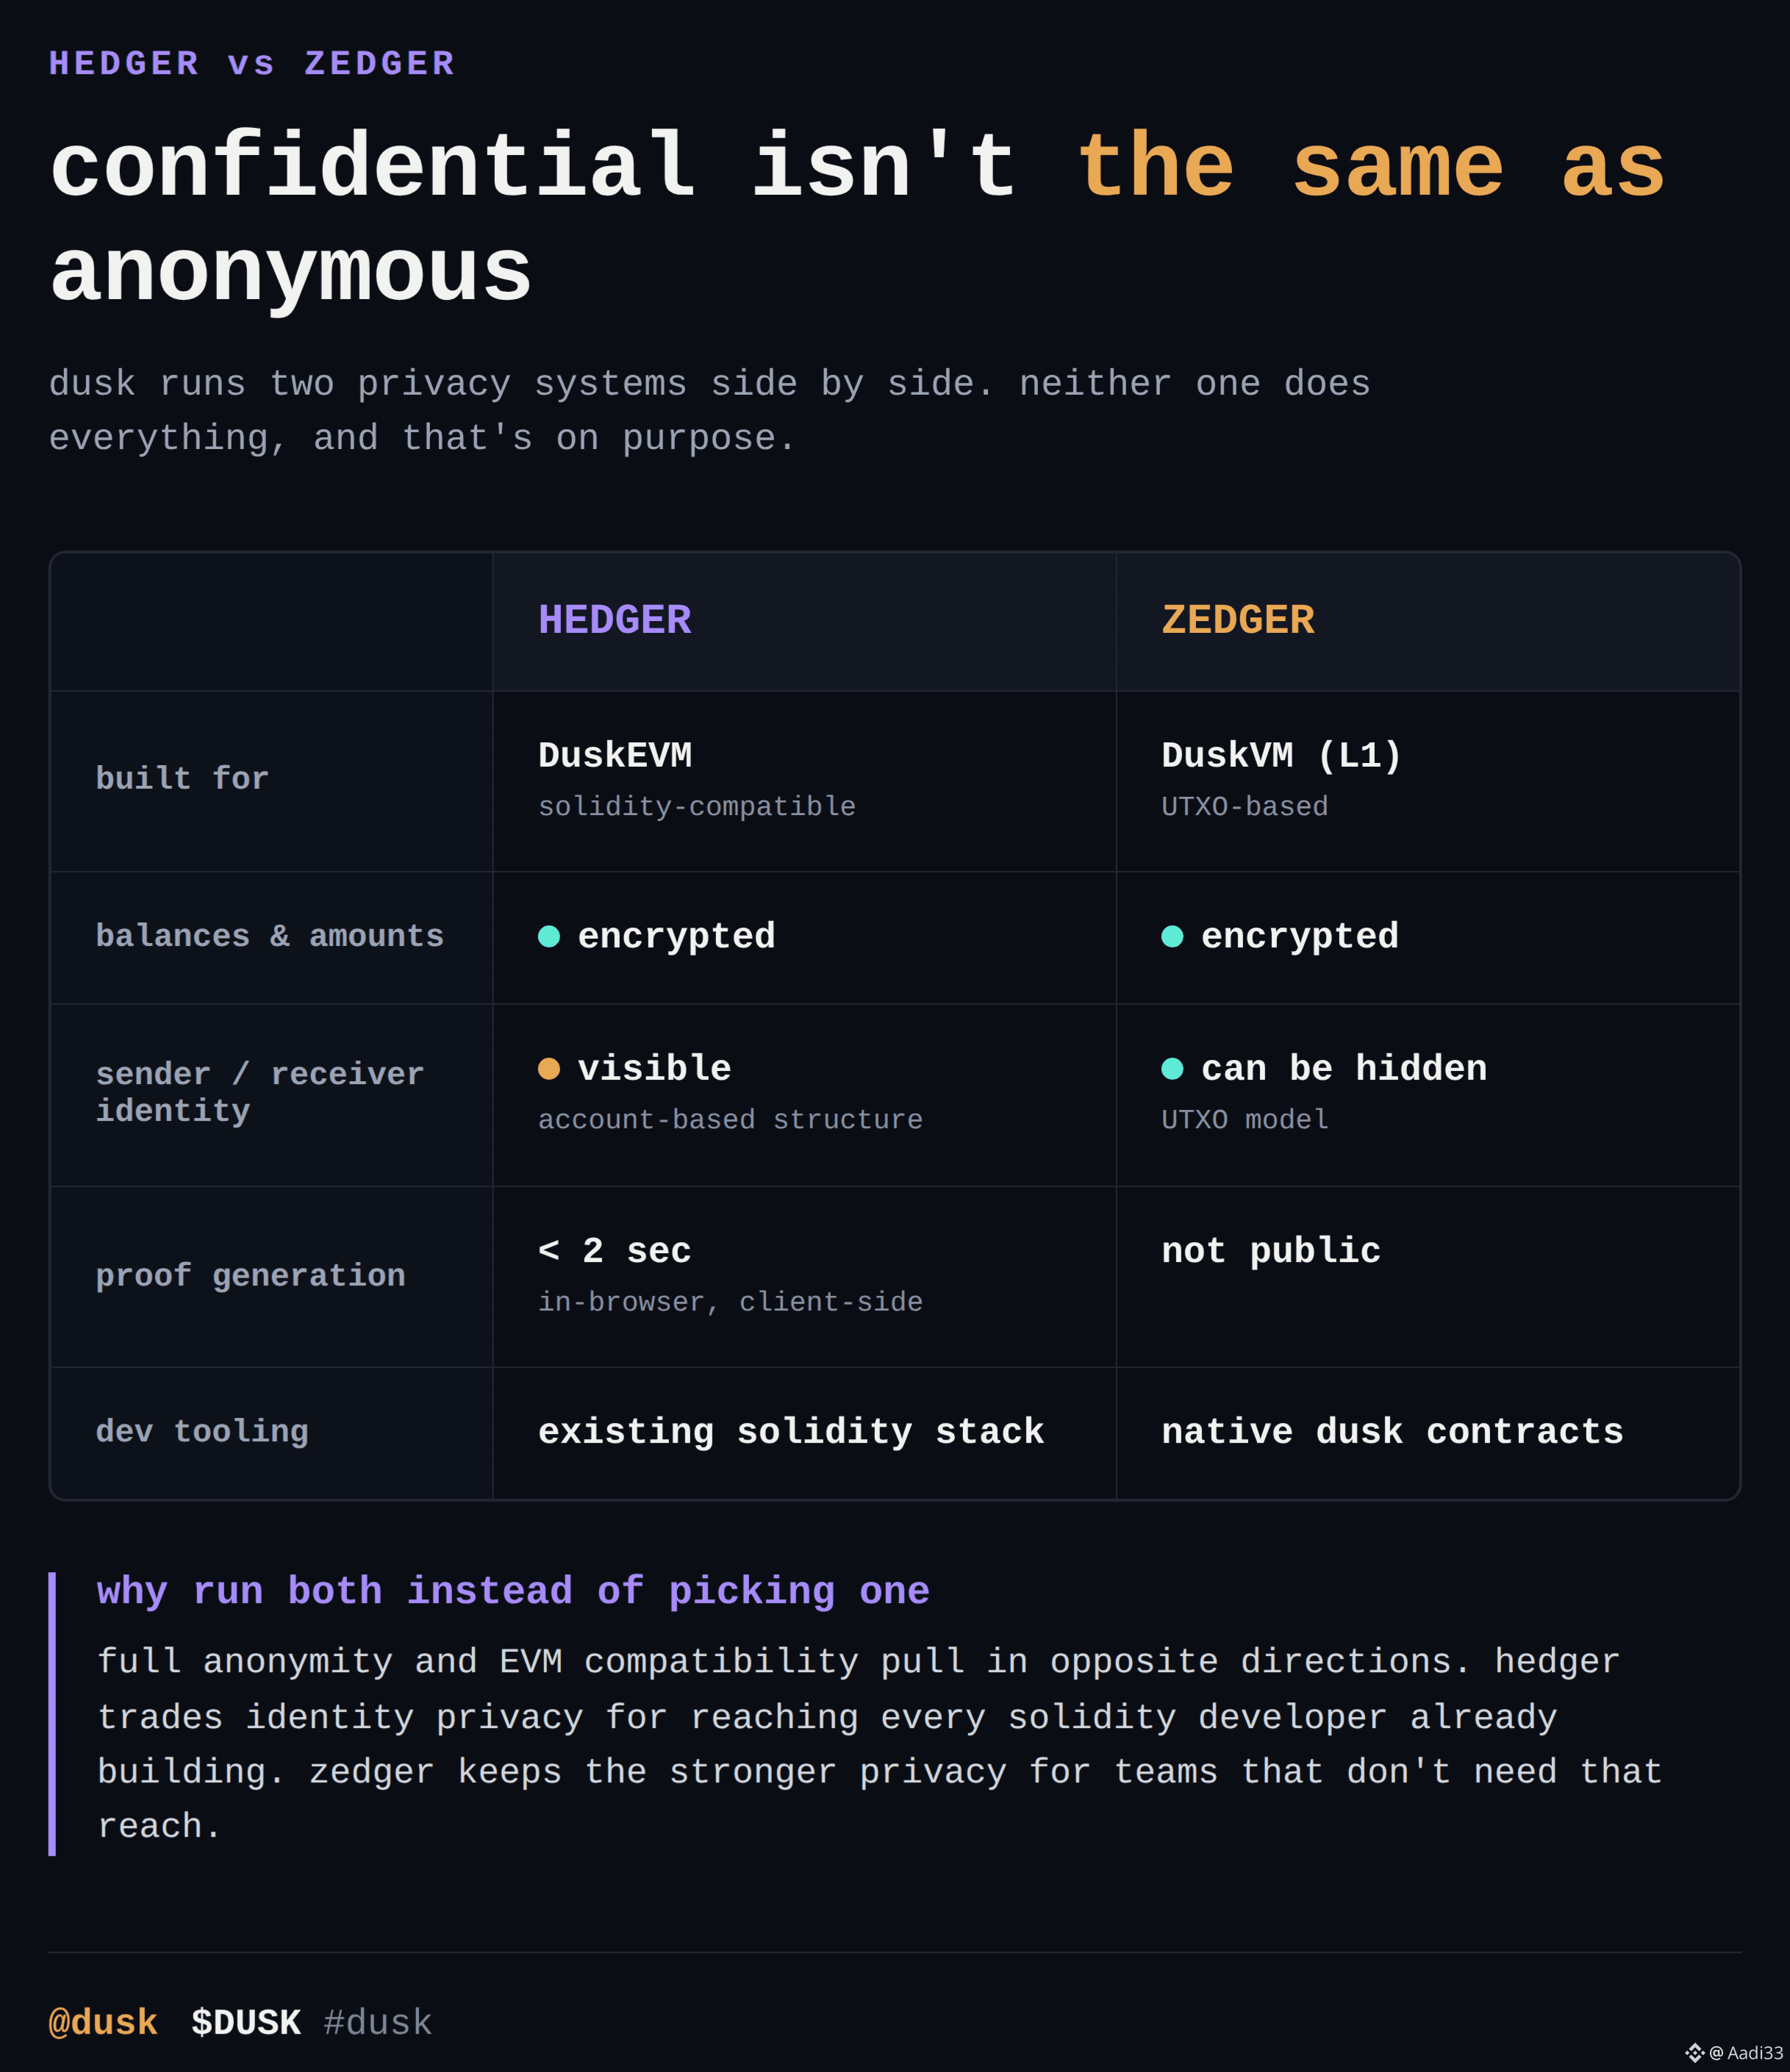
Der interessante Teil ist jedoch das, was es nicht versucht zu tun. Zedger wurde um ein UTXO-Modell herum gebaut und kann stärkere Anonymität bieten, während Hedger für die EVM-Umgebung entwickelt wurde und sich auf vertrauliche Transaktionen und Guthaben konzentriert – statt auf vollständige Anonymität.
Ich sage nicht, dass das ein Mangel ist. Es ist der Trade-off, um Privatsphäre in eine EVM-Umgebung zu bringen, statt Entwickler zu bitten, auf einen komplett anderen Stack umzusteigen.
Dusk sagt außerdem, dass Hedger per Design vollständig prüfbar (auditable) ist und selektive Offenlegung unterstützt, wenn regulierte Teilnehmer einen Nachweis benötigen. Was man noch genauer untersuchen sollte, ist, wie diese Offenlegung tatsächlich funktioniert: Wer sie anfordern kann und welche Autorisierung erforderlich ist, bevor verschlüsselte Daten sichtbar werden.
Genau dort wird „privat, aber prüfbar“ mehr als nur ein Slogan.
@Dusk $DUSK #dusk
#DuskEVM