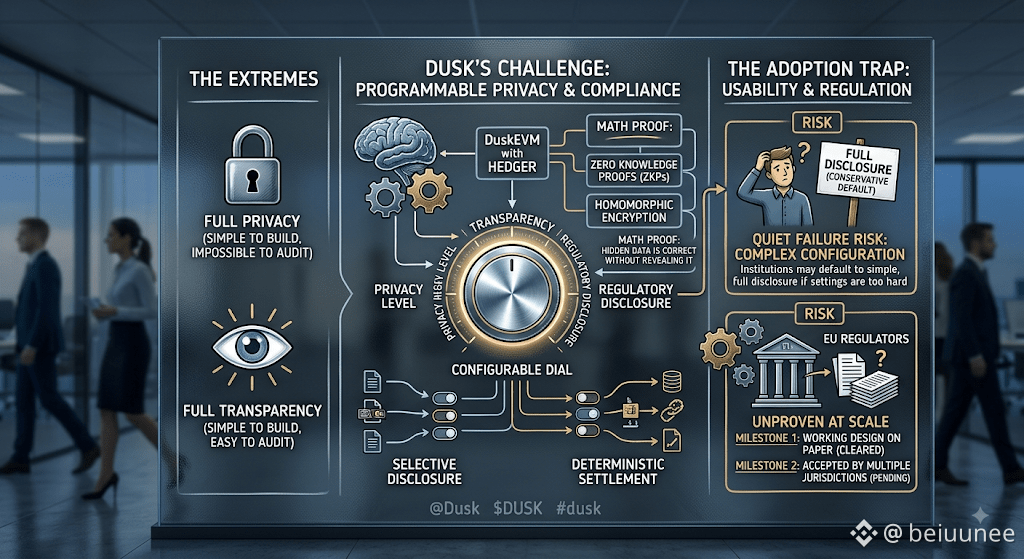
Datenschutz-Coins haben sich für eine Seite des Arguments entschieden. Öffentliche Ledger haben die andere gewählt. Dusk versucht, gar keine Seite zu wählen. Dusk ist eine Layer-1-Blockchain, die für regulierte Finanzmärkte gebaut wurde und programmierbaren Datenschutz mit Compliance verbindet, sodass dasselbe Netzwerk dort Privatsphäre bietet, wo sie gebraucht wird, Transparenz, wo sie nützlich ist, selektive Offenlegung für autorisierte Prüfungen und deterministische Abrechnung – und dabei sich selbst nicht widerspricht. Das ist die Definition von programmierbarer Privatsphäre für regulierte Märkte: keine feste Einstellung, sondern eine Reihe von Kontrollen, die ein Emittent oder eine Institution pro Asset oder pro Transaktion konfiguriert. Hedger, das Privacy-Modul in DuskEVM, ist eines der Mechanismen, die diese Konfigurierbarkeit für EVM-basierte Anwendungen möglich machen.
Engineering-seitig ist das ein anspruchsvolleres Ziel als jeder der beiden Extreme. Vollständige Transparenz ist einfach zu bauen und einfach zu prüfen. Vollständiger Datenschutz ist einfach zu bauen und unmöglich zu prüfen. Ein Regler dazwischen erfordert, dass das System mathematisch beweist, dass die verborgenen Daten trotzdem korrekt sind, ohne sie offenzulegen – genau dafür sind Zero-Knowledge-Proofs und homomorphe Verschlüsselung da.
Es gibt auch eine Version, die still scheitert. Wenn sich die von Dusk angebotene Konfigurierbarkeit als zu komplex herausstellt, um von Emittenten korrekt genutzt zu werden, könnten Institutionen bei jeder Gelegenheit standardmäßig die konservativste Einstellung wählen: vollständige Offenlegung. Das würde dazu führen, dass die zugrunde liegende Datenschicht in der Praxis etwas am Ziel vorbeigeht. Gute Kryptografie garantiert keine guten Voreinstellungen, und Voreinstellungen sind in der Regel das, was bestimmt, wie ein System im Alltag tatsächlich verwendet wird – nicht das theoretische Maximum dessen, was das System unter idealen Bedingungen leisten könnte.
Ich würde das nach wie vor eher als in großem Maßstab noch nicht bewiesen bezeichnen, statt als gelöst. Ein funktionierendes Design auf Papier und ein Design, das von Regulierern über mehrere EU-Rechtsräume hinweg als ausreichende Offenlegung akzeptiert wird, sind zwei verschiedene Meilensteine, und Dusk hat bisher nur den ersten erreicht.
#dusk $DUSK @Dusk $ACE