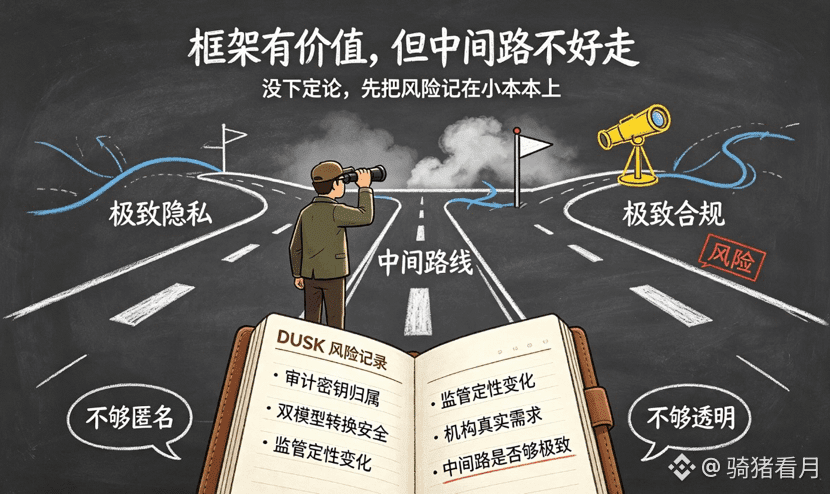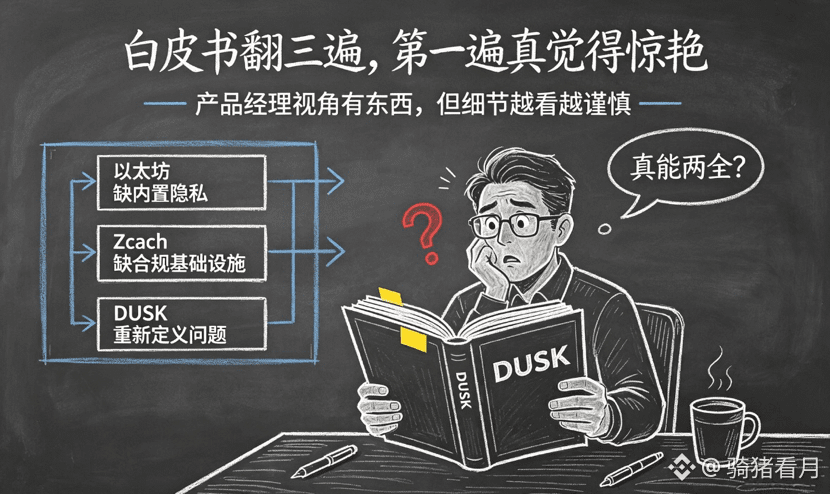
Sag die Wahrheit: Ich habe die Dusk-Whitepaper erst gelesen, dann nochmal, und insgesamt bestimmt drei Mal durchgearbeitet. Beim ersten Durchgang fand ich es wirklich beeindruckend. Es stellt die Schwächen von Ethereum im Vergleich zu Zcash/Monero nebeneinander, argumentiert, dass Ethereum kein eingebautes Privacy-Feature hat, während Zcash wiederum die entsprechenden Compliance-Grundlagen vermisst—dieser Blickwinkel ist deutlich reifer als diese Schwarz-oder-Weiß-Fraktionsdenken anderer. Damals habe ich sogar in der Gruppe gesagt, dass der Product Manager dieses Projekts einiges draufhat.
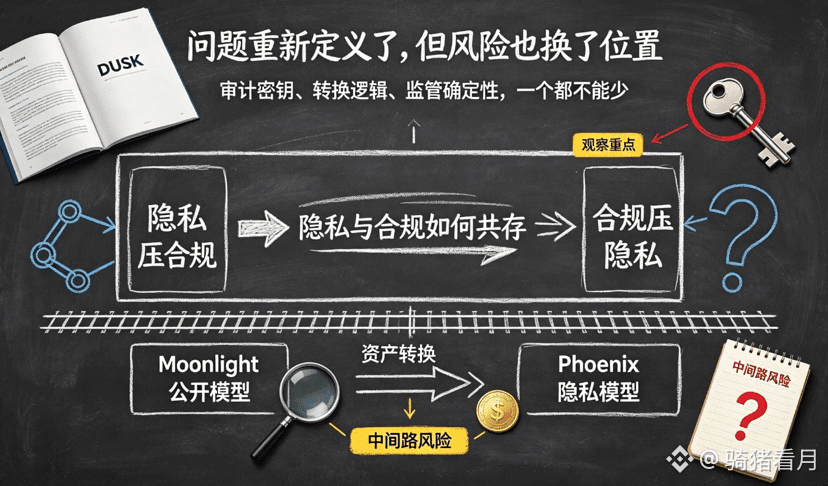
Aber je weiter ich gelesen habe, desto mehr kam mir etwas komisch vor. Das erste große Thema, über das man nicht hinwegkommt, ist der Audit Key. Das Whitepaper klingt ziemlich gut von der Sache her—Privacy im Sinne der Regulierung. Doch: In wessen Händen liegt der Schlüssel wirklich? Wenn die Dusk Foundation oder ein paar Nodes die Kontrolle haben, ist das dann nicht im Grunde wieder nur eine andere Maske für Zentralisierung? Zcash bietet selektive Offenlegung, Monero hat einen View Key. Der Unterschied bei Dusk ist, dass sie Privacy und Compliance als zwei parallel laufende, native Protokollmodelle umgesetzt haben und je nach Bedarf zwischen Moonlight und Phoenix hin- und herwechseln. Aber da kommt das Problem: Wenn es um das Umschalten der Assets geht—könnte die Umwandlungslogik selbst dabei Verknüpfungsinformationen preisgeben? Ich habe keine ausreichend detaillierte Sicherheitsanalyse gesehen, und das lässt mich innerlich nicht ganz sicher.
Das zweite Problem trifft mich noch stärker. Fehlt institutionellen Nutzern wirklich eine technische Lösung? Ich glaube nicht. Was sie brauchen, ist regulatorische Sicherheit. Dusk liefert die Fähigkeit, Privacy nach Bedarf zu konfigurieren—aber nachdem Institutionen das wirklich offengelegt haben, wie will die Aufsichtsbehörde dann diese Sache rechtlich einstufen? Niemand kann eine Garantie dafür geben. Und falls eines Tages in irgendeiner Gerichtsbarkeit entschieden wird, dass sämtliche Transaktionen vollständig transparent sein müssen: Moonlight könnte damit noch umgehen, aber wie steht es bei Phoenix—würde man es dann nicht direkt als Compliance-Hindernis auslegen? Diese Lücke lässt sich nicht einfach mit Code stopfen.
Kurz gesagt: Dusk definiert das Problem neu—nicht mehr wer Privacy oder Compliance dominiert, sondern wie sie koexistieren. Das Framework an sich hat seinen Wert. Aber meine größte Sorge ist nicht, dass die Technik nicht funktioniert, sondern dass sich die Regulierung noch immer stark im Wandel befindet. Dusk hat eine „Zwischenlösung“ gewählt, die versucht, gleichzeitig beiden Seiten der Nutzer gerecht zu werden. Beide Seiten wollen etwas anderes—am Ende könnte es sein, dass am Ende keine Seite wirklich maximal zufrieden ist. Ich beobachte das Ganze noch, habe noch kein abschließendes Urteil, aber dieses Risiko muss ich erst mal in mein kleines Notizbuch aufnehmen.
#dusk $DUSK @Dusk