
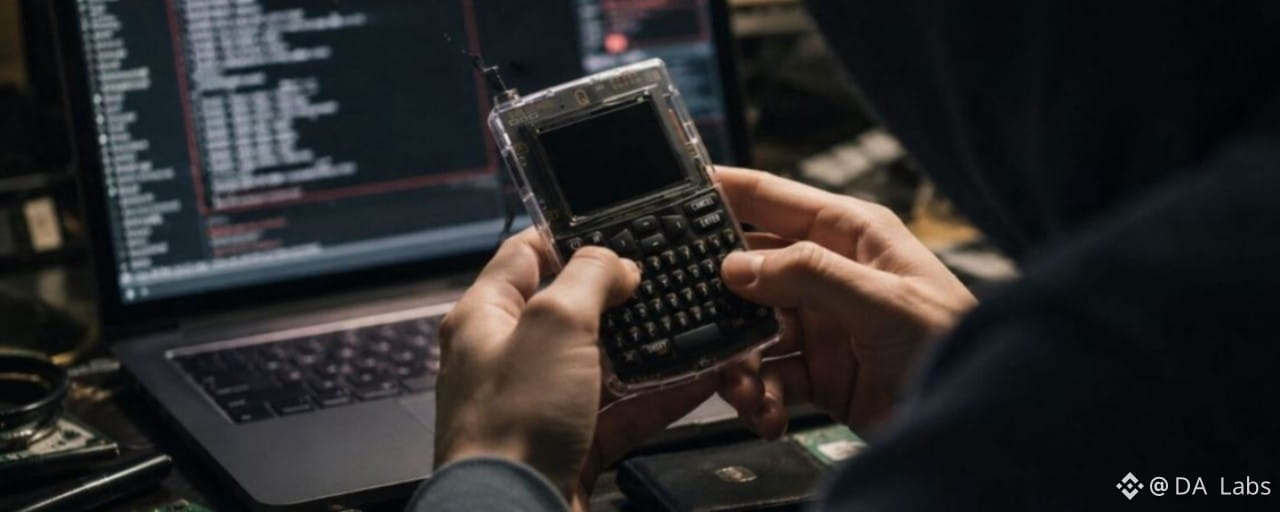
Wie lässt sich eine vermeintlich zufällige Wiederherstellungsphrase präzise knacken?
Der Grund, warum Cold Wallets langfristig vom Krypto-Markt als letzte Verteidigungslinie gegen Vermögensverluste betrachtet werden, liegt darin, dass der Generierungsprozess seines privaten Schlüssels und seiner Wiederherstellungsphrase eine nicht vorhersagbare absolute Zufälligkeit aufweist.
Doch gerade als alle davon ausgingen, dass Cold Wallets sicher sind, kam es bei der berühmten Bitcoin-Cold-Wallet-Marke Coldcard zu einer massiven Sicherheitskrise – und deckte vor dem gesamten Netz die schonungslose Wahrheit auf: Solange im Prozess ein Sicherheitsfehler auftritt, kann die Cold Wallet dennoch geknackt werden.
Cold Wallets ersetzen den Schutz durch Software
Laut nachfolgenden technischen Analysen zur Cybersicherheit lässt sich die Ursache dieses Desasters auf die am 1. März 2021 veröffentlichte Firmware-Version v4.0.0 zurückführen.
Damals lag ein Engineering-Fehler vor: Das Gerät sprang bei der Ausführung des wichtigsten Prozesses zur Erstellung der Seed-Mnemonics direkt über den Hardware-Zufallszahlengenerator hinweg, der ursprünglich im Inneren dafür ausgelegt war, echte Entropiewerte zu erzeugen. Dadurch verlor die Mnemonic ihre Unvorhersagbarkeit.
Chip-Seriennummern und Zeitversatz decken Schwachstellen auf
Im Allgemeinen ist es rechnerisch nahezu unmöglich, eine 24-Bitcoin-Mnemonic (Seed) eines Bitcoin-Cold-Wallets durch brutales Raten zu erraten. Mathematisch ist das fast unmöglich.
Unter dieser Firmware-Version setzte Coldcard jedoch eine Software-Alternative ein, die Angreifer dazu zwingt, eine spezielle Hochleistungs-Algorithmuslösung zu schreiben. In Kombination mit der GPU- Rechenleistung zur Berechnung einer Matrix können sie in Offline-Situationen dann die damaligen Seed-Sätze in wenigen Minuten oder sogar in wenigen Sekunden exakt rekonstruieren.
Fünf Jahre Single-Sig-Private-Keys vollständig offengelegt
Am schockierendsten für die Community ist, dass der Codefehler nicht nur eine bestimmte Charge oder ein einzelnes Hardware-Modell betrifft, sondern in die Softwarearchitektur selbst seit mehr als fünf Jahren tief eingebettet ist.
Das bedeutet: Ganz gleich, ob Nutzer ein Mk3, Mk4, Mk5 oder das neueste Flaggschiff-Modell Coldcard Q kaufen — sobald sie auf dem Gerät beim Erstellen einer neuen Wallet klicken, wurde die Crack-Regel für den privaten Schlüssel an andere übergeben.
Die Wal-Plünderwelle durch automatisierte Skripte
Nachdem die grundlegende Logik der Schwachstelle geknackt war, kam es in jüngster Zeit zu einer noch nie dagewesenen Welle von Cold-Wallet-Crack- und Verkaufsabstürzen auf der On-Chain-Ebene. Die Angreifer nutzten dafür hochautomatisierte Software-Tools, um eine Kettenverkaufsstrategie umzusetzen.
Dieser Überfall auf Vermögenswerte von Cold-Wallets hat die bisherige Marktansicht erschüttert, dass Vermögenswerte, die lange Zeit stillstehen, absolut sicher seien. Viele „eingeschlafene“ Wal-Wallets wurden in völlig unerwarteter Weise in Sekundenschnelle geleert.
Treffsicherer Angriff auf Minutenebene
Am Tag, an dem der Angriff gestartet wurde, integrierten die Angreifer im Voraus die hochgerechnete riesige Datenbank mit privaten Schlüsseln sowie Skripte für automatisiertes Monitoring-Transaktionen. Bevor irgendjemand die Lage kannte, legten sie eine zeitschaltende Bombe von geradezu nuklearer Dimension.
Als die Angriffsanweisung offiziell gestartet wurde, initiierten und bestätigten die Skripte innerhalb von nur 25 Minuten fortlaufend hunderte On-Chain-Überweisungen. So wurden die 594 Bitcoins, die auf nahezu 500 Coldcard-Adressen verteilt waren, in kürzester Zeit in eine Geldwäsche-Adresse unter Kontrolle der Angreifer transferiert.
Bildquelle: X
Schlafende Wale sind die größten Verlierer
On-Chain- Datenanalysen zeigen, dass in dieser Plünderungswelle nicht die häufig handelnden Investoren die Hauptopfer waren, sondern jene Bitcoin-Wale, die am geduldigsten waren und am längsten dabei sind.
In den geleerten Adressen ist ein sehr hoher Anteil bereits seit über drei Jahren on-chain eingeschlafen und weist überhaupt keine Bewegungsaufzeichnungen auf. Diese Nutzer vertrauten aufgrund ihrer extremen Sicherheitseinschätzung der Coldcard-Hardware und legten das Gerät nach der Einrichtung im Jahr 2021 ordnungsgemäß offline ab.
Multi-Sig-Mechanismus zeigt maximalen Schutz
In diesem grausamen On-Chain-Desaster blieb nur eine Art von Coldcard-Nutzer nahezu unversehrt verschont: diejenigen, die Vermögenswerte in einer Multi-Signature-Architektur aufbewahren.
Da die Auszahlungsberechtigungen einer Multi-Sig-Wallet auf mehrere unabhängige private Keys verteilt sind, kann ein Angreifer selbst dann, wenn es ihm gelingt, den privaten Schlüssel einer der Coldcards über die Firmware-Schwachstelle zu berechnen, ohne die Autorisierung durch andere unabhängige Schlüssel weiterhin nicht einseitig eine Signatur erzeugen und eine Überweisung ausführen.
Industrie-Reflexion und Strategien zur Gegenwehr der Nutzer
Man kann sicher sein, dass niemand das Eintreten eines Coldcard-Vorfalls sehen möchte. Doch was man jetzt tun kann, ist, darüber nachzudenken, wie man seine Vermögenswerte in Zukunft besser schützt.
Diese Krise hat gezeigt, dass selbst Hardware-Wallet-Marken mit hervorragendem Ruf und Fokus auf hochspezifizierte Sicherheit aufgrund menschlicher Nachlässigkeiten im Software-Compilierungsprozess dennoch zu folgenschweren Schwachstellen führen können.
Sofort Gelder umschichten und die Mnemonic ändern
Alle Nutzer, die nach dem Firmware-Update im März 2021 auf den betroffenen Geräten Single-Sig-Mnemonics erstellt oder zurückgesetzt haben, müssen sich des extrem hohen Risikos bewusst sein, dass die privaten Schlüssel dieser Adresse jederzeit von Angreifern rückwärts hergeleitet und berechnet werden können.
Egal ob Coldcard oder andere Web3 Cold-/Hot-Wallets: Wenn nach einem Ereignis, bei dem die Gefahr besteht, dass Notiz- bzw. Seed-Sätze ausgelesen werden, ein Risiko auftritt, wird dringend empfohlen, sofort die Wallet zu wechseln. Andernfalls könnte es eines Tages, wenn größere Vermögenswerte ein- oder ausgehen, passieren, dass Hacker die Gelder unbemerkt abgreifen.
Von Single-Sig zu Multi-Sig Architektur
Der Coldcard-Vorfall bestätigt eindrücklich die „Glaseigenschaft“ einer einzelnen Signatur bei systematischen Code-Schwachstellen. Um künftig zu vermeiden, dass ein einzelner Knoten Vermögenswerte extrahieren kann, wird Nutzern empfohlen, auf eine Multi-Signature-Architektur umzusteigen.
Noch weiter gedacht liegt der Abwehransatz in der Verteilung des Risikos entlang der Hardware-Lieferkette. Beim Aufbau einer Multi-Sig-Wallet sollte man nicht vollständig auf Geräte eines einzelnen Herstellers setzen. So kann selbst dann, wenn bei Coldcard, Trezor oder Ledger jeweils irgendetwas schiefgeht, die Wallet nicht direkt und ohne Weiteres das Vermögen überführen.
Open-Source- und Audit-Dilemma
Aus Sicht der industriellen Entwicklung löst der Coldcard-Fehler außerdem eine Reflexion über die Balance zwischen Open-Source-Code und Sicherheits-Audits aus. Viele Nutzer haben in der Vergangenheit Open-Source-Software blind vertraut und geglaubt, dass die bloße Veröffentlichung des Codes bereits gleichbedeutend mit absoluter Sicherheit sei.
Die Realität ist jedoch, dass umfangreiche und komplexe Codebasen häufig nicht über ausreichende spezialisierte Drittanbieter-Teams für ein langfristiges, zeitnahes und umfassendes Deep-Review verfügen. So können folgenschwere Versäumnisse über Jahre hinweg in den Build-Prozessen verborgen bleiben, ohne entdeckt zu werden.