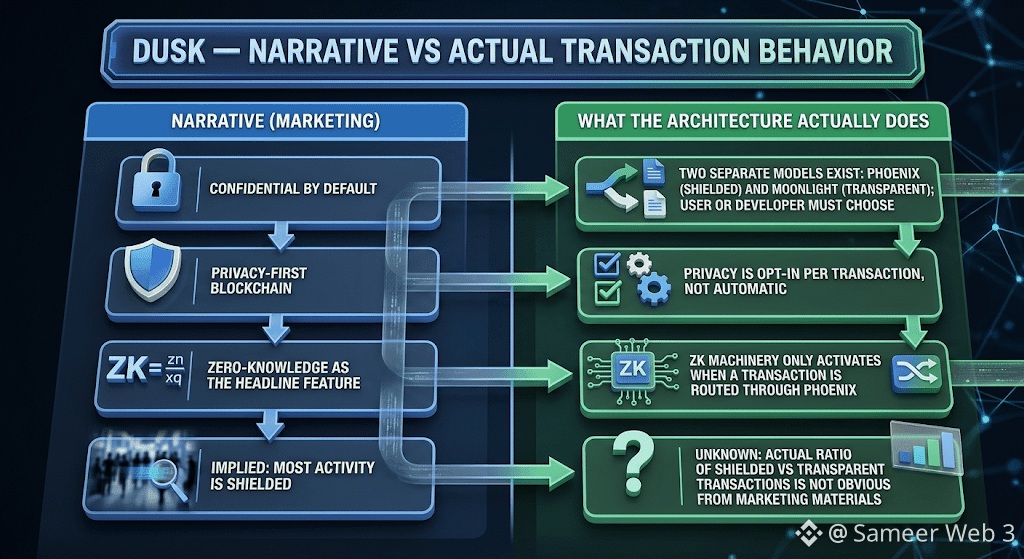
Während ich in diesem CreatorPad-Task Dusk-Dokumentationen durchgegangen bin, ist mir ein Detail stärker im Gedächtnis geblieben als die Zero-Knowledge-Beweise selbst. Dusk ( $DUSK , #Dusk, @DuskFoundation ) vermarktet sich als „confidential by default“ – aber die tatsächliche Architektur läuft auf zwei getrennten Transaktionsmodellen: Phoenix für geschützte Übertragungen und Moonlight für transparente. Und es ist der Nutzer oder Entwickler, der auswählen muss, welches für eine gegebene Transaktion verwendet wird. Privatsphäre ist nicht der automatische Zustand, sondern eine Einstellung, in die man sich aktiv hineinentscheidet. Diese eine Designentscheidung rahmt das Pitching etwas um: Die Zero-Knowledge-Mechanik ist tatsächlich anspruchsvoll, vermutlich eine der rigorosesten Implementierungen, denen ich begegnet bin. Aber ihr Vorhandensein im Protokoll bedeutet nicht, dass sie auch in einer konkreten Transaktion vorhanden ist – es sei denn, jemand routet aktiv über Phoenix. Ich habe mich gefragt, wie viele Transaktionen auf Dusk tatsächlich geschützte statt transparente verwenden, denn dieses Verhältnis würde mehr über die reale Nutzung aussagen als jede Whitepaper-Behauptung jemals könnte. Da ist etwas leise Ehrliches an einem System, das dir die Wahl lässt, statt sie aufzuzwingen – und etwas leise Bezeichnendes, denn Defaults sagen das Verhalten oft mehr voraus als Optionen. Welchen Modus wählen die meisten Nutzer, wenn die Neuheit erst einmal verflogen ist?
@Dusk
#dusk
$DUSK
@Dusk
#dusk
$DUSK