diesen abschnitt des whitepapers musste ich immer wieder lesen, weil ich sicherstellen wollte, dass ich nichts übersehen habe.
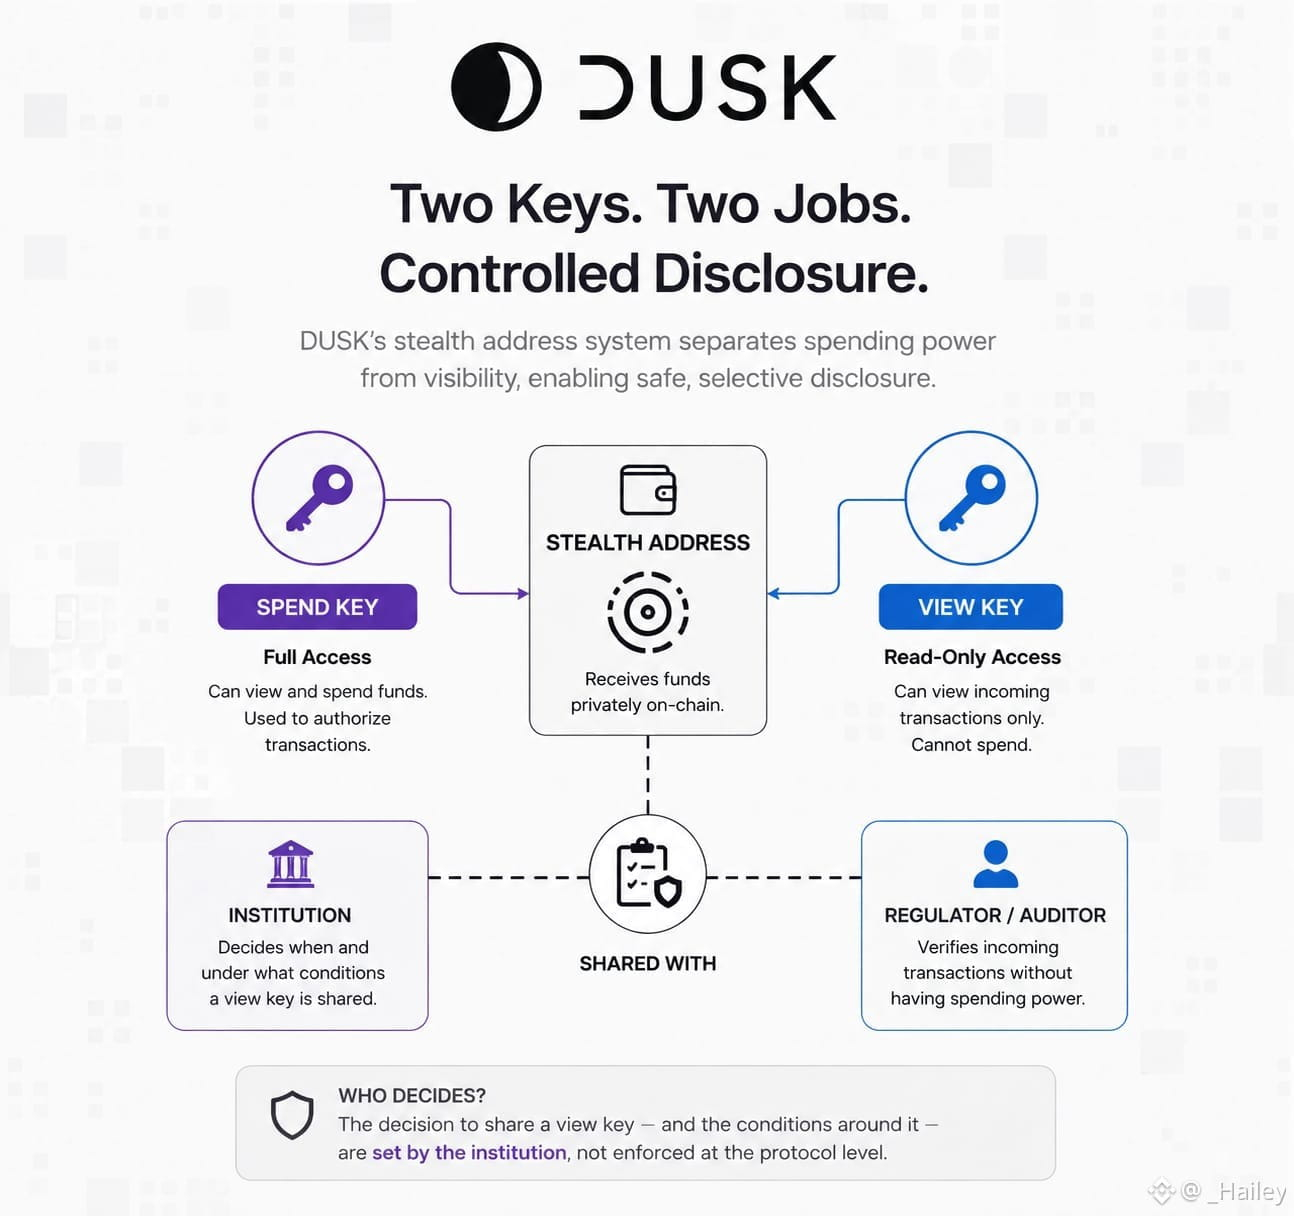
das stealth-address-setup gibt dir zwei schlüssel.
schlüssel, die unterschiedliche aufgaben übernehmen. ein spendeschlüssel, der tatsächlich geld bewegt, und ein view-schlüssel, der separat ist—absichtlich schwächer. er ermöglicht nur, eingehende transaktionen zu sehen, ohne sie ausgeben zu können.
diese trennung ist der...
ganze trick hinter selective disclosure. du kannst einem regulator oder einem auditor den view-schlüssel geben, und sie können prüfen, was in ein konto kommt, ohne jemals die macht zu bekommen, es anzurühren.
ich finde das echt toll. wirklich.
was ich noch nicht herausgefunden habe, ist, wer entscheidet, wann ein view...
schlüssel geteilt wird und unter welchen bedingungen. ist das eine regel auf protokoll-ebene oder liegt das komplett bei der institution, die es verwendet??
#dusk @Dusk $DUSK
das stealth-address-setup gibt dir zwei schlüssel.
schlüssel, die unterschiedliche aufgaben übernehmen. ein spendeschlüssel, der tatsächlich geld bewegt, und ein view-schlüssel, der separat ist—absichtlich schwächer. er ermöglicht nur, eingehende transaktionen zu sehen, ohne sie ausgeben zu können.
diese trennung ist der...
ganze trick hinter selective disclosure. du kannst einem regulator oder einem auditor den view-schlüssel geben, und sie können prüfen, was in ein konto kommt, ohne jemals die macht zu bekommen, es anzurühren.
ich finde das echt toll. wirklich.
was ich noch nicht herausgefunden habe, ist, wer entscheidet, wann ein view...
schlüssel geteilt wird und unter welchen bedingungen. ist das eine regel auf protokoll-ebene oder liegt das komplett bei der institution, die es verwendet??
#dusk @Dusk $DUSK