
Ein finalisierter DUSK-Einzahlungsauftrag ist automatisch sicher, um gutgeschrieben zu werden.
Die Endgültigkeit hat die Aufgabe noch nicht abgeschlossen
Ich ging davon aus, dass, sobald eine Moonlight-Einzahlung endgültig ist, eine Börse sicher die Kunden gutschrift schreiben und weitermachen kann.
Die Börsenunterlagen von Dusk trennen zwei Dinge.
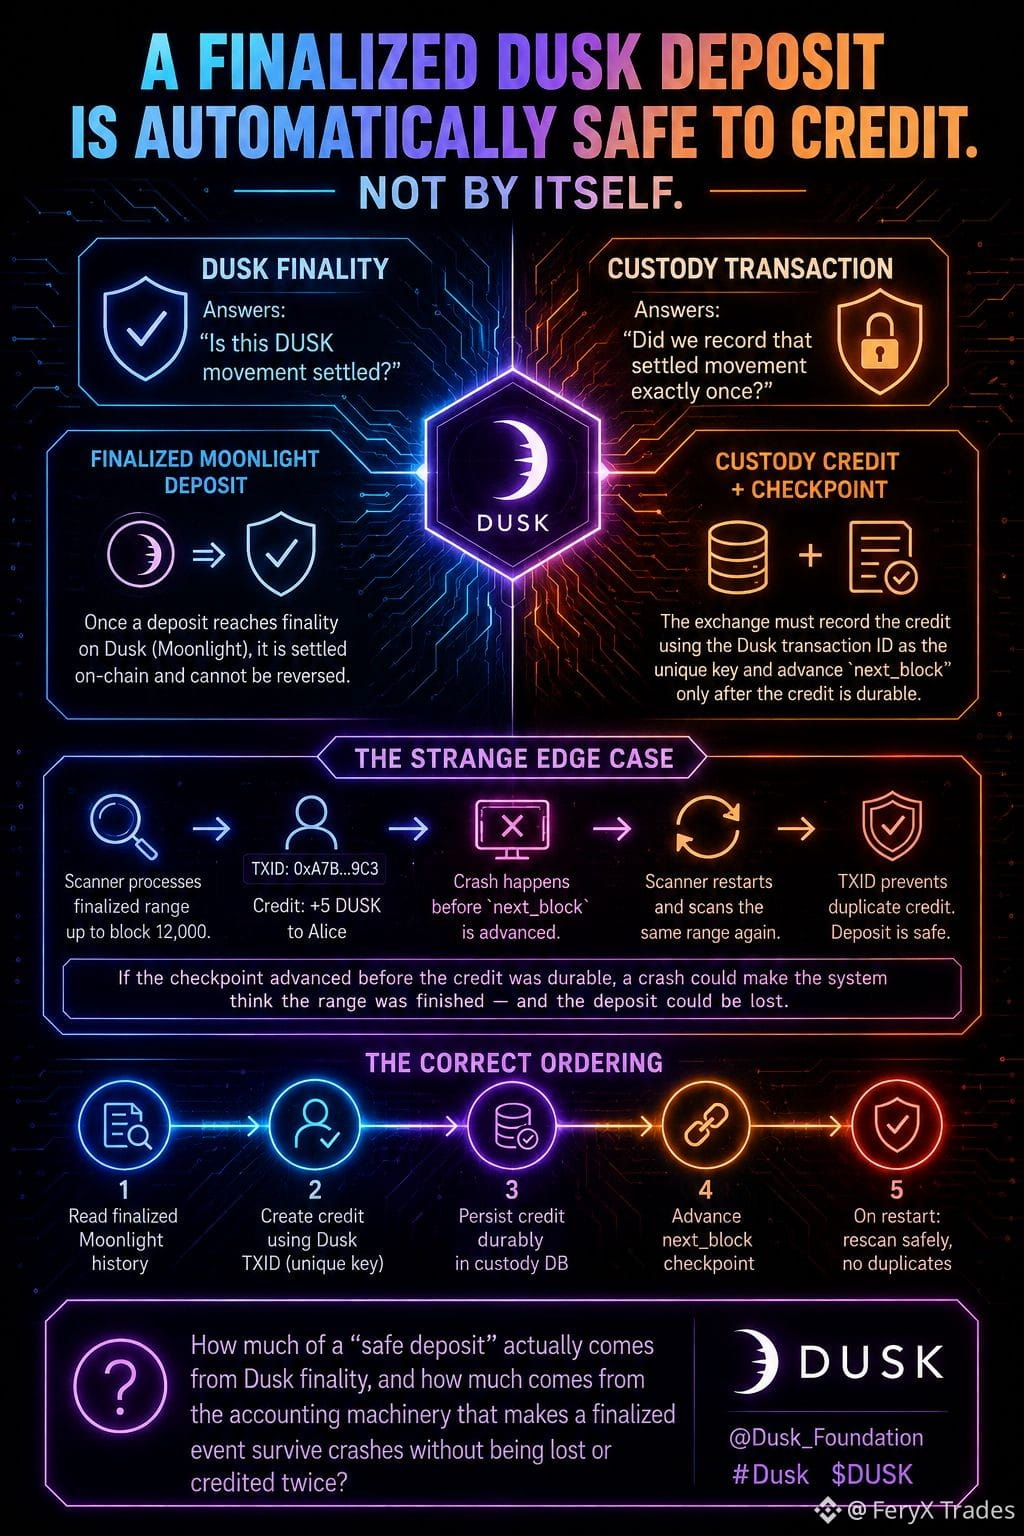
Der Scanner liest finalisierte Moonlight-Historie, aber das Custody-System muss die Gutschrift und deren Block-Checkpoint gemeinsam voranbringen. Jede Gutschrift verwendet die Dusk-Transaktions-ID als eindeutigen Schlüssel, und `next_block` wird nur fortgeschaltet, nachdem die Gutschrift dauerhaft ist.
Nehmen wir nun ein konstruiertes Beispiel: Der Scanner beendet einen finalisierten Bereich bis Block 12.000. Er schreibt eine Einzahlung von 5 DUSK für Alice, dann stürzt er ab, bevor `next_block` fortgeschaltet wird.
Wenn er neu startet, scannt er diesen Bereich erneut.
Die Einzahlung ist immer noch finalisiert. Der zweite Scan ist immer noch sicher. Die Transaktions-ID verhindert, dass dieselbe Einzahlung zu einer zweiten Gutschrift wird.
Aber drehen wir die Reihenfolge um.
Wenn `next_block` bereits fortgeschaltet wurde, bevor die Gutschrift dauerhaft war, könnte ein Absturz dazu führen, dass der Scanner glaubt, der Bereich sei abgeschlossen, ohne dass die Einzahlung des Kunden jemals erfasst wurde. In den Dusk-Unterlagen wird ausdrücklich vor dieser Reihenfolge gewarnt.
Damit beantwortet die Endgültigkeit eine Frage: „Ist diese DUSK-Bewegung geklärt?“
Custody beantwortet eine andere: „Haben wir diese geklärte Bewegung genau einmal erfasst?“
Beides muss stimmen, damit der Börsensaldo korrekt ist.
Wie viel von einer „sicheren Einzahlung“ kommt aus der Dusk-Endgültigkeit, und wie viel kommt aus der Buchhaltungsmechanik, die sicherstellt, dass ein finalisiertes Ereignis Abstürze übersteht, ohne verloren zu gehen oder doppelt gutgeschrieben zu werden?
@Dusk #dusk $DUSK