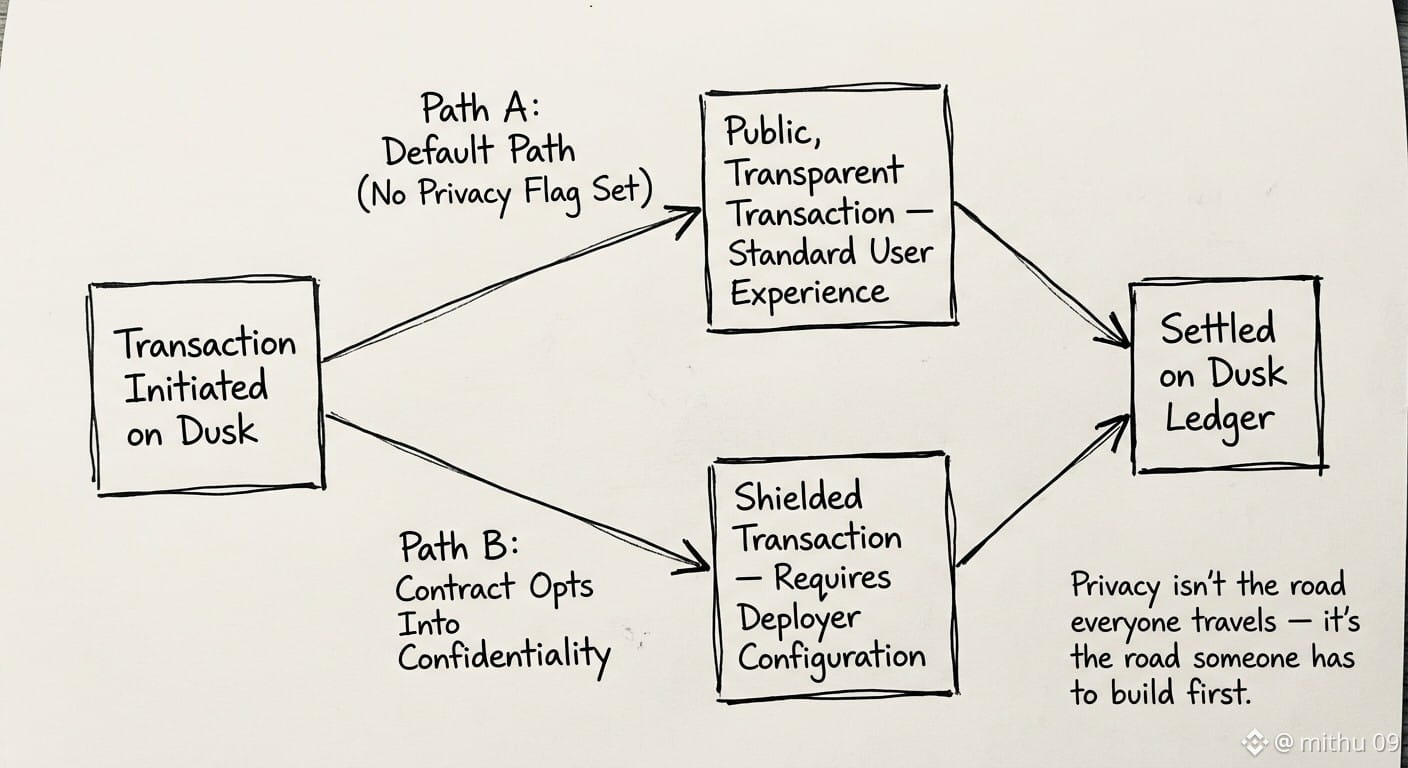
Beim Durchscrollen der Dusk-Dokumentation während einer Aufgabe hatte ich erwartet, dass Privatsphäre standardmäßig der Zustand der Kette ist – so, wie es das Marketing darstellt. Aber dem ist nicht so. Bei Dusk ist Vertraulichkeit eine Einstellung, in die ein Smart Contract explizit einwilligen muss, nicht etwas, das die Basisschicht jede Transaktion automatisch erzwingt. Dieser eine Punkt hat für mich die gesamte Argumentation neu gerahmt. $DUSK #Dusk @duskfoundation wird als die Privatsphäre-Schicht positioniert, die Institutionen für reguliertes Finance brauchen, doch die Architektur gibt diese Entscheidung tatsächlich demjenigen, der den Contract bereitstellt – das bedeutet: Der frühe Zugang zu echten vertraulichen Rails dürfte eher bei den Institutionen und Partnern liegen, die als Erste darauf aufbauen, und nicht bei jemandem, der einfach nur den Token hält und normal Transaktionen durchführt. Einzelhandelsnutzer erhalten eine öffentlich-zu-Standard-Kette, wobei Privatsphäre als verfügbare Funktion bereitsteht, während die Geschichte von „vertraulichem Finance“ im Grunde für die Gegenparteien geschrieben wird, die später auftauchen – mit echten Wertpapieren oder einem nennenswerten Settlement-Volumen, um Dinge in Bewegung zu setzen. Das ist eine sinnvolle Designentscheidung: Selektive Privatsphäre ist leichter zu prüfen und zu regulieren als pauschale Anonymität, aber das heißt auch, dass die Token-Erzählung und das heutige Verhalten des Tokens für einen normalen Nutzer zwei verschiedene Dinge sind. Wer definiert hier also „advanced usage“, und wann kommt das tatsächlich für alle anderen an?
#dusk $DUSK @Dusk
#dusk $DUSK @Dusk