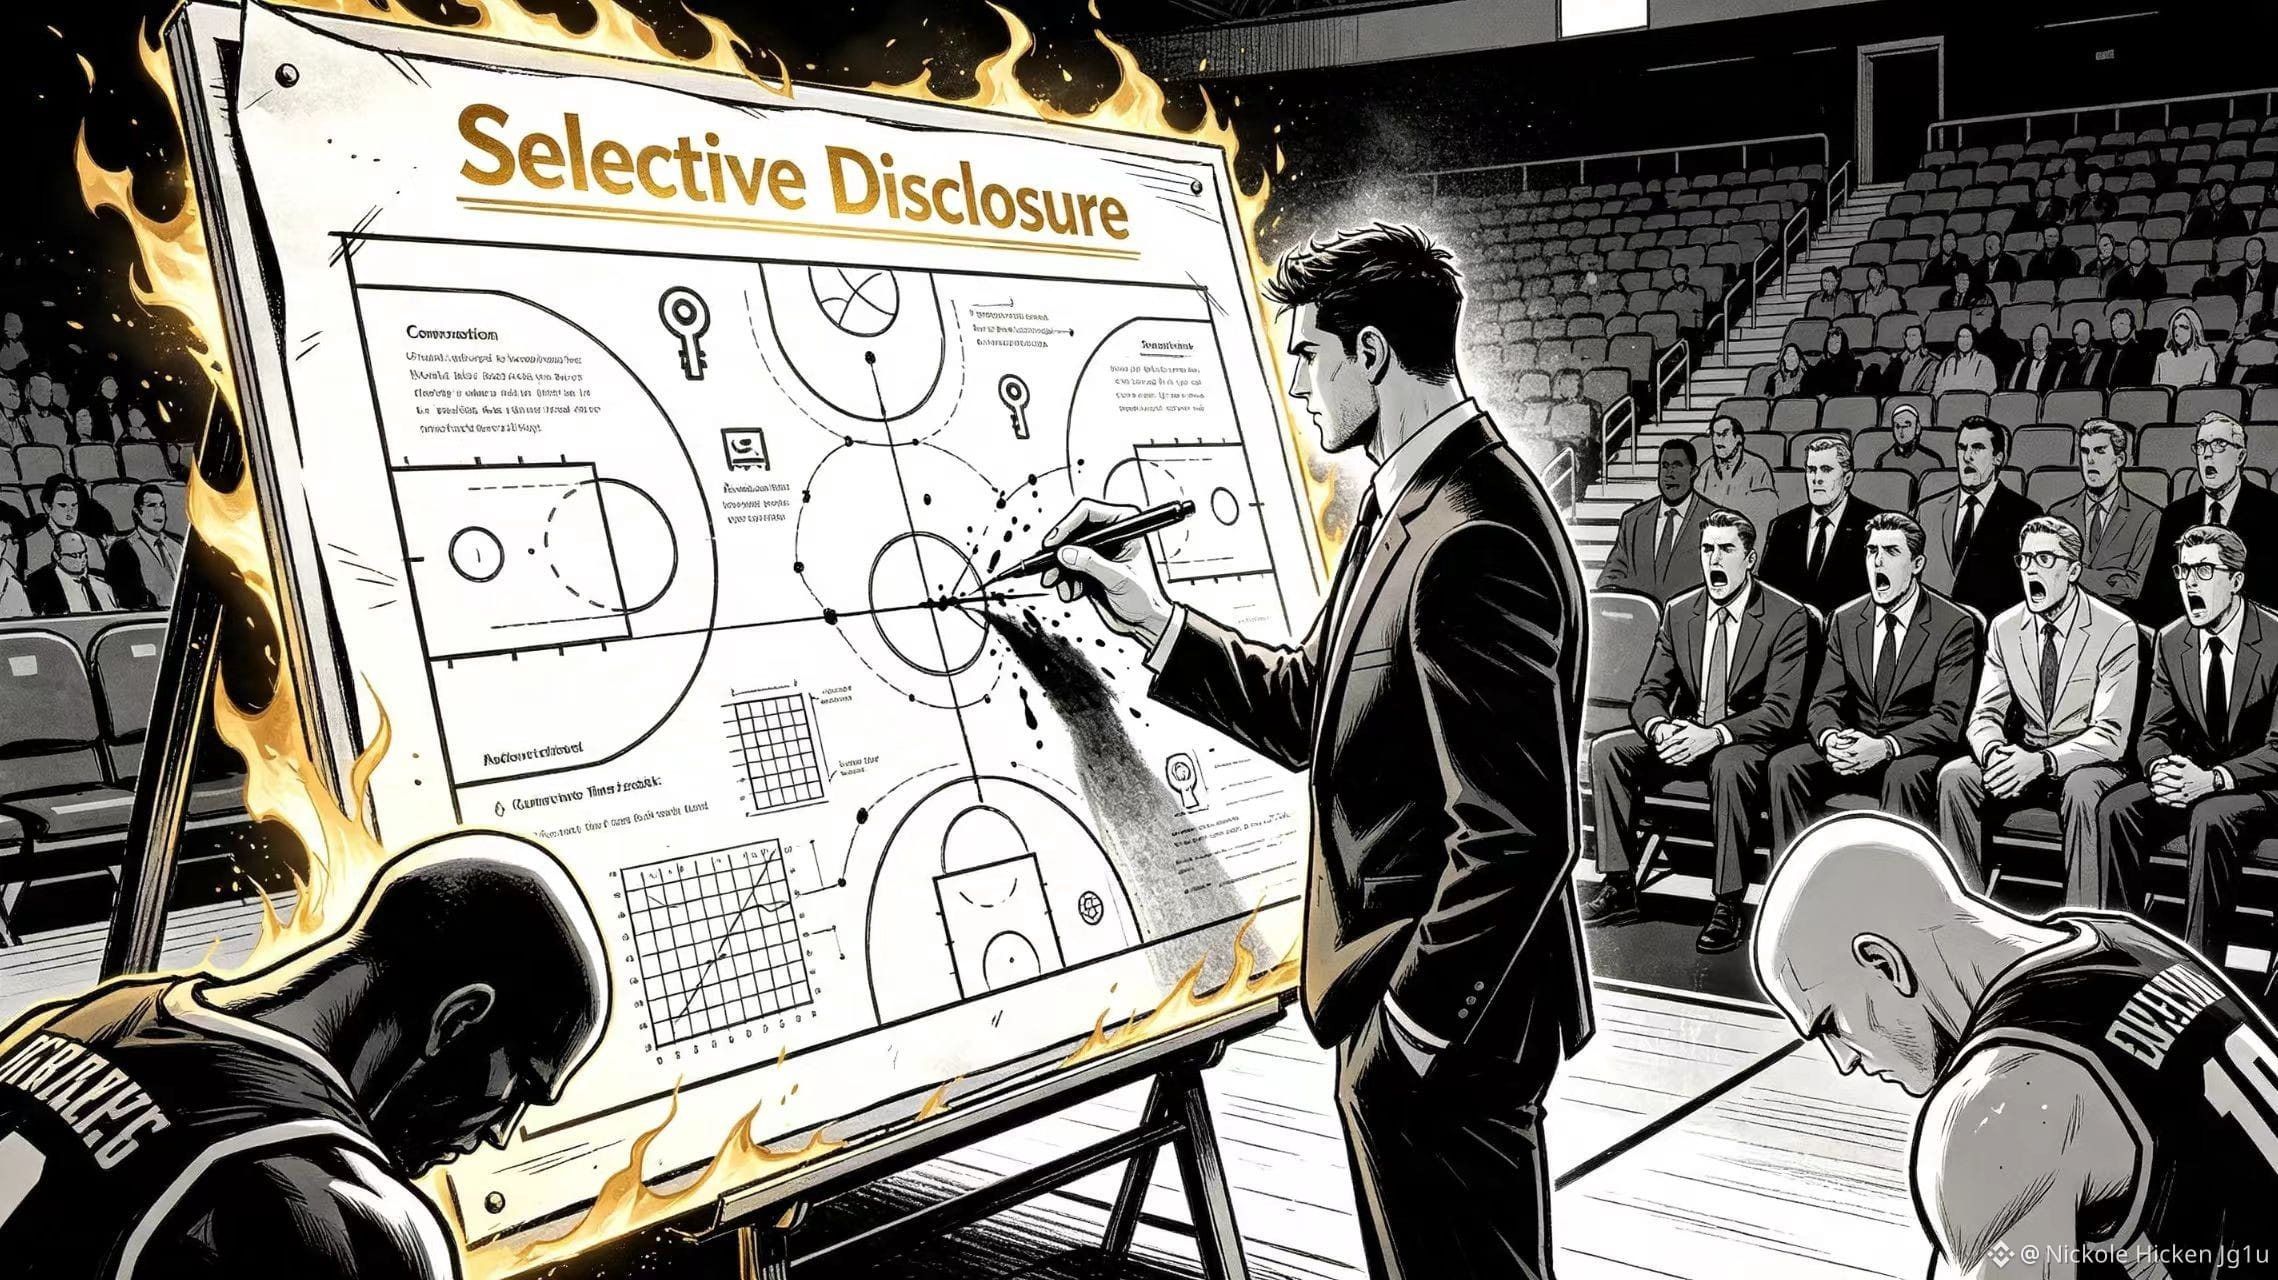
#dusk $DUSK Gerade eben habe ich den Abschnitt auf der Dusk-Website zum Thema „Privacy with Selective Disclosure“ noch einmal gelesen und bin an einem Satz hängen geblieben, der leicht übersehen wird: Transaktionen können vertraulich bleiben, aber Prüf-, Aufsichts- und Compliance-Offenlegungen müssen mit kontrollierter Sichtbarkeit erfolgen. Ursprünglich dachte ich, der Trumpf des Privacy-Finanzwesens liege darin, weniger öffentlich zu machen. Hier wurde mir aber klar, dass Dusk eigentlich das Problem „Für wen ist etwas zu sehen – und wie viel nur für ihn?“ lösen will.
Das verändert die Arbeit von Emittenten direkt. Nach einer Asset-Emission fürchtet man weniger, dass eine einzelne Übertragung niemand bemerkt, sondern dass bei einer Kontroverse der Beweis fehlt, dass Regeln tatsächlich eingehalten wurden. Auch die Bedenken der Investoren sind ähnlich: Wenn alle Informationen vom Plattformbetreiber interpretiert werden, reduziert Privatsphäre nicht die Vertrauensaufwände—sie verlagert den Informationsvorsprung nur tiefer in den Verborgenen.
@Dusk ordnet confidential shielded transfers und transparent public accounts in dieselbe zugrunde liegende Erzählung ein. Ich verstehe das so, dass damit ein „Entweder/ oder“ abgelehnt wird. Die zu schützenden Transaktionsdetails müssen nicht ans ganze Netz ausgestrahlt werden; aber wenn eine Verifikation erfolgt, darf das System auch nicht nur mit „Diese Transaktion ist verschlüsselt“ antworten. Die Schwierigkeit selektiver Offenlegung liegt genau darin, dass sie zugleich Vertraulichkeit und Erklärbarkeit erfüllen muss.
Der Druck im realen Szenario ist sehr greifbar: Die Berechtigung, ein bestimmtes gebundenes Asset zu empfangen, wird angezweifelt. Wenn man für die Prüfung alle Bestände und Transaktionsprotokolle offenlegt, verliert die Privatsphäre bei Eintritt der Kontroverse als Erstes an Wirkung. Wenn man dagegen überhaupt keine Nachprüfung leisten kann, liegen die Kosten für Erklärungen und Korrekturen am Ende beim Emittenten und bei den Inhabern. Ich sehe $DUSK deshalb nicht länger nur als Privatsphäre-Narrativ. Entscheidend ist vielmehr, ob Dusk künftig Offenlegungsrechte, Prüfungsumfang und die Behandlung von Kontroversen als umsetzbare Regeln formulieren kann.#dusk