Ich bin noch einmal zu Dusk zurückgegangen, weil mir klar wurde, dass ich die Datenschutzseite davon bisher zu simpel betrachtet habe.
Mein erster Gedanke war im Grunde: „Es hält Finanztransaktionen privat.“ Aber nachdem ich mehr Zeit mit der Dokumentation verbracht hatte, fühlte sich diese Erklärung unvollständig an.
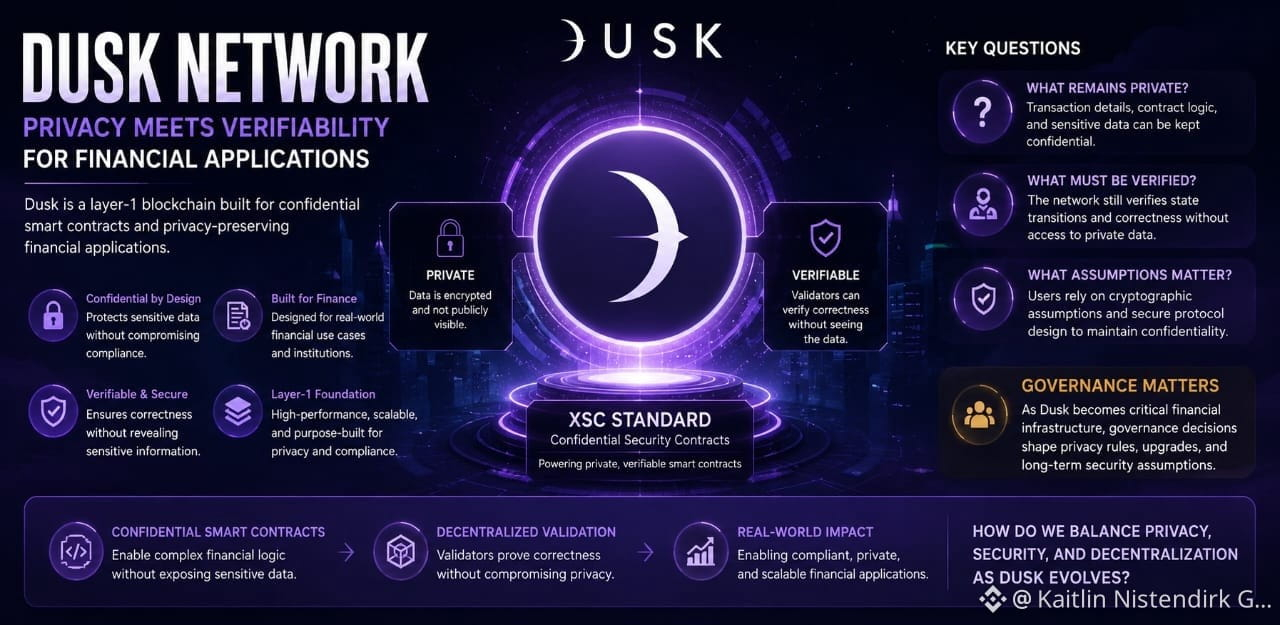
Was mich jetzt mehr interessiert, ist das Gleichgewicht dahinter. Wenn also bestimmte Informationen verborgen sind, muss das Netzwerk trotzdem nachweisen, dass alles gültig ist. Also: Was genau sehen Validatoren? Was bleibt privat? Und wie viel müssen Nutzer dem System und seinen Annahmen vertrauen, damit dieser Datenschutz überhaupt etwas bedeutet?
Der XSC-Ansatz hat mich dazu gebracht, das Ganze anders zu betrachten.
Dann habe ich darüber nachgedacht, was auf dem weiteren Weg passiert. Wenn Finanzanwendungen wirklich anfangen, sich auf Dusk zu verlassen, wird auch die Governance wichtig. Änderungen am Protokoll oder am Datenschutssystem könnten Anwendungen beeinflussen, die auf den früheren Regeln aufgebaut wurden.
Ich lerne hier immer noch, und ich bin mir sicher, dass es Teile gibt, die ich noch nicht vollständig verstanden habe.
Ehrlich gesagt ist das der Grund, warum mich Dusk so interessiert.
Für diejenigen, die mehr Zeit mit dem Protokoll verbracht haben: Welcher Teil verdient eurer Meinung nach die meiste Aufmerksamkeit — das Datenschutzmodell, die Verifikation, die Governance oder die Dezentralisierung?
@Dusk $DUSK #dusk
Mein erster Gedanke war im Grunde: „Es hält Finanztransaktionen privat.“ Aber nachdem ich mehr Zeit mit der Dokumentation verbracht hatte, fühlte sich diese Erklärung unvollständig an.
Was mich jetzt mehr interessiert, ist das Gleichgewicht dahinter. Wenn also bestimmte Informationen verborgen sind, muss das Netzwerk trotzdem nachweisen, dass alles gültig ist. Also: Was genau sehen Validatoren? Was bleibt privat? Und wie viel müssen Nutzer dem System und seinen Annahmen vertrauen, damit dieser Datenschutz überhaupt etwas bedeutet?
Der XSC-Ansatz hat mich dazu gebracht, das Ganze anders zu betrachten.
Dann habe ich darüber nachgedacht, was auf dem weiteren Weg passiert. Wenn Finanzanwendungen wirklich anfangen, sich auf Dusk zu verlassen, wird auch die Governance wichtig. Änderungen am Protokoll oder am Datenschutssystem könnten Anwendungen beeinflussen, die auf den früheren Regeln aufgebaut wurden.
Ich lerne hier immer noch, und ich bin mir sicher, dass es Teile gibt, die ich noch nicht vollständig verstanden habe.
Ehrlich gesagt ist das der Grund, warum mich Dusk so interessiert.
Für diejenigen, die mehr Zeit mit dem Protokoll verbracht haben: Welcher Teil verdient eurer Meinung nach die meiste Aufmerksamkeit — das Datenschutzmodell, die Verifikation, die Governance oder die Dezentralisierung?
@Dusk $DUSK #dusk