

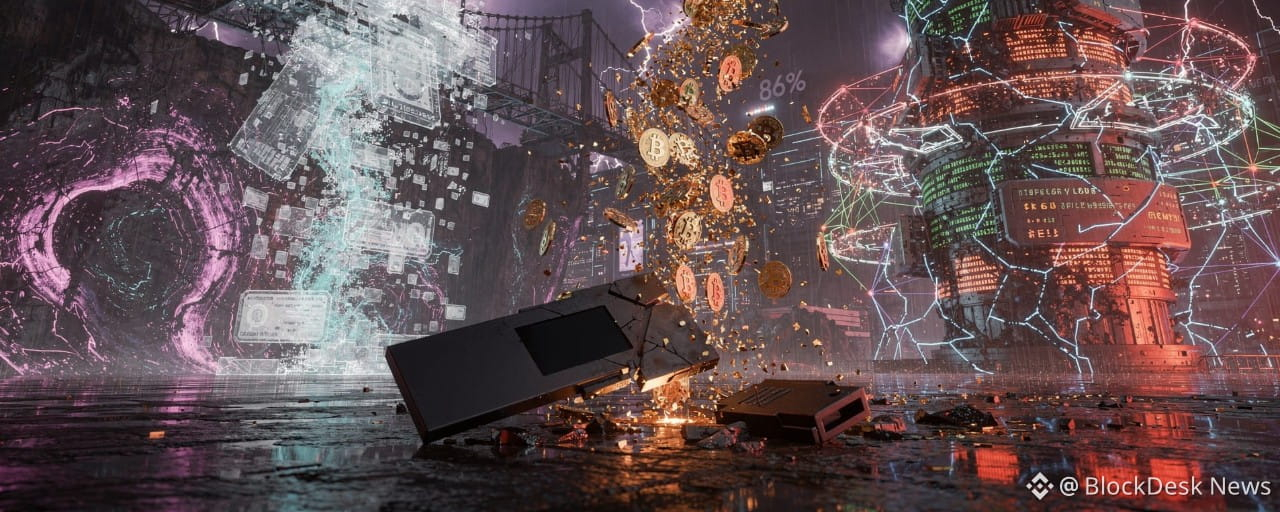
Drei separate Sicherheitsausfälle detonierten am 12. August 2026 im gesamten Krypto-Ökosystem und legten gleichzeitig strukturelle Schwachstellen in Hardware-Wallets, Cross-Chain-Bridges und Validator-Infrastruktur offen. Ein $130-Millionen-Exploit eines führenden Bitcoin-Hardware-Wallets löste das größte Self-Custody-Migrationsereignis in der Geschichte von Bitcoin aus — $15 Milliarden in BTC wurden innerhalb von Stunden verlagert — während eine XRP-Bridge über Phantom-Deposit-Logik geplündert wurde, die mehrere Audits überdauerte, und eine einzige falsch konfigurierte Netzwerkroute Solana bis auf 86% eines vollständigen Finality-Kollapses brachte. So sieht systemische Zerbrechlichkeit im Maßstab aus.
Hintergrund: Drei Sicherungen, ein Treffer
Die Ereignisse vom 12. August sind nicht aus einem einzigen koordinierten Angriff hervorgegangen. Sie stehen für drei unabhängige Ausfallmodi, die innerhalb von Stunden aufeinandertrafen — eine Koinzidenz, die dennoch als Stresstest funktioniert, für den die Branche keinen Plan hatte und auf den sie nicht vorbereitet war. Jeder Vorfall für sich würde über Tage den Nachrichtenzyklus dominieren. Zusammen zeichnen sie ein Bild eines Ökosystems, in dem sich die Angriffsfläche schneller ausgedehnt hat als der defensive Perimeter.
Der Coldcard-Exploit im Wert von 130 Millionen US-Dollar traf genau das Gerät, das am stärksten mit der Bitcoin-orthodoxen Self-Custody-Praxis assoziiert ist. Coldcard-Hardware-Wallets waren lange Zeit der Goldstandard, den Bitcoin-Sicherheitsexperten empfohlen haben. Der Einbruch zerstörte diesen Ruf und stellte sofort die Frage, die jeder Inhaber in Echtzeit beantworten musste: Wo ist mein Bitcoin — und wie stark ist er exponiert?
Die Antwort war — für einen bedeutenden Teil der Inhaber — zuerst umzuziehen und später Fragen zu stellen. Innerhalb weniger Stunden, nachdem der Exploit öffentlich geworden war, bestätigten On-Chain-Daten, dass etwa 15 Milliarden US-Dollar an Bitcoin verlagert worden waren — weg aus potenziell kompromittierten Cold-Storage-Setups hin zu alternativen Custody-Arrangements, Multisignature-Konfigurationen und verteilten Self-Custody-Strukturen.
Wichtige Erkenntnis
Die Migration von 15 Milliarden US-Dollar in Bitcoin nach dem Coldcard-Exploit ist die größte dokumentierte Notfallreaktion im Bereich Self-Custody in der Geschichte von Bitcoin. Branchen-Sicherheitsleiter rahmten sie nicht als Panik, sondern als Aktivierung von Bitcoins Immunsystem — als Beweis dafür, dass souveräne Inhaber handeln können und werden, wenn ein vertrauenswürdiges Gerät kompromittiert wird.
Der Coldcard-Exploit: Das Vertrauensproblem der Hardware
Die Details des Coldcard-Angriffspfads stehen weiterhin unter aktiver forensischer Prüfung, aber das Kernergebnis ist nicht umstritten: Ein Angreifer konnte 130 Millionen US-Dollar in Bitcoin von Nutzern extrahieren, deren Sicherheitslage vollständig auf der Annahme beruhte, ihre Hardware-Wallet sei ein unantastbarer Tresor. Diese Annahme ist jetzt gebrochen, und die Branche muss sich ihren Konsequenzen stellen.
Die Reaktion der verteilten Self-Custody-Community war schnell und auffallend kohärent. Anbieter von Multisignature-Wallets und verteilten Custody-Plattformen meldeten einen Anstieg der eingehenden Nachfrage, da Inhaber jede einzelne Stelle eines möglichen Hardware-Ausfalls aus ihrer Sicherheitsarchitektur eliminieren wollten. Das Argument, dass kein einziges Gerät — unabhängig von seinem Ruf — der alleinige Wächter bedeutender Bitcoin-Bestände sein sollte, wurde damit nicht zu einer theoretischen Best Practice, sondern zu einem operativen Notfall.
Stimmen aus der Branche, die Anteile an Lösungen für Multisig und verteilte Custody haben, waren eindeutig: Die Migration von 15 Milliarden US-Dollar in BTC ist ein empirischer Beleg dafür, dass die Bitcoin-Inhaber-Community Sicherheitsbedrohungen als existenziell behandelt und entsprechend handelt. Die Geschwindigkeit der Reaktion — Stunden statt Tage — deutet auf eine operative Einsatzbereitschaft bei versierten Inhabern hin, die vor diesem Ereignis nicht allgemein anerkannt wurde.
XRP-Bridge leergezogen: Phantom-Deposits, reale Verluste
Im XRP Ledger wurde eine als Tx Chain bezeichnete Cross-Chain-Bridge nach einem Angriff geleert, bei dem ein Angreifer einen Fehler bei der Deposit-Validierung identifizierte und ausnutzte, der mehrere Runden professioneller Smart-Contract-Audits überstanden hatte. Die Schwachstelle ermöglichte es dem Angreifer, in der Buchungslogik der Bridge ungestützte Guthaben zu erzeugen — Deposits, die die Software als real, legitim und abhebbar behandelte, obwohl sie nie durch tatsächliche XRP-Reserven gedeckt waren.
Die Mechanik ist konzeptionell ebenso schädlich wie finanziell. Ein Angreifer übermittelte gefälschte Deposit-Signale an das Bridge-Protokoll. Die Bridge-Software, die die Authentizität dieser Deposits nicht gegen den tatsächlichen Ledger-Status validierte, schrieb dem Angreifer Guthaben gut, die es nicht gab. Der Angreifer zog anschließend echtes XRP aus den Reserven der Bridge gegen diese Phantomguthaben ab und leerte den Pool, bis er vollständig leer war.
Was diesen Vorfall besonders ätzend für die Glaubwürdigkeit von DeFi macht, ist die Audit-Spur — oder vielmehr das Scheitern dieser Spur. Mehrere unabhängige Audits des Tx-Chain-Bridge-Codes identifizierten den Fehler bei der Deposit-Validierung nicht. Das ist kein neuartiges Problem in diesem Bereich, aber eines, das die Branche weiterhin unterschätzt. Audit-Abdeckung ist keine Garantie für Audit-Sicherheit.
⚠ Risikofaktor
Der XRP-Bridge-Exploit zeigt, dass das Durchlaufen mehrerer Audits von Smart-Contracts Dritter keine Sicherheitsgarantie liefert. Der Fehler bei der Deposit-Validierung, der die Reserven der Bridge leerte, blieb während des gesamten Auditprozesses unentdeckt. Investoren, die Audit-Zertifikate als Sicherheitszusicherungen behandeln, arbeiten mit einer falschen Prämisse. Jedes Cross-Chain-Bridge-Protokoll, das bedeutende Reserven hält, sollte standardmäßig als Hochrisiko eingestuft werden.
Solanas Beinahe-Katastrophe: Ein Routing-Fehler am Abgrund
Während sich Bitcoin-Inhaber in die Hände rangen und XRP-Bridge-Nutzer die Verluste abfederten, kam das Validatorennetzwerk von Solana innerhalb einer einzigen Prozentspanne fast vollständig an den Punkt, an dem die Transaktionsfinalität gänzlich verloren geht. Eine fehlerhafte Standard-Routing-Konfiguration, die bei einem einzelnen Hosting-Anbieter — identifiziert als Teraswitch — bereitgestellt worden war, verbreitete sich durch das Netzwerk und nahm nahezu 29% aller gestakten SOL gleichzeitig offline.
Der Konsensmechanismus von Solana erfordert, dass nicht mehr als 33% der gestakten SOL offline gehen, bevor das Netzwerk nicht mehr in der Lage ist, Transaktionen zu finalisieren. Bei 29% offline arbeitete das Netzwerk mit 86% dieser Ausfall-Schwelle. Hätte der Routing-Fehler sich ein wenig weiter verbreitet, oder wären zusätzliche Validatoren bei benachbarten Anbietern in einer Kaskadenwirkung erwischt worden, hätte Solana angehalten — ein Szenario, das Milliarden in DeFi-Positionen einfrieren, Liquidationen und Nutzerfonds ohne Ausweg einfrieren würde, bis Validatoren die Wiederaufnahme manuell koordiniert hätten.
Der Vorfall erforderte keinen ausgeklügelten Angreifer. Es reichte eine falsch konfigurierte Netzwerkroute bei einem Infrastrukturanbieter. Die Konzentration des Solana-Validator-Stakes auf eine kleine Anzahl von Hosting-Einrichtungen — eine bekannte und wiederholt als Problem markierte Sorge — verwandelte einen routinemäßigen Infrastrukturehler in ein Beinahe-Katastrophen-Ereignis für das Netzwerk. Das Netzwerk erholte sich, aber die Marge war nicht komfortabel, und die strukturelle Verwundbarkeit, die sie offenlegte, ist nicht neu und wurde nicht gelöst.
Kritischer Datenpunkt
Eine einzelne fehlerhafte Standardroute bei einem Hosting-Anbieter brachte etwa 29% der gestakten SOL offline — gegenüber einer Schwelle von 33% für den Verlust der Finalität. Solana erreichte 86% der Schwelle, die nötig gewesen wäre, um das gesamte Netzwerk zu stoppen. Das Netzwerk fiel nicht aus, aber die Distanz zwischen normalem Betrieb und einem vollständigen Stopp war geringer als 4 Prozentpunkte des gestakten Stakes.
Akteure des Ökosystems unter der Lupe
Coldcard & Hardware Wallet Sektor
Der Exploit über 130 Millionen US-Dollar beendet die Ära des bedingungslosen Vertrauens in die Sicherheit einzelner Hardware-Geräte. Anbieter von Multisig- und verteilten Custody-Lösungen sind die direkten Nutznießer des Vertrauenszusammenbruchs und sehen Notfallzuflüsse, während Inhaber ihre Sicherheitspositionen über Nacht neu ausrichten.
XRP-Ledger-Bridge-Protokolle
Der Phantom-Deposit-Exploit von Tx Chain legt die systemische Schwäche der Cross-Chain-Bridge-Architektur im XRP Ledger offen. Alle Bridge-Protokolle, die nennenswerte Reserven halten, sehen sich sofortigem Druck auf das Vertrauen der Nutzer ausgesetzt — unabhängig von ihrem eigenen Audit-Status.
Solana-Validator-Infrastruktur
Die Routing-Fehlkonfiguration von Teraswitch machte eine gefährliche Konzentration des Stakes auf eine kleine Anzahl von Hosting-Anbietern sichtbar. Die Solana-Stiftung und die Kernentwickler stehen unter erneutem Druck, eine geografische und infrastrukturelle Diversifizierung unter den Validatoren anzureizen.
Krypto-Sicherheit & Audit-Branche
Zwei von drei Vorfällen am 12. August — der Coldcard-Hack und die XRP-Bridge-Entleerung — betrafen Produkte, die einer professionellen Sicherheitsprüfung unterzogen worden waren. Die Audit-Branche steht vor einer Glaubwürdigkeits-Klärung darüber, was ihre Zertifizierungen tatsächlich garantieren.
Wie die Ereignisse abliefen
12. August 2026 — Früh am Morgen
Eine Routing-Fehlkonfiguration bei einem einzelnen Solana-Validator-Hosting-Anbieter breitet sich durch das Netzwerk aus, nimmt etwa 29% der gestakten SOL offline und drückt das Netzwerk auf 86% seiner Schwelle für den Verlust der Finalität. Das Netzwerk erholt sich, ohne anzuhalten.
12. August 2026 — Mittag
Der Tx-Chain-XRP-Bridge-Exploit wird ausgeführt. Ein Angreifer nutzt einen Fehler bei der Deposit-Validierung, um Phantomguthaben zu erzeugen und die realen XRP-Reserven der Bridge abzuziehen. Die Schwachstelle hatte mehrere professionelle Sicherheits-Audits unentdeckt überstanden.
12. August 2026 — Nachmittag
Der Exploit der Coldcard-Hardware-Wallet wird öffentlich. Details bestätigen 130 Millionen US-Dollar an Verlusten. On-Chain-Daten zeigen eine sofortige, groß angelegte Bitcoin-Migrationsaktivität, die innerhalb von Stunden nach der Offenlegung beginnt.
12. August 2026 — Abend
On-Chain-Analysen bestätigen, dass etwa 15 Milliarden US-Dollar in Bitcoin aus potenziell kompromittierten Cold-Storage-Konfigurationen in alternative Custody-Architekturen verlagert wurden. Multisig- und verteilte Custody-Plattformen melden eine erhebliche Nachfrage vonseiten der Nutzer.
Investorensicht: Was das für die Kapitalallokation bedeutet
Für Investoren mit erheblicher Kryptoexponierung lieferte der 12. August drei gleichzeitige Stresstests der Infrastrukturschicht, die die gesamte Asset-Klasse stützt. Keines der drei Ereignisse war im traditionellen Sinne ein Ereignis der Marktstruktur — keine Börse ist ausgefallen, kein Stablecoin ist depegged — aber jedes zielte auf grundlegende Annahmen ab: dass Hardware-Wallets sicher sind, dass auditierte Bridges vertrauenswürdig sind, und dass das Validatorennetzwerk von Solana robust genug ist, um Infrastruktur-Ausfälle zu absorbieren, ohne einer Abschaltung nahezukommen.
Die Migration von 15 Milliarden US-Dollar in Bitcoin ist als solche bereits ein Marktsignal. Sie steht für die offenbar gewordenen Präferenzen einer bedeutenden Gruppe von Inhabern — Menschen, die das Risiko von Hardware-Wallets zuvor als beherrschbar akzeptiert hatten und, nachdem sie sahen, dass diese Annahme im großen Maßstab gebrochen wurde, ihre Custody-Architektur sofort diversifizierten. Das Kapital verließ Bitcoin nicht. Es bewegte sich innerhalb des Sicherheitsperimeters von Bitcoins — von einem Modell, das als neu unzureichend bewertet wurde, hin zu Modellen, die als robuster bewertet wurden. Das ist ein Netto-Plus für die Einführung von verteiltem Self-Custody, aber eine erhebliche kurzfristige Störung für jedes Produkt oder jede Dienstleistung, die auf der Annahme beruht, dass das Vertrauen in Hardware-Wallets statisch bleibt.
Für Teilnehmer des XRP-Ökosystems erhöht der Bridge-Exploit die Kosten des Vertrauens in der Cross-Chain-Infrastruktur. Liquiditätsanbieter und Protokolle, die sich für die Bewegung von Cross-Chain-Kapital auf Bridge-Mechanismen verlassen, müssen nun die Möglichkeit einpreisen, dass audit-zertifizierter Code Logik enthält, die sich ausnutzen lässt und unentdeckt blieb. Der Markt für Bridge-Versicherung und Tools zur Überwachung in Echtzeit wird im Nachgang erneut das Interesse von Investoren anziehen.
⚠ Systemischer Risikofaktor
Alle drei Vorfälle vom 12. August haben einen gemeinsamen Nenner: Konzentrationsrisiko. Coldcards Dominanz im Hardware-Wallet-Markt bedeutete, dass ein einzelner Exploit Konsequenzen für das gesamte Ökosystem hatte. Die Konzentration des Solana-Validator-Stakes auf einige wenige Hosting-Anbieter bedeutete, dass ein Routing-Fehler fast die gesamte Kette zum Stillstand gebracht hätte. XRP-Bridge-Nutzer bündelten Liquidität in einem einzigen Protokoll, dessen Audit-Abdeckung sich als unzureichend erwies. Konzentration — von Vertrauen, von Stake, von Liquidität — ist die Meta-Verwundbarkeit, die dieser Tag offenbart hat.
BlockDesk-Urteil
Die Infrastrukturschicht ist die Angriffsfläche — und sie ist nicht bereit
Der 12. August 2026 wird als der Tag untersucht werden, an dem die Infrastrukturanahmen der Kryptoindustrie gleichzeitig auf drei großen Netzwerken getestet wurden — und auf drei verschiedene Arten scheiterten. Ein Hardware-Wallet-Exploit über 130 Millionen US-Dollar, eine Phantom-Deposit-Bridge-Leerung, die mehrere Audits überstand, und ein Routing-Fehler, der Solana 86% des Weges zu einem Netzwerkstopp gebracht hat — keines dieser Ergebnisse ist akzeptabel für eine Asset-Klasse, die um institutionelle Legitimität und breite Einführung konkurriert.
Die Migration von 15 Milliarden US-Dollar in Bitcoin ist das glaubwürdig positive Signal des Tages. Sie zeigt, dass die Self-Custody-Community operativ in der Lage ist, rasch und koordiniert Abwehrmaßnahmen zu ergreifen — dass Bitcoins verteilte Architektur als echte Immunantwort funktioniert, wenn eine vertrauenswürdige Komponente kompromittiert wird. Das Kapital blieb in Bitcoin. Die Infrastruktur diversifizierte sich. So arbeitet das System — wie vorgesehen.
Worauf man achten sollte: Die Solana-Validator-Community steht unter einer harten Frist, um vor dem nächsten Infrastrukturausfall nachweisbare Dezentralisierung des Stakes über Hosting-Anbieter hinweg zu demonstrieren, bevor diese 4-Prozentpunkt-Marge schließt. XRP-Bridge-Protokolle stehen vor sofortigem Abfluss von Liquidität und müssen mit transparenten Post-Mortems sowie Entschädigungsrahmen reagieren. Der Hardware-Wallet-Sektor steckt in einer Vertrauenskrise, die nur durch transparente Offenlegung und ein architektonisches Redesign — nicht durch Marketing — gelöst werden kann.
Dieser Artikel dient nur zu Informationszwecken und stellt keine Finanzberatung dar. Führen Sie stets Ihre eigenen Recherchen durch