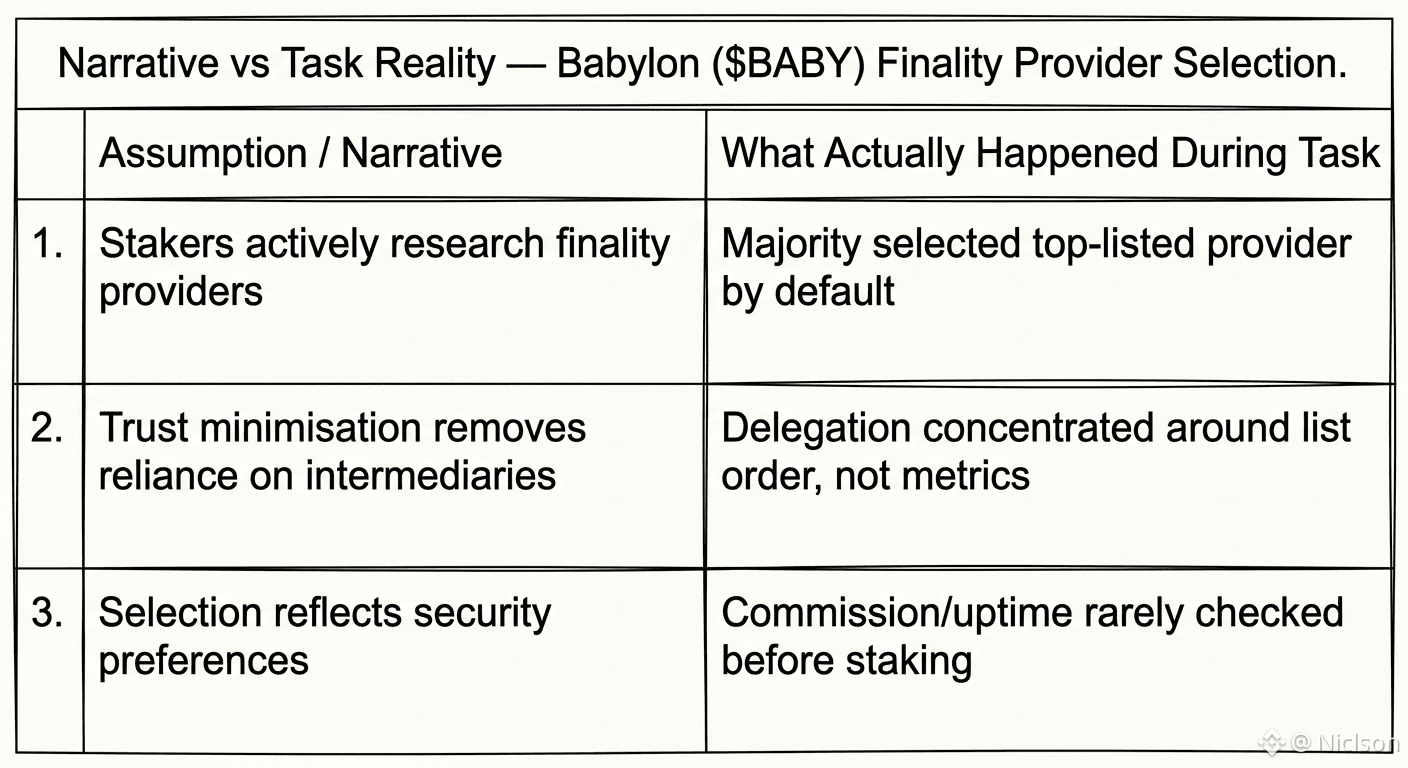
Was an mir hängen blieb, war nicht das Security-Pitch, sondern der Staking-Ablauf selbst. Babylon, $BABY , #BabylonProtocol, @BabylonLabs_io talks über trust-minimiertes Bitcoin-Staking, als wäre es eine einzige saubere Aktion, aber die tatsächliche Abfolge während der CreatorPad-Aufgabe umfasste Timelocks, die separate Auswahl des Finality-Providers und eine Wartezeit, bevor überhaupt etwas als aktiv angezeigt wurde. Die meisten Staker zum ersten Mal, die ich beobachtet habe, greifen standardmäßig den Finality-Provider auf, der ganz oben in der Liste steht, statt die Kommissionssätze oder die Uptime zu recherchieren – was die Delegation still und leise konzentriert, obwohl das Design eine aktive Auswahl voraussetzt. Die Self-Custody-Formulierung ist technisch korrekt, aber die praktische Erfahrung lenkt die Menschen trotzdem in Richtung passiver Defaults – genau das Muster, von dem sich Bitcoin-Staking eigentlich wegbewegen sollte. Es ist keine Täuschung, sondern eine Lücke zwischen dem, was der Mechanismus ermöglicht, und dem, was die Benutzeroberfläche nahelegt. Lässt mich darüber nachdenken, wie viel von „Trust Minimisation“ in diesen Systemen tatsächlich darum geht, Intermediäre zu entfernen, oder ob es am Ende nur darum geht, das Vertrauen dorthin zu verlagern, wo der jeweilige Default am höchsten auf dem Bildschirm steht.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY