
Ich bin letzte Nacht noch einmal durch die Babylon-Dokumentation gegangen, weil ich verstehen wollte, wie „Trustless Bitcoin Vaults“ tatsächlich funktionieren, statt mich auf Zusammenfassungen zu verlassen. Ich hatte eine einfache Erklärung erwartet, aber ich fand mich dabei wieder, dass ich mehrere Abschnitte erneut gelesen habe, bevor das Design langsam Sinn ergab.
Ein Punkt, der besonders herausstach, war die Behauptung, dass Trustless Bitcoin Vaults entwickelt wurden, um Proof-of-Stake-Netzwerke abzusichern – einschließlich sowohl L1s als auch L2s – und potenziell auch BTC, bewertet mit etwa 5,2 Billionen USD, teilnehmen zu lassen. Diese Zahl hat mich kurz innehalten lassen, weil sie die Größenordnung dessen verdeutlicht, was das Design erreichen will.
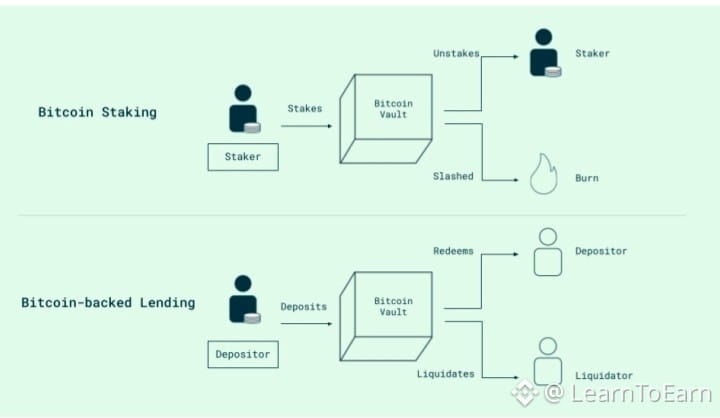
Die Dokumentation erklärt, dass der Vault ein Bitcoin-UTXO ist, der mittels vorab signierter Bitcoin-Transaktionen gesperrt wird. Nach meinem Verständnis ermöglichen diese vorgegebenen Ausgabepfade verschiedene Ergebnisse, je nachdem, welche kryptografischen Beweise vorliegen, statt einem Custodian zu vertrauen. Das Beispiel mit dem Kredit hat das leichter vorstellbar gemacht: Bob sperrt 1 BTC, um 50.000 USD zu leihen. Wenn Bitcoin unter 50.000 USD fällt, kann Larry die Sicherheiten liquidieren. Andernfalls erhält Bob, sobald er den Kredit zurückgezahlt hat, wieder Zugriff auf seinen BTC. Das Lesen hat mir geholfen zu verstehen, warum die Doku sagt, dass sich Vertrauensannahmen reduzieren lassen.
Der nächste Abschnitt über Proof Verification via BitVM3 war deutlich schwieriger. Er behandelt den Einsatz von Zero-Knowledge-Proofs (ZKPs) für beliebige Off-Chain-Statusbeweise, statt auf frühere Ansätze wie HTLCs oder EOTS zu setzen. Ich glaube, ich verstehe die Motivation, aber ich bin mir immer noch unsicher, wie die praktischen Trade-offs aussehen.
Wie teuer ist die Proof-Erstellung in der Praxis? Wenn sich die Verifikationslogik weiterentwickelt, wer entscheidet dann über diese Upgrades? Könnte das Erhöhen der kryptografischen Komplexität neue Sicherheits- oder Dezentralisierungsprobleme schaffen, die nicht sofort ersichtlich sind?
Ich würde gerne hören, wie andere diese Abschnitte interpretiert haben, nachdem sie die Dokumentation gelesen hatten.
@BabylonLabs_io $BABY #BABY $BTC
Ein Punkt, der besonders herausstach, war die Behauptung, dass Trustless Bitcoin Vaults entwickelt wurden, um Proof-of-Stake-Netzwerke abzusichern – einschließlich sowohl L1s als auch L2s – und potenziell auch BTC, bewertet mit etwa 5,2 Billionen USD, teilnehmen zu lassen. Diese Zahl hat mich kurz innehalten lassen, weil sie die Größenordnung dessen verdeutlicht, was das Design erreichen will.
Die Dokumentation erklärt, dass der Vault ein Bitcoin-UTXO ist, der mittels vorab signierter Bitcoin-Transaktionen gesperrt wird. Nach meinem Verständnis ermöglichen diese vorgegebenen Ausgabepfade verschiedene Ergebnisse, je nachdem, welche kryptografischen Beweise vorliegen, statt einem Custodian zu vertrauen. Das Beispiel mit dem Kredit hat das leichter vorstellbar gemacht: Bob sperrt 1 BTC, um 50.000 USD zu leihen. Wenn Bitcoin unter 50.000 USD fällt, kann Larry die Sicherheiten liquidieren. Andernfalls erhält Bob, sobald er den Kredit zurückgezahlt hat, wieder Zugriff auf seinen BTC. Das Lesen hat mir geholfen zu verstehen, warum die Doku sagt, dass sich Vertrauensannahmen reduzieren lassen.
Der nächste Abschnitt über Proof Verification via BitVM3 war deutlich schwieriger. Er behandelt den Einsatz von Zero-Knowledge-Proofs (ZKPs) für beliebige Off-Chain-Statusbeweise, statt auf frühere Ansätze wie HTLCs oder EOTS zu setzen. Ich glaube, ich verstehe die Motivation, aber ich bin mir immer noch unsicher, wie die praktischen Trade-offs aussehen.
Wie teuer ist die Proof-Erstellung in der Praxis? Wenn sich die Verifikationslogik weiterentwickelt, wer entscheidet dann über diese Upgrades? Könnte das Erhöhen der kryptografischen Komplexität neue Sicherheits- oder Dezentralisierungsprobleme schaffen, die nicht sofort ersichtlich sind?
Ich würde gerne hören, wie andere diese Abschnitte interpretiert haben, nachdem sie die Dokumentation gelesen hatten.
@BabylonLabs_io $BABY #BABY $BTC