


Der Hack eines Coldcard-Kalt- (Hardware-)Wallets war eines der größten selbstverwalteten Sicherheitsvorfälle in der Geschichte von Bitcoin. Dabei wurden mehr als 1.816 BTC (entspricht etwa 116 Millionen USD) gestohlen, ohne dass irgendein physischer Eingriff an dem Gerät erforderlich war. Der Angriff begann am 30.07.2026 und wurde von der Blockchain-Analysefirma Galaxy Research entdeckt, was die gesamte Krypto-Community erschütterte. [1, 2, 3, 4, 5]
Ursache der Sicherheitslücke
Theo công bố từ Coinkite (nhà sản xuất Coldcard) và phân tích từ trang tin CoinDesk, lỗ hổng bắt nguồn từ một bản cập nhật firmware cũ từ tháng 3/2021: [1, 2]
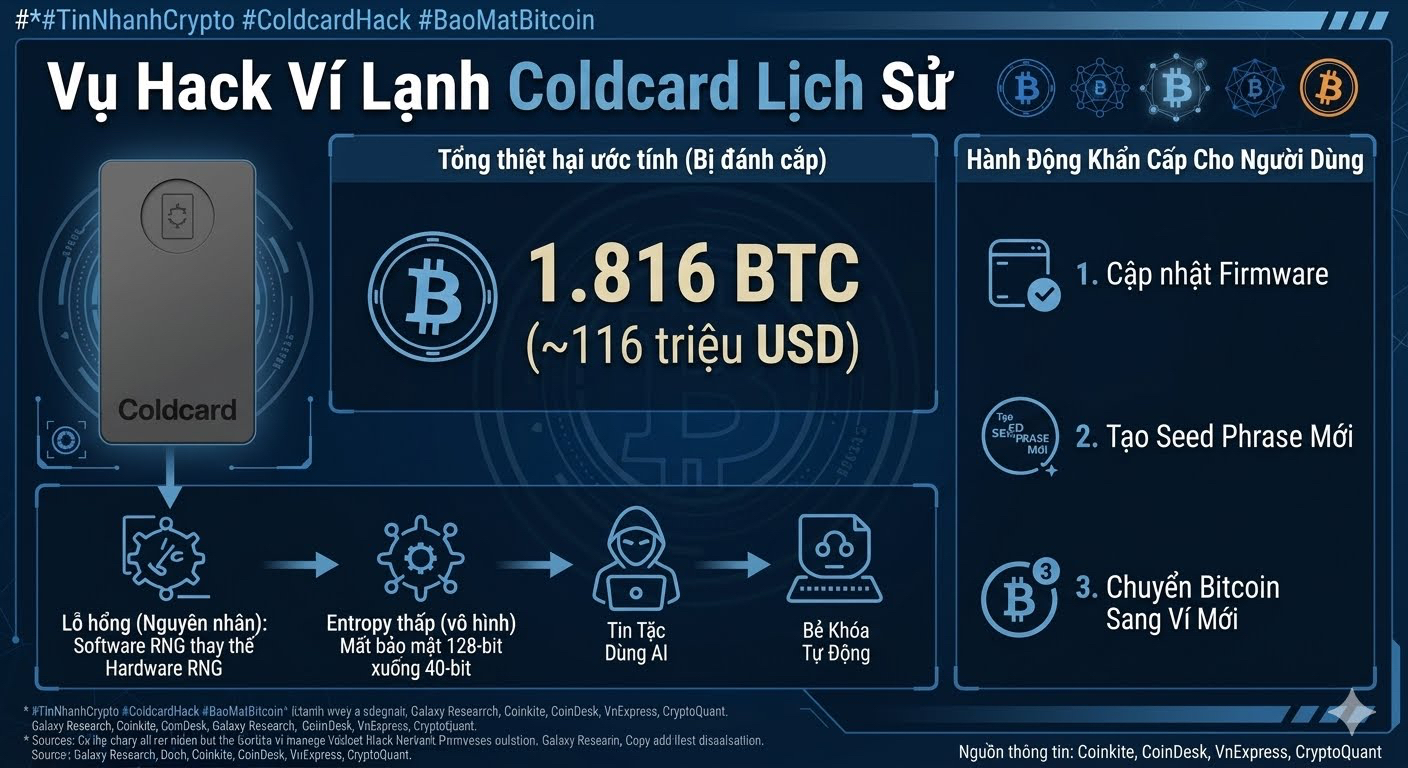
Fehler bei der Generierung zufälliger Schlüssel: Statt einen Hardware-zufallszahlengenerator (Hardware RNG) zu verwenden, stützte die Software des Geräts den Zufallszahlengenerator auf eine simulierte (Software-)Zufallsquelle (Software RNG). [1, 2]
Vorhersehbare Daten: Die Eingabeinformationen zur Erzeugung sicherer Schlüssel hängen von Faktoren ab, die sich vorhersagen lassen, wie z. B. die Seriennummer des Chips und die Systemuhr. [1]
Extrem geringe Sicherheit: Dieser Fehler senkt die Sicherheit (Entropie) der Wiederherstellungs-Passphrase (Seed Phrase) auf nur noch 40 Bit statt des üblichen 128-Bit-Niveaus (BIP39-Standard). Angreifer nutzten leistungsstarke Computer in Kombination mit automatisierten KI-Tools, um Quellcode zu durchsuchen, diese Wiederherstellungs-Passphrasen zu finden und sie dadurch mühelos im Netz zu knacken. [1, 2, 3]
Verlauf der Angriffswellen
Angreifer führten eine systematisch automatisierte Geldabzugs-Aktion in 4 großen Wellen durch:[1, 2]
Welle 1 (30/07): Abzug von über 70,2 Mio. USD (1.083 BTC) von 1.196 Wallet-Adressen innerhalb von nur 41 Minuten.
Welle 2 (31/07): Weiteres Durchsuchen von rund 500 Single-Signature-Wallets, weitere 38 Mio. USD (594 BTC) innerhalb von 25 Minuten gestohlen.
Welle 3 (31/07 - 01/08): Weitere 208 BTC von 1.912 anderen Wallet-Adressen gestohlen.
Welle 4 (03/08): Weitere Skalierung, insgesamt waren mehr als 5.200 Wallets betroffen. [1, 2]
Auswirkungen auf den Markt und die Nutzer
Software-Patch ohne Wirkung: Obwohl Coinkite schnell eine neue Firmware veröffentlichte, um den Fehler zu beheben, konnten die Upgrades die alten Vermögenswerte nicht mehr retten, da die fehlerhaften Seed Phrases bereits zuvor erzeugt wurden. [1]
Fluchtwelle hin zu zentralisierten Börsen: Panik griff um sich und veranlasste viele Kleinanleger, ihre Cold Wallets aufzugeben, um Bitcoin wieder zurück an zentrale Handelsplattformen (CEX) wie Binance oder Coinbase zu transferieren, um zumindest vorübergehend Schutz zu suchen. Laut Daten von VnExpress, die unter Berufung auf CryptoQuant veröffentlicht wurden, erreichte der Zufluss von Transaktionen unter 1 BTC an die Börse ein Rekordhoch seit dem Zusammenbruch der FTX-Börse im Jahr 2022. [1, 2, 3, 4]
Sofortmaßnahmen für Coldcard-Nutzer
Wenn Sie eine Coldcard-Wallet besitzen, die aus den betroffenen Phasen erstellt wurde, empfehlen die Sicherheitsexperten der Zeitung Dân trí: [1]
Aktualisieren Sie das Gerät sofort auf die neueste Firmware-Version von der offiziellen Website des Herstellers.
Zwingend eine komplett neue Wiederherstellungs-Passphrase (Seed Phrase) initialisieren.
Übertragen Sie das gesamte Bitcoin von der alten Wallet-Adresse auf eine neue, besser abgesicherte Wallet-Adresse. [1, 2]