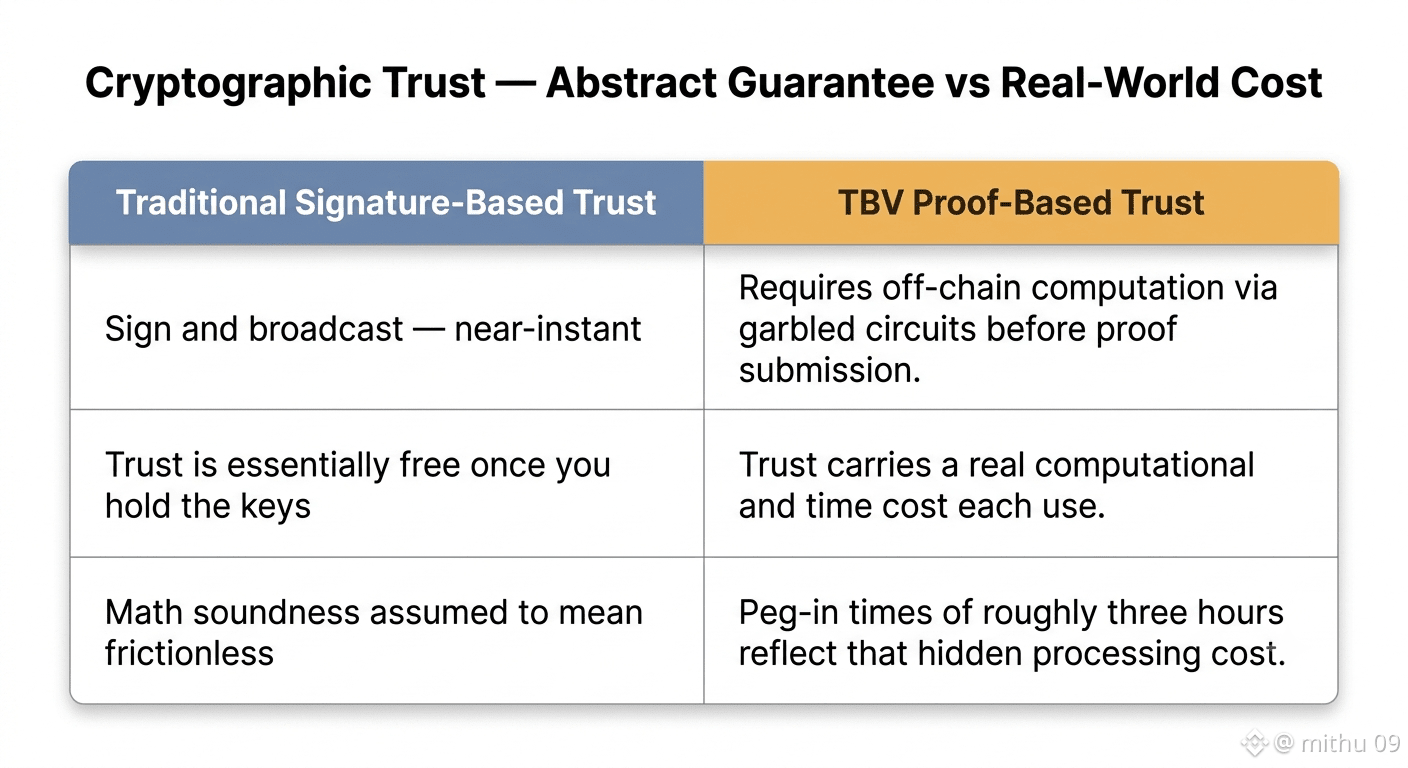
Kryptografisches Vertrauen klingt abstrakt, bis man merkt, dass es immer noch berechnet werden muss – und dass Rechenaufwand in der realen Welt etwas kostet. Genau das ist mir bei $BABY #TBV @Babylon_Labs aufgefallen: Der Beweis, der jeder Vault-Interaktion zugrunde liegt, wird nicht einfach sofort generiert, so wie das Signieren einer Transaktion mit einem privaten Schlüssel. Stattdessen erfordert er Off-Chain-Berechnungen über garbled circuits, bevor überhaupt ein kompakter Fraud Proof on-chain eingereicht werden kann. Multisig-Vertrauen ist im Grunde kostenlos, sobald man die Schlüssel hat: signieren und broadcasten. Proof-basiertes Vertrauen hat hingegen echte Rechen- und Zeitkosten, die in jede einzelne Nutzung eingebaut sind – einer der Gründe, warum die Peg-in-Zeiten bei etwa drei Stunden landen, statt bei einer quasi sofortigen Bestätigung wie anderswo. Dass die Mathematik stimmt, heißt nicht, dass das Aufrufen mühelos ist. Daher ist die praktische Seite kryptografischen Vertrauens weniger die Frage, ob man dem Beweissystem glaubt, sondern vielmehr, zu akzeptieren, dass „trustless“ hier mit einer Verarbeitungsteuer einhergeht, die niemand so recht als Kosten einordnet – ähnlich wie ein Warten.
#baby $BABY @BabylonLabs_io
#baby $BABY @BabylonLabs_io