In dieser Runde habe ich den Babylon-Explorer noch einmal durchgesehen. Nicht TVL oder die neuen integrierten BSN-Zahlen haben mich gestoppt.
Sondern die Art, wie die meisten Delegator ihren Finality-Provider auswählen.
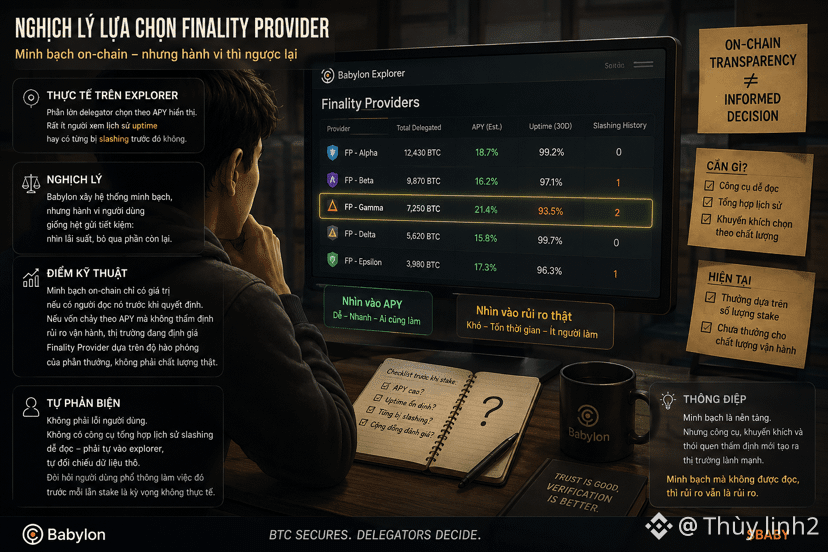
Die meisten entscheiden anhand der angezeigten APY — wer die höchste hat, wird gewählt. Nur sehr wenige schauen weiter nach unten und prüfen den Uptime-Verlauf oder ob es zuvor schon einmal zu Slashing gekommen ist.
Das erzeugt eine stillschweigende Paradoxie: <0>@BabylonLabs_io </0> baut ein System, in dem theoretisch alle Informationen transparent auf der Chain sind, aber das tatsächliche Verhalten der Nutzer ist exakt wie bei der Wahl von Festgeld — man schaut auf die Rendite und blendet den Rest aus.
Technisch Bemerkenswert: On-Chain-Transparenz hat nur dann einen echten Wert, wenn jemand sie vor der Entscheidung wirklich liest. Wenn der Großteil des Kapitals nach APY fließt, ohne dass zugleich eine Prüfung der operativen Risiken erfolgt, bewertet der Markt Finality-Provider anhand der Großzügigkeit der Belohnungen — nicht anhand der tatsächlichen Qualität beim Schutz des Netzwerks.
Selbstkritik: Das könnte kein Nutzerfehler sein. Es gibt kein Werkzeug, das den Slashing-Verlauf in einer leicht lesbaren Form bereits zusammenfasst — um es zu wissen, muss man selbst in den Explorer gehen und die Rohdaten abgleichen. Von normalen Nutzern zu erwarten, dass sie das vor jeder Stake-Runde tun, ist für die meisten keine realistische Erwartung.
<0>$BABY </0> und der aktuelle Belohnungsmechanismus enthalten bislang keinen eigenen Anreiz dafür, Finality-Provider anhand ihrer operativen Qualität zu wählen — statt nur anhand der APY.
Ich schaue gerade, ob es dafür schon ein Tool gibt, das das einfacher macht, oder ob Transparenz auf der Chain immer noch nur Transparenz für diejenigen ist, die genug Geduld haben, um selbst nachzusehen.
<0>#baby $DEXE </0>