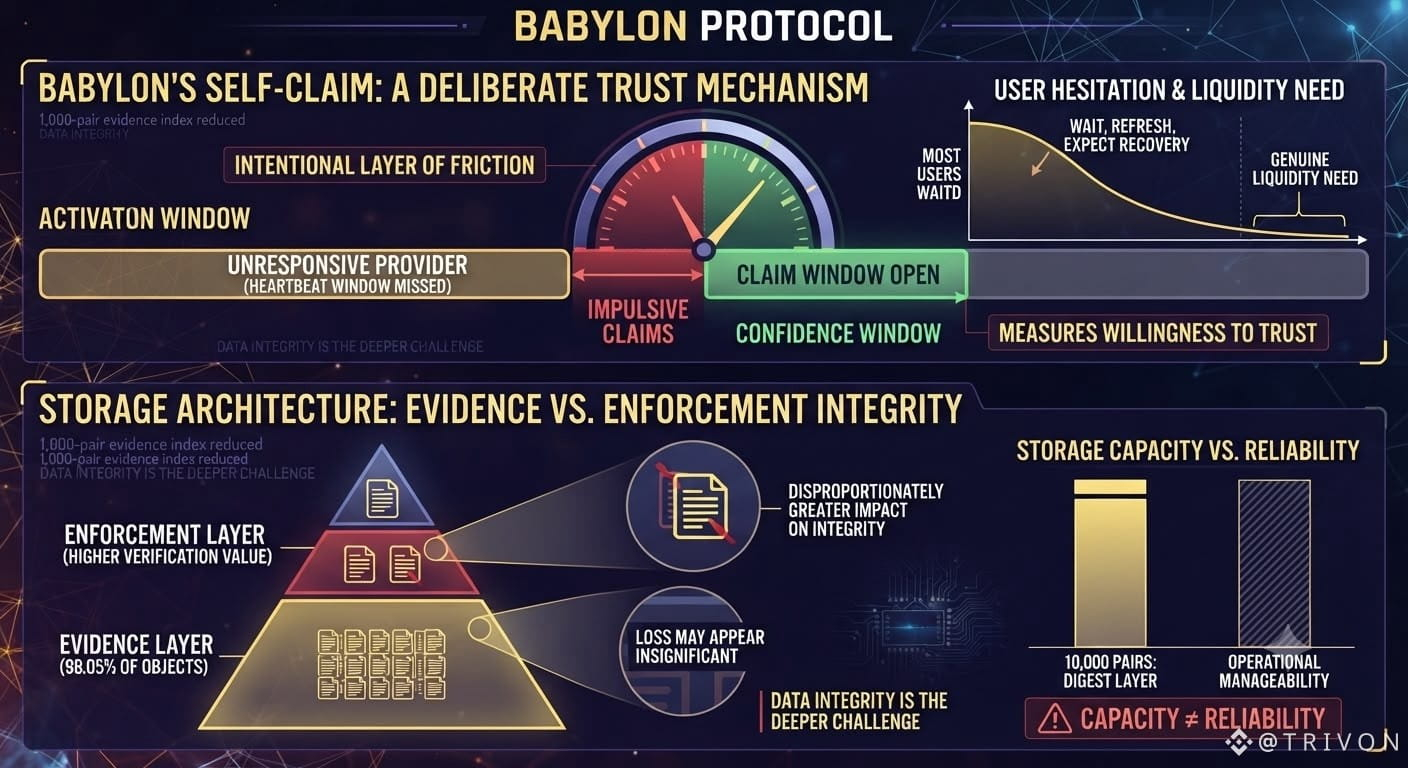
Zunächst wirkte Babylons selbst behauptendes Mechanismus nicht mehr als eine reine Eventualitätsfunktion. Doch bei genauer Betrachtung, wann er tatsächlich aktiviert wird – nämlich erst dann, wenn ein Anbieter über ein vordefiniertes Herzschlagfenster hinweg nicht reagiert – zeigt sich ein anderer Zweck. Es ist nicht einfach ein Fallback. Es ist ein bewusstes Vertrauensmechanismus.
Die meisten Nutzer initiieren keinen manuellen Anspruch, sobald er verfügbar wird. Stattdessen warten sie, aktualisieren die Ansicht und gehen davon aus, dass der Anbieter sich wieder erholt. Diese Zurückhaltung schafft eine gezielte Reibungsebene: Sie trennt Teilnehmer, die wirklich sofortige Liquidität benötigen, von jenen, die lediglich ihre Positionen beobachten.
Auch die Timing-Entscheidung selbst ist das eigentliche Design: lang genug, um impulsive Claims zu verhindern, aber kurz genug, um das Vertrauen in die Zusagen des Protokolls zu bewahren. Dieses Fenster misst nicht nur die technische Verfügbarkeit; es misst, wie lange Nutzer bereit sind, dem System zu vertrauen, bevor sie selbst die Kontrolle übernehmen.
Während der Analyse der Speicherarchitektur von Babylon schien das Reduzieren eines 1.000-Paar-Evidenzindex von der rohen Schaltkreis-Komplexität auf nur wenige Megabyte zunächst das Skalierungsproblem zu lösen. Die Speicher-Effizienz ist jedoch nur die sichtbare Kennzahl.
Die größere Herausforderung liegt in der Datenintegrität. Wenn ungefähr 98,05 % der Objekte zur Evidenzschicht gehören, kann der Verlust eines einzelnen Datensatzes unbedeutend erscheinen. Doch ein vergleichbarer Verlust innerhalb der Enforcement-Schicht hat eine unverhältnismäßig größere Auswirkung, weil dieses kleinere Datenset einen deutlich höheren Prüfwert trägt.
Bei 10.000 Paaren kann die Digest-Schicht nahe bei 96,32 MB verbleiben, bevor Metadaten und Signaturen operativ noch handhabbar werden. Kapazität sollte jedoch niemals mit Verlässlichkeit verwechselt werden.
@BabylonLabs_io
#baby
$BTC
$BABY