Ich bin lange genug in der Krypto-Szene unterwegs, um zu wissen, dass die saubersten Sicherheits-Storys oft die chaotischen operativen Risiken verbergen.
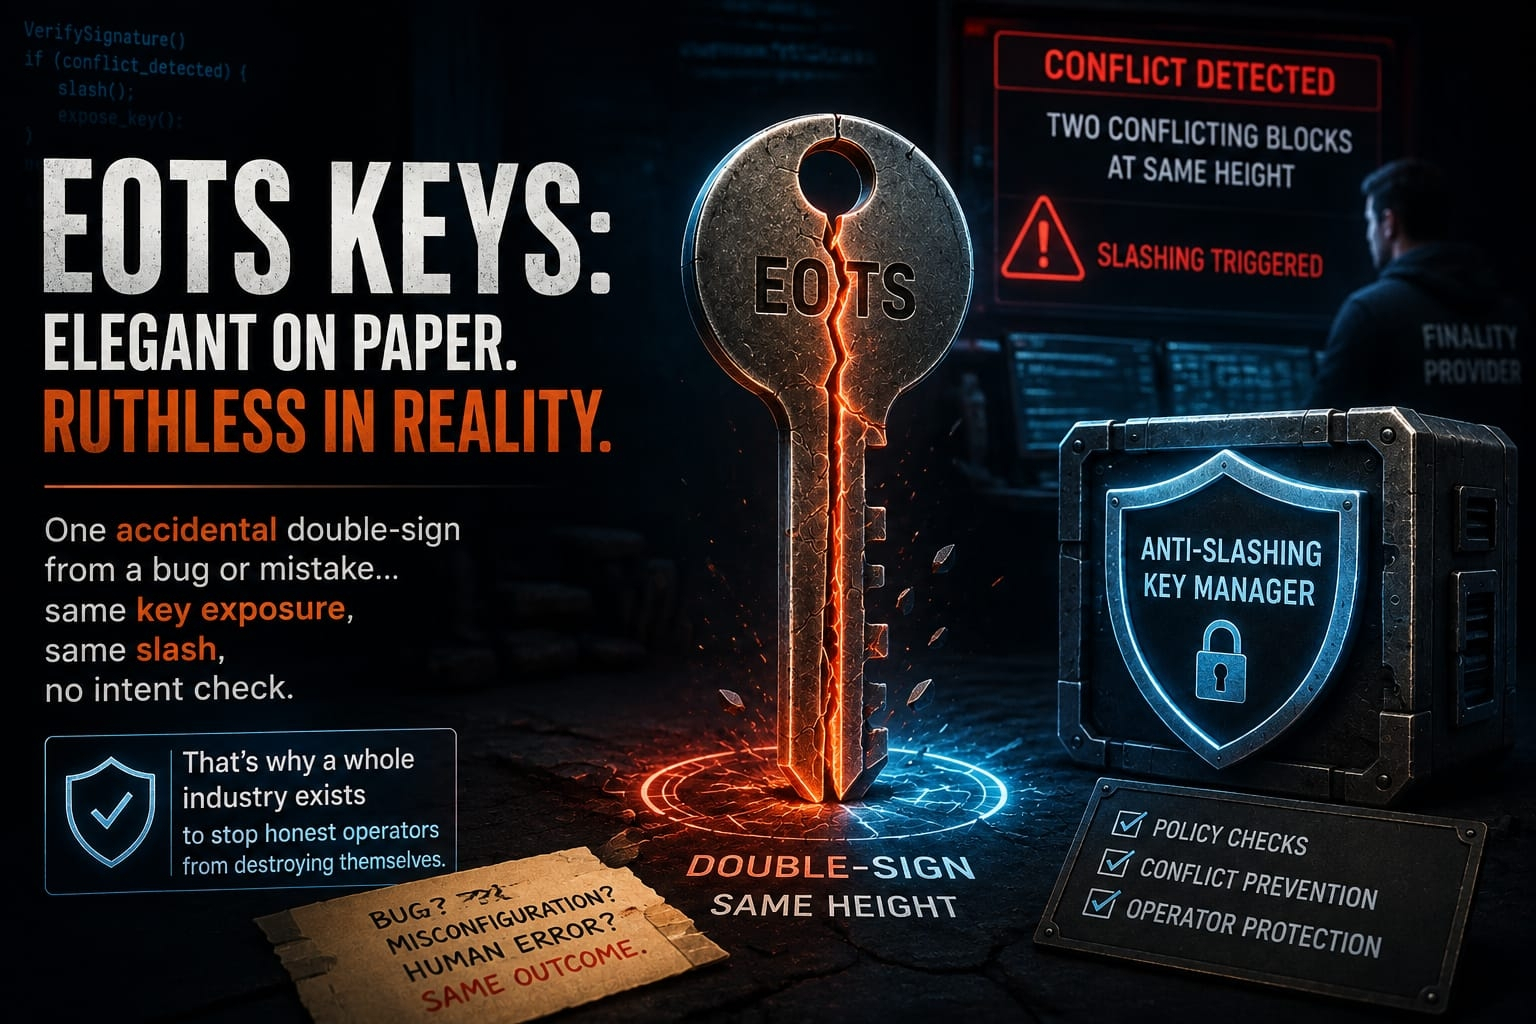
EOTS klingt auf den ersten Blick fast perfekt. Ein Finality-Provider signiert zwei widersprüchliche Blöcke in derselben Höhe, der private Schlüssel wird extrahierbar, die Voting-Power verschwindet, und anschließend folgt Slashing. Keine Diskussion. Kein Rettungs-Vote. Nur Beweis und Konsequenzen.
Aber je mehr ich darüber nachdachte, desto mehr fiel mir auf, wo sich das Vertrauen still verschiebt. Das Protokoll entfernt menschliches Urteilsvermögen, und dann verlassen sich Operatoren auf eine weitere Software-Ebene, um ehrliche Fehler daran zu hindern, dauerhaft zu werden.
Ein Anti-Slashing-Key-Manager kann eine widersprüchliche Signatur ablehnen, bevor sie überhaupt das Gerät verlässt. Das ergibt Sinn. Aber jetzt ist ein ehrlicher Operator auch davon abhängig, dass dieser Schutz korrekt konfiguriert ist und exakt dann funktioniert, wenn er gebraucht wird.
Ich habe dieses Muster schon früher gesehen. Krypto entfernt selten Vertrauen. Es verlagert es nur an einen weniger offensichtlichen Ort.
Ich sage nicht, dass EOTS fehlerhaft ist. Wenn überhaupt, tut es genau das, wofür es entworfen wurde. Ich bin nur nicht sicher, ob die Leute, die es betreiben, wirklich darauf vorbereitet sind, wie unnachgiebig dieses Design sein kann, wenn etwas völlig Gewöhnliches schiefgeht.
@BabylonLabs_io #baby $BABY
$BLESS $UAI #ColdcardFlawDrains594BTC #BitcoinMiningDifficultyFalls14%FromYearHigh #USToCancelIranAttackSubjectToDeal #SECPausesQBTCBitcoinOptionsApproval