#baby $BABY @BabylonLabs_io
Seit einiger Zeit kommt mir eine Idee hinter Babylons EOTS-Design immer wieder in den Sinn.
Wir denken oft an Signaturen als eine einfache Möglichkeit, etwas zu autorisieren — wie ein Siegel, das eine Entscheidung bestätigt. Aber in EOTS spielen Signaturen eine viel tiefere Rolle. Sie bestätigen nicht nur eine Aktion; im Fall von Fehlverhalten können sie auch zu Beweismitteln gegen die Person werden, die sie erstellt hat.
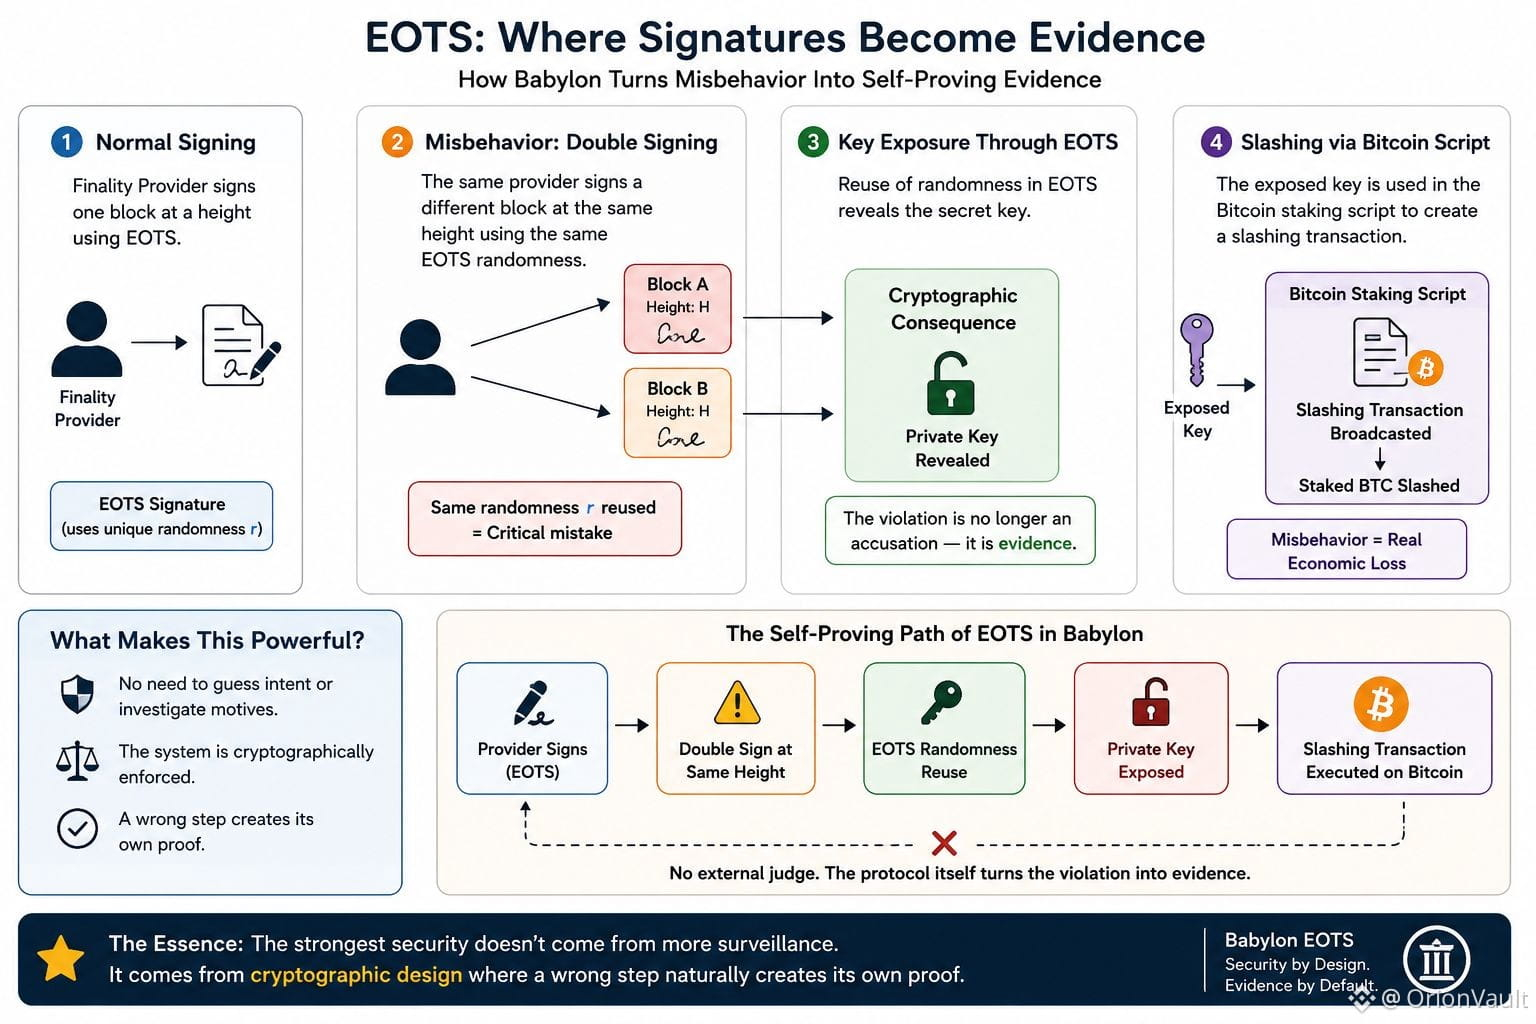
Laut der Dokumentation von Babylon kann, wenn ein Finality Provider zwei unterschiedliche und sich widersprechende Blöcke in derselben Höhe signiert, die Wiederverwendung der EOTS-Zufälligkeit seinen Schlüssel offenbaren. Genau hier verändert sich das gesamte System, weil der Verstoß nicht mehr nur eine Anschuldigung ist — er wird zu kryptografischem Beweismaterial.
Das ist die eigentliche Eleganz von EOTS.
Das Slashing ist hier nicht nur ein externes Bestrafungssystem, das durch eine andere Partei erzwungen wird. Babylon integriert es in das Bitcoin-Staking-Skript: Sobald ein Doppelsignieren nachgewiesen ist, kann der offengelegte Schlüssel verwendet werden, um eine Slashing-Transaktion zu erzeugen. Dadurch ist falsches Verhalten nicht nur ein technischer Fehler; es wird zu einem echten wirtschaftlichen Verlust.
Was ich an diesem Design am interessantesten finde, ist, dass Babylon nicht versucht festzustellen, warum jemand unehrlich gehandelt hat. Stattdessen schafft es einen kryptografischen Pfad, in dem die Person, die die Regeln bricht, die Beweise für ihre eigene Handlung hinterlässt.
Das könnte die wahre Stärke von EOTS sein:
Die stärkste Sicherheit entsteht nicht immer durch stärkere Überwachung. Manchmal sind die mächtigsten Systeme diejenigen, bei denen ein falscher Schritt ganz von selbst seinen eigenen Beweis erzeugt.
$IDOL
$UAI