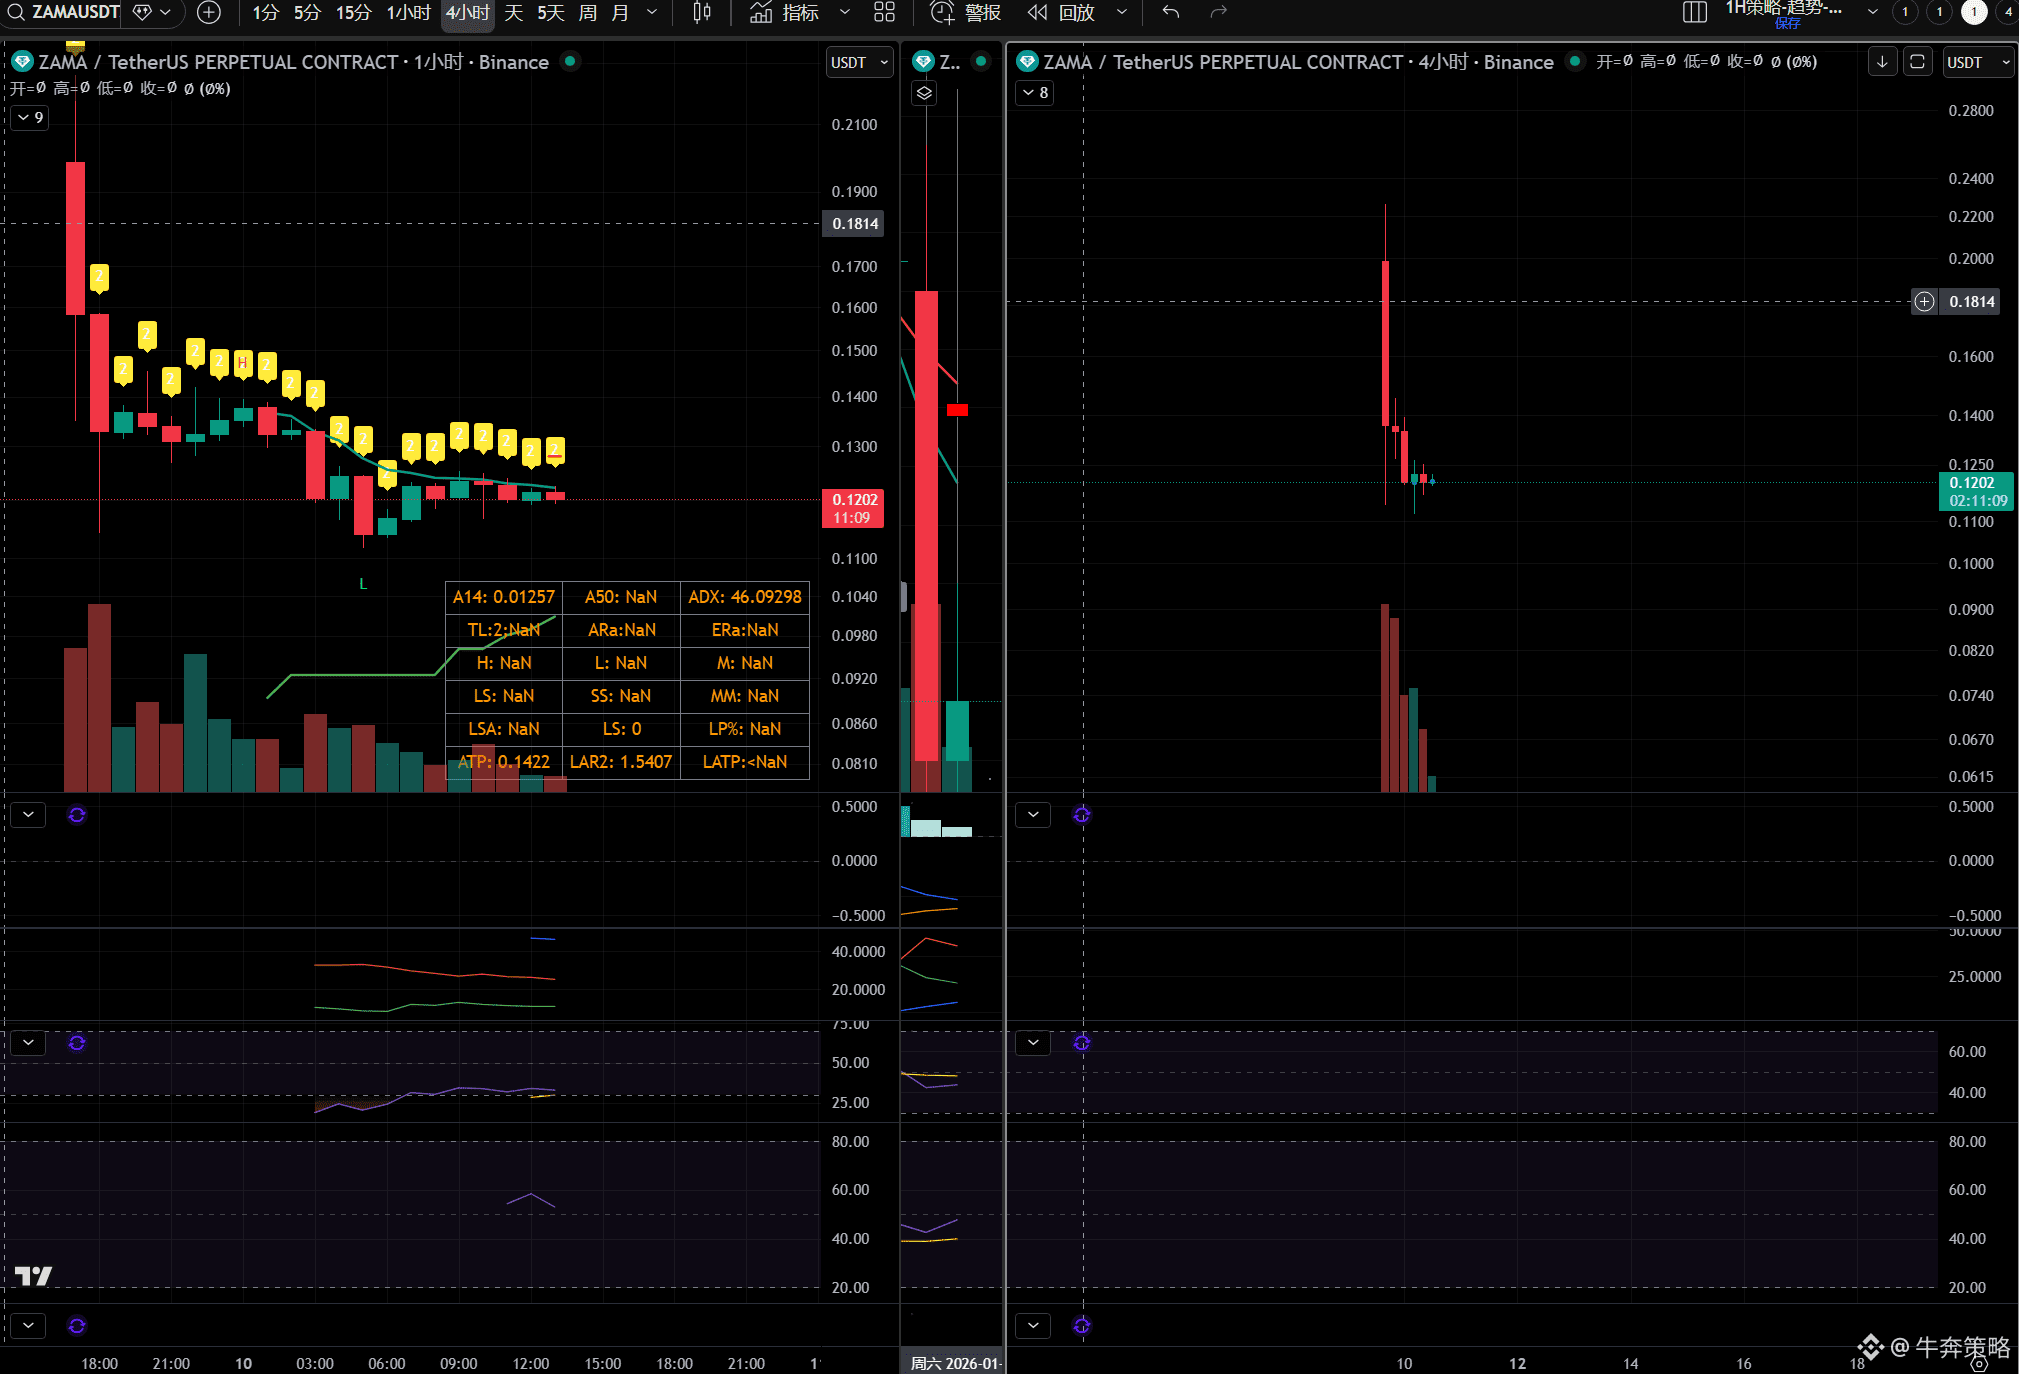
Eine Analyse von $ZAMA : Entweder sich mühsam als Infrastruktur für vertrauliches Rechnen behaupten und überleben oder langsam sterben
I. Das grundlegende Verhältnis zwischen ZAMA und FHE
(1) Im Kern geht es bei ZAMA nicht um die Blockchain, sondern um FHE. FHE ist selbst ein öffentliches, quelloffenes Paradigma für verschlüsselte Berechnungen, das sich in der Wissenschaft seit Langem weiterentwickelt. ZAMA bietet eine stärker industrialisierte und leichter nutzbare FHE-Implementierung und versucht darauf aufbauend, eine Toolchain für Entwickler und eine Laufzeitumgebung zu entwickeln.
(2) Grundsätzlich gilt: ZAMA ist eine technische Implementierung und ein Kommerzialisierungsversuch für FHE – nicht FHE selbst.
(3) Das bedeutet: Es gibt technologische Eintrittsbarrieren, aber keine natürliche Unersetzbarkeit.
2. Wenn ZAMA als „Privacy L1 / L2“ positioniert wird
II. Wenn ZAMA sich als Privacy-Blockchain definiert:
(1) Entwickler dazu bewegen, DApps / DeFi-Anwendungen bereitzustellen, ein Anwendungsökosystem direkt auf der Blockchain aufzubauen und über TVL, Transaktionsgebühren und die Tokenökonomie Werte abzuschöpfen.
(2) Dann ist das Fazit eigentlich eindeutig: Im derzeit extrem überfüllten L1- / L2-Sektor kann man das Scheitern praktisch schon vorhersagen.
(3) Datenschutz als „einziges Verkaufsargument“ reicht nicht aus, um den Wachstumskreislauf einer öffentlichen Blockchain zu tragen.
III. Wenn ZAMA zum „Chainlink für vertrauliches Rechnen“ werden will
(1) Das ist der einzige gangbare Weg für ZAMA: keine eigene Hauptchain, sondern eine Infrastruktur für vertrauliches Rechnen auf der Ausführungsebene.
(2) Eine mögliche Positionierung wäre „Privacy-as-a-Service“ oder „Co-Prozessor für vertrauliche Ausführung“.
(3) Doch sofort stellt sich eine entscheidende Gegenfrage: Warum sollten L1s / L2s die vertrauliche Ausführung unbedingt an ZAMA auslagern? Können sie das nicht selbst übernehmen?
(4) Das ist keine technische, sondern eine Frage der Souveränität.
IV. Das tatsächliche Risiko für ZAMA: „immer eine Option, aber nie unverzichtbar“ zu sein
(1) Solange ZAMA noch nicht zu einer „unverzichtbaren Privacy-Schicht“ geworden ist, befindet es sich in einem gefährlichen Zwischenstadium: FHE ist wichtig, aber die Implementierung ist ersetzbar; es gibt Bedarf an Datenschutz, aber dieser muss nicht unbedingt ausgelagert werden.
(2) Große Blockchains haben zahlreiche Möglichkeiten: eine vereinfachte Lösung für vertrauliches Rechnen selbst entwickeln, ZK / TEE nutzen oder Datenschutz auf Anwendungsseite umgehen oder „auf später verschieben“.
Fazit: Wenn ZAMA seine Anwendungen nicht auf weitere Chains ausweiten kann, bleiben vor allem der narrative Wert und das Potenzial für Spekulation.
I. Das grundlegende Verhältnis zwischen ZAMA und FHE
(1) Im Kern geht es bei ZAMA nicht um die Blockchain, sondern um FHE. FHE ist selbst ein öffentliches, quelloffenes Paradigma für verschlüsselte Berechnungen, das sich in der Wissenschaft seit Langem weiterentwickelt. ZAMA bietet eine stärker industrialisierte und leichter nutzbare FHE-Implementierung und versucht darauf aufbauend, eine Toolchain für Entwickler und eine Laufzeitumgebung zu entwickeln.
(2) Grundsätzlich gilt: ZAMA ist eine technische Implementierung und ein Kommerzialisierungsversuch für FHE – nicht FHE selbst.
(3) Das bedeutet: Es gibt technologische Eintrittsbarrieren, aber keine natürliche Unersetzbarkeit.
2. Wenn ZAMA als „Privacy L1 / L2“ positioniert wird
II. Wenn ZAMA sich als Privacy-Blockchain definiert:
(1) Entwickler dazu bewegen, DApps / DeFi-Anwendungen bereitzustellen, ein Anwendungsökosystem direkt auf der Blockchain aufzubauen und über TVL, Transaktionsgebühren und die Tokenökonomie Werte abzuschöpfen.
(2) Dann ist das Fazit eigentlich eindeutig: Im derzeit extrem überfüllten L1- / L2-Sektor kann man das Scheitern praktisch schon vorhersagen.
(3) Datenschutz als „einziges Verkaufsargument“ reicht nicht aus, um den Wachstumskreislauf einer öffentlichen Blockchain zu tragen.
III. Wenn ZAMA zum „Chainlink für vertrauliches Rechnen“ werden will
(1) Das ist der einzige gangbare Weg für ZAMA: keine eigene Hauptchain, sondern eine Infrastruktur für vertrauliches Rechnen auf der Ausführungsebene.
(2) Eine mögliche Positionierung wäre „Privacy-as-a-Service“ oder „Co-Prozessor für vertrauliche Ausführung“.
(3) Doch sofort stellt sich eine entscheidende Gegenfrage: Warum sollten L1s / L2s die vertrauliche Ausführung unbedingt an ZAMA auslagern? Können sie das nicht selbst übernehmen?
(4) Das ist keine technische, sondern eine Frage der Souveränität.
IV. Das tatsächliche Risiko für ZAMA: „immer eine Option, aber nie unverzichtbar“ zu sein
(1) Solange ZAMA noch nicht zu einer „unverzichtbaren Privacy-Schicht“ geworden ist, befindet es sich in einem gefährlichen Zwischenstadium: FHE ist wichtig, aber die Implementierung ist ersetzbar; es gibt Bedarf an Datenschutz, aber dieser muss nicht unbedingt ausgelagert werden.
(2) Große Blockchains haben zahlreiche Möglichkeiten: eine vereinfachte Lösung für vertrauliches Rechnen selbst entwickeln, ZK / TEE nutzen oder Datenschutz auf Anwendungsseite umgehen oder „auf später verschieben“.
Fazit: Wenn ZAMA seine Anwendungen nicht auf weitere Chains ausweiten kann, bleiben vor allem der narrative Wert und das Potenzial für Spekulation.