


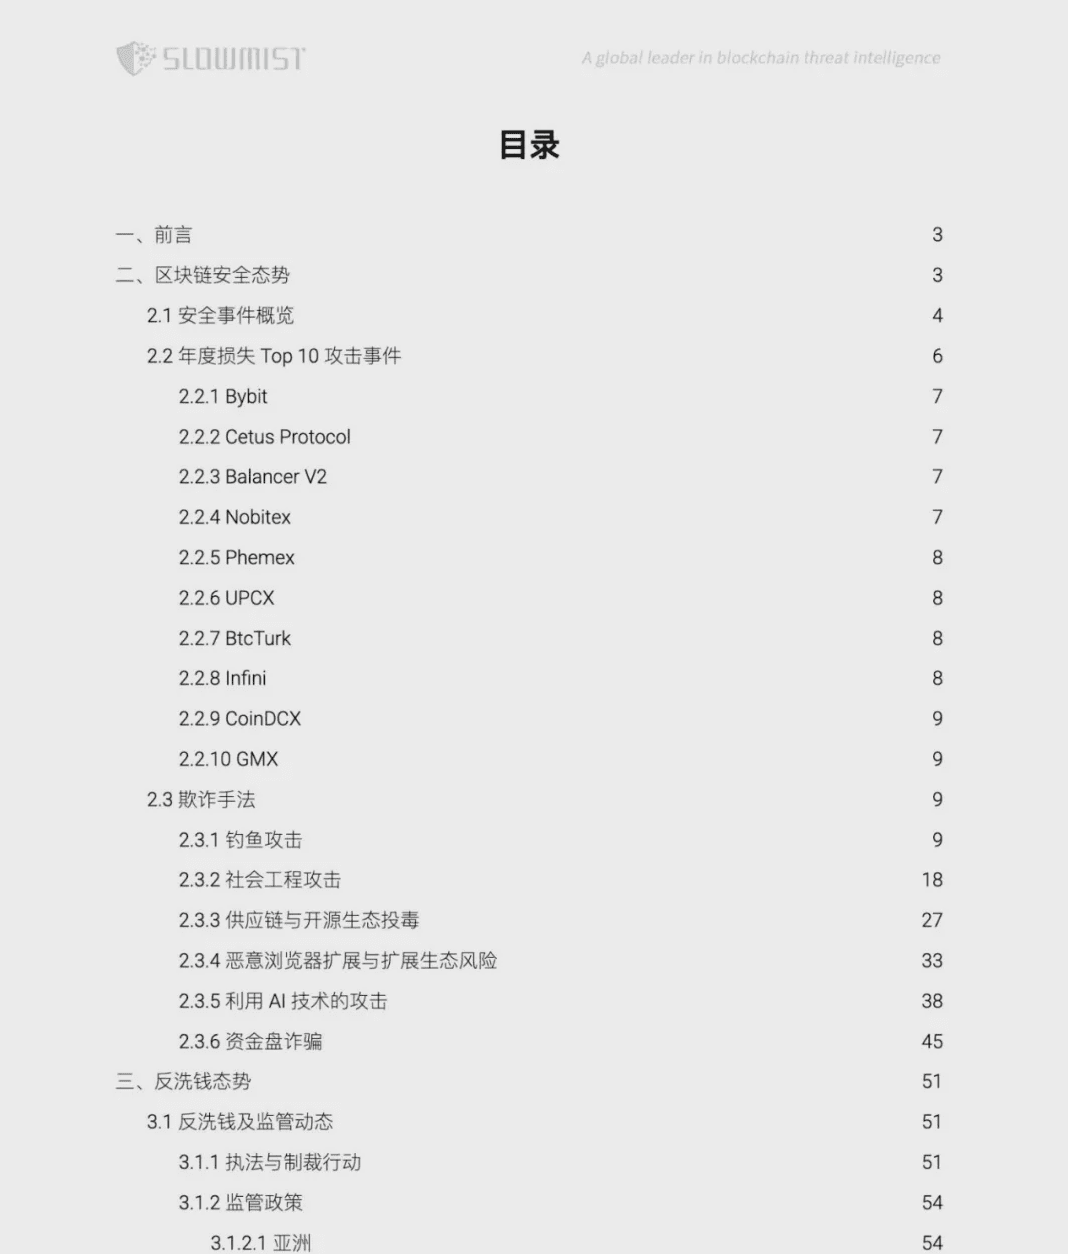
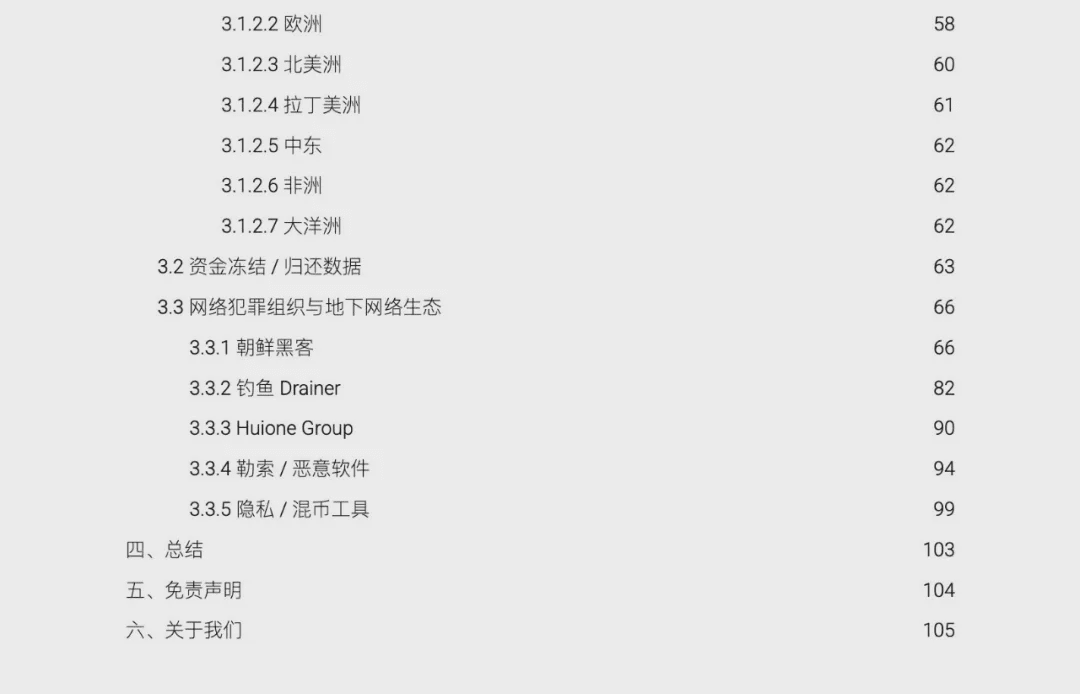
Aufgrund von Platzbeschränkungen listet dieser Artikel nur die wichtigsten Inhalte des Analyseberichts auf; der vollständige Inhalt kann am Ende des Dokuments als PDF heruntergeladen werden.
I. Übersicht
Im Jahr 2025 entwickelt sich die Blockchain-Branche weiterhin rasant; makroökonomische Finanzumgebungen, regulatorische Unsicherheiten und die Intensität von Angriffen überlagern sich, was die Sicherheitslage im gesamten Jahr erheblich kompliziert. Konkret betrachtet sind Hackerorganisationen und Untergrundkriminalität hochspezialisiert, nordkoreanische Hacker sind häufig aktiv, und Informationsdiebstahls-Trojaner, private Schlüsselübernahmen und Social Engineering Phishing werden zu den Hauptangriffsarten; zudem haben die DeFi-Berechtigungsverwaltung und die Meme-Emission mehrfach zu erheblichen Verlusten geführt, und RaaS/MaaS-Dienste senken die Kriminalitätsbarrieren, sodass auch Angreifer ohne technische Hintergründe schnell Angriffe durchführen können. Gleichzeitig wird das unterirdische Geldwäsche-System immer ausgereifter, und Betrugsgruppen in Südostasien, Datenschutz-Tools und Mischdienste bilden mehrschichtige Kapitalströme. In Bezug auf die Regulierung beschleunigen die Länder die Umsetzung von AML/CFT-Rahmenwerken, mehrere grenzüberschreitende Durchsetzungsmaßnahmen haben die Effizienz der On-Chain-Verfolgung und Vermögenssperrung erhöht, die Regulierung wandelt sich allmählich von punktuellen Schlägen zu einem systematischen Eindämmen, und die rechtlichen Grenzen von Datenschutzprotokollen werden neu definiert, wobei technische Eigenschaften und kriminelle Verwendungen stärker unterschieden werden.
Vor diesem Hintergrund bietet dieser Bericht eine eingehende Analyse typischer Sicherheitsvorfälle und Angriffsarten im Jahr 2025, die Aktivitäten von APT-Organisationen, die Entwicklung von Geldwäschemodellen und die Fortschritte bei globalen Regulierungsmaßnahmen. Wir hoffen, dass dieser Bericht Branchenpraktikern, Sicherheitsforschern sowie Risiko- und Compliance-Verantwortlichen zeitnahe, strukturierte und aufschlussreiche Sicherheits- und Compliance-Referenzen bietet, um die Fähigkeit zur Risikoerkennung, -reaktion und -vorhersage zu verbessern.
Zweite, Blockchain-Sicherheitslage
Laut unvollständigen Statistiken aus dem SlowMist Hacked-Datenarchiv gab es im gesamten Jahr 200 Sicherheitsvorfälle, die etwa 2,935 Milliarden US-Dollar an Verlusten verursachten. Im Vergleich zu 2024 (410 Vorfälle, Verlust von etwa 2,013 Milliarden US-Dollar) ist die Anzahl der Vorfälle zwar deutlich zurückgegangen, aber die Verlusthöhe ist im Vergleich zum Vorjahr um etwa 46 % gestiegen.
(Hinweis: Die Daten in diesem Bericht basieren auf den Tokenpreisen zum Zeitpunkt des Vorfalls. Aufgrund von Preisschwankungen, einiger nicht veröffentlichter Vorfälle und der Tatsache, dass die Verluste normaler Benutzer nicht in die Statistik einfließen, sollten die tatsächlichen Verluste höher sein als die statistischen Ergebnisse.)
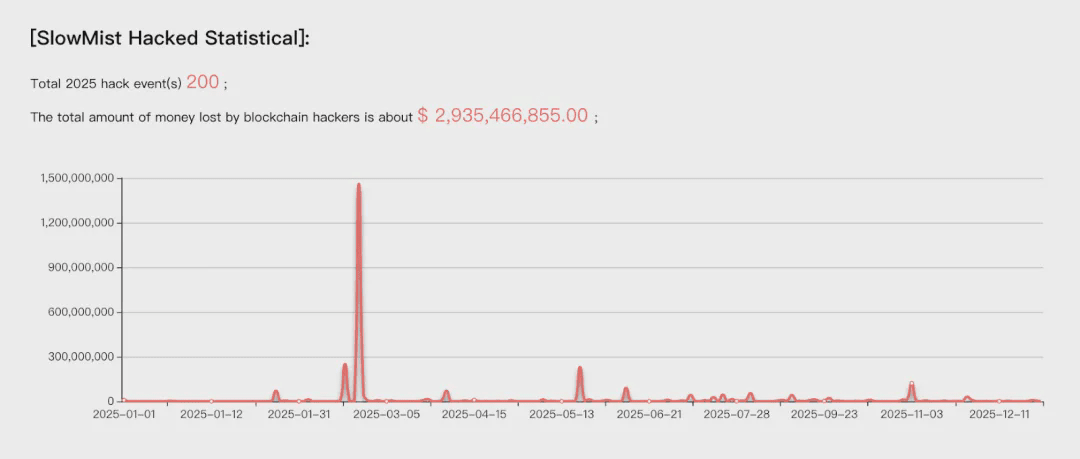
Übersicht über Sicherheitsvorfälle
Aus ökologischer Sicht bleibt Ethereum das am häufigsten angegriffene und am schwersten betroffene Ökosystem, mit einem Jahresverlust von etwa 254 Millionen US-Dollar, was einen signifikanten Vorsprung ausmacht; BSC folgt dicht dahinter mit Verlusten von etwa 21,93 Millionen US-Dollar; Solana belegt den dritten Platz mit einem Jahresverlust von etwa 17,45 Millionen US-Dollar.
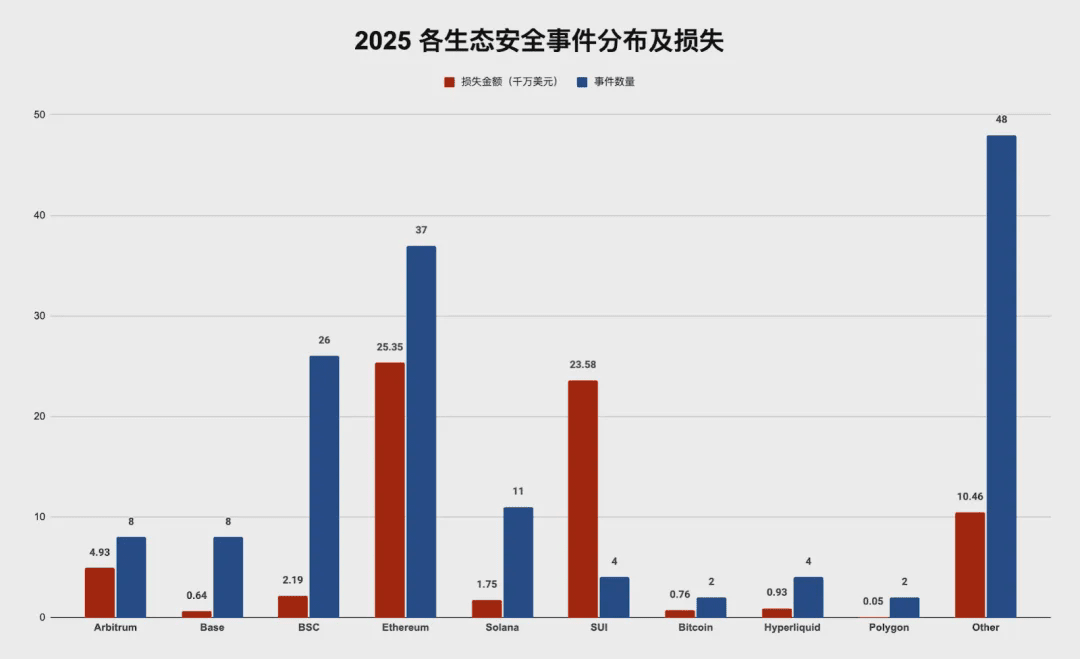
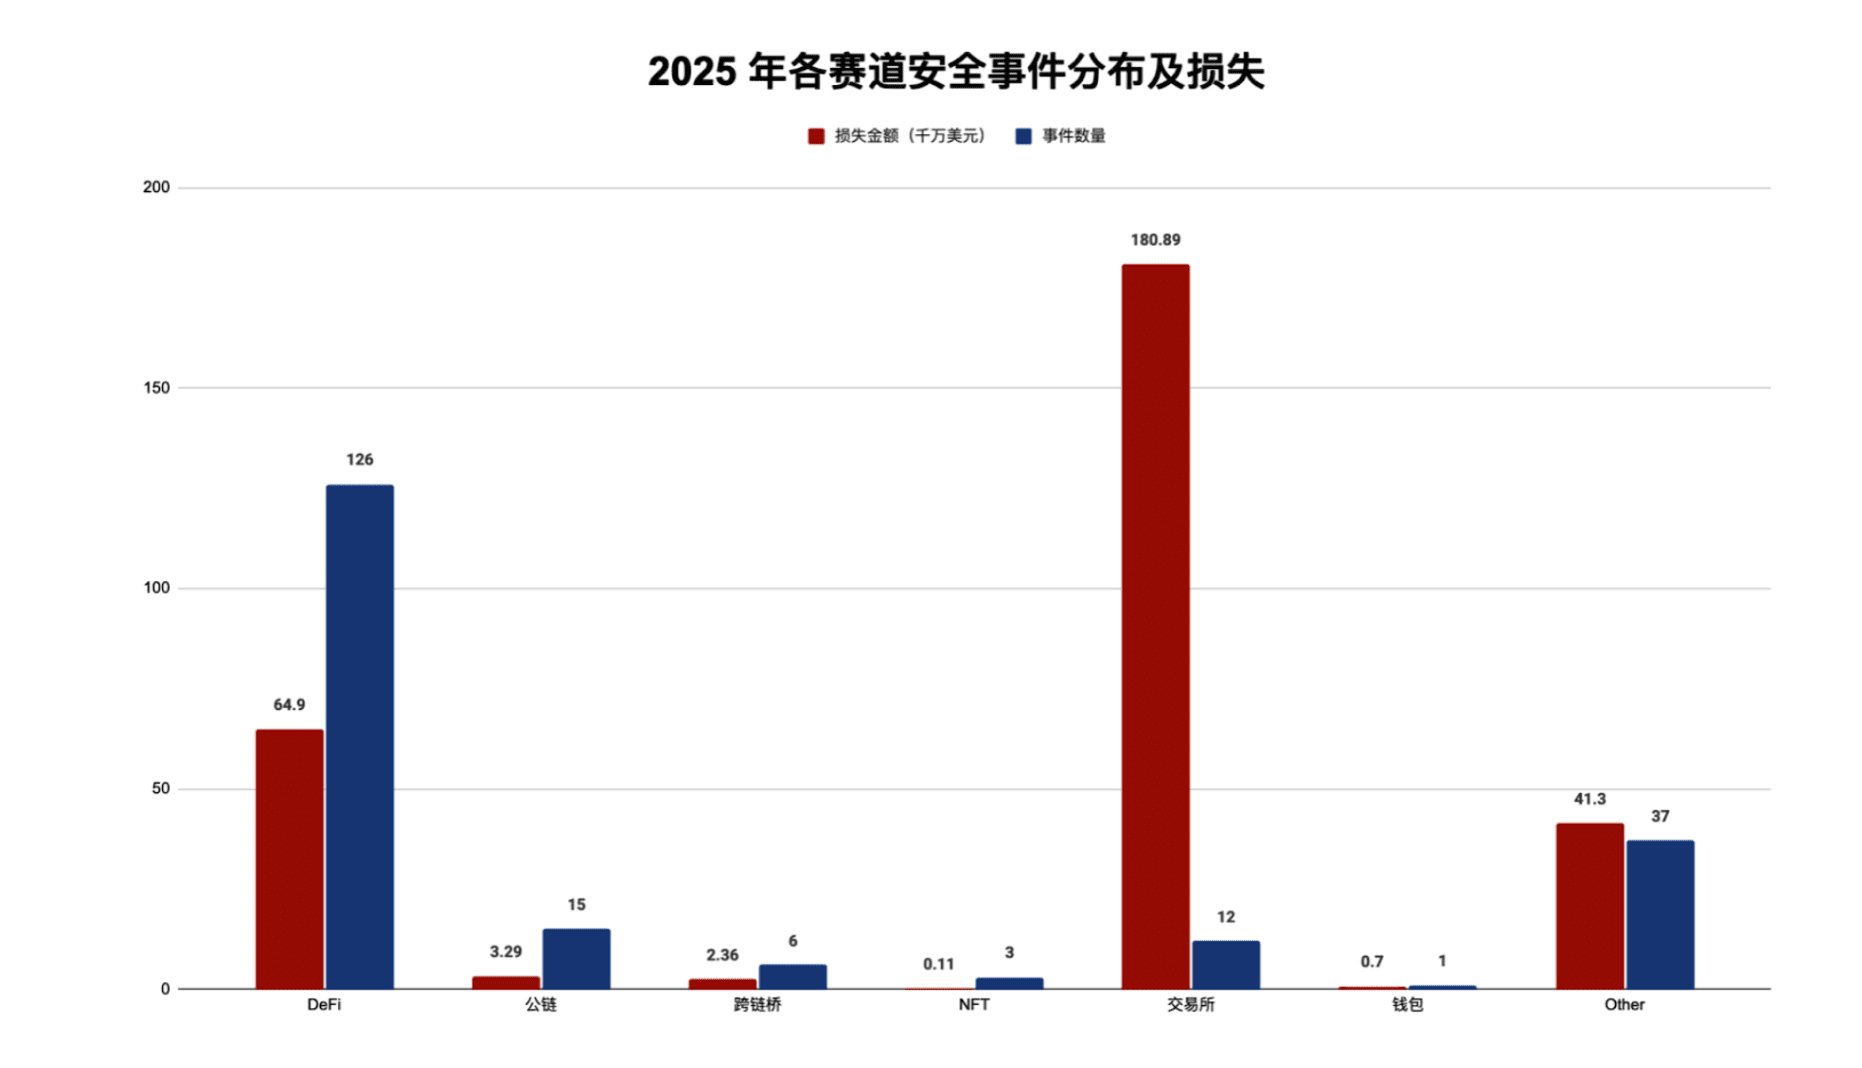
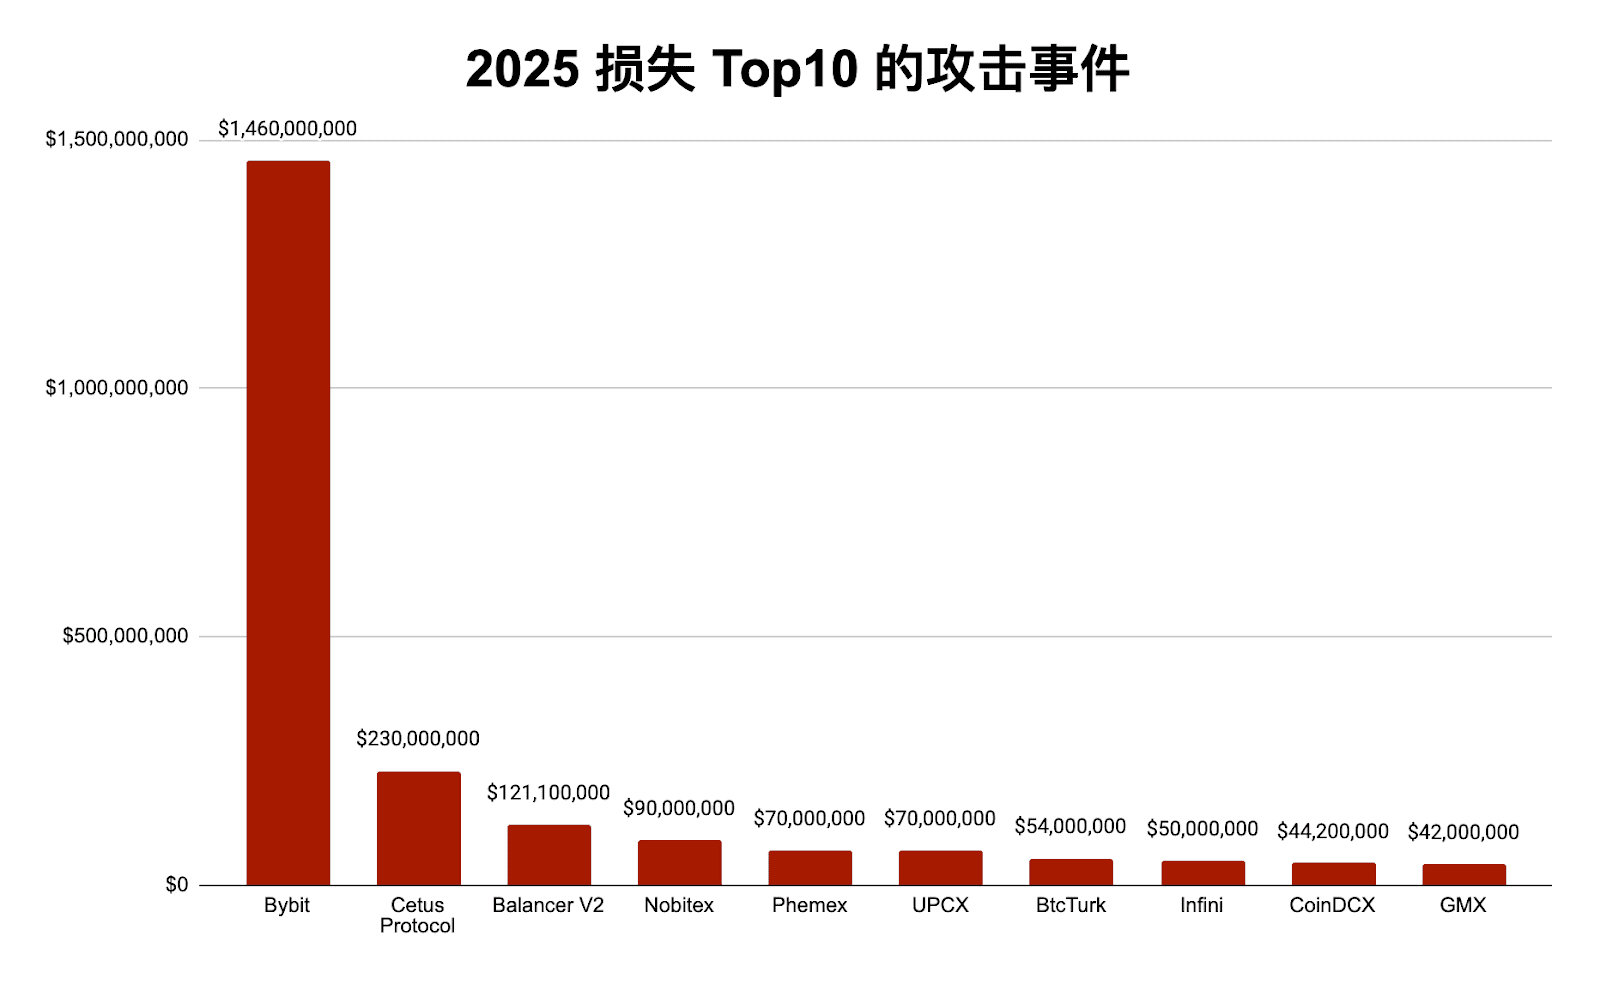
Nach Projektkategorie sind DeFi-Projekte das am häufigsten angegriffene Gebiet: Im Jahr 2025 gab es insgesamt 126 Sicherheitsvorfälle, die etwa 63 % der Gesamtzahl für das Jahr ausmachten, mit einem Verlust von etwa 649 Millionen US-Dollar, was im Vergleich zu 2024 (339 Vorfälle, Verlust von 1,029 Milliarden US-Dollar) einen Rückgang von etwa 37 % darstellt. Es gab nur 12 Vorfälle auf Handelsplattformen, die jedoch einen Verlust von bis zu 1,809 Milliarden US-Dollar verursachten, wobei Bybit einen einmaligen Verlust von etwa 1,46 Milliarden US-Dollar verzeichnete, was das schwerwiegendste Ereignis des Jahres war.
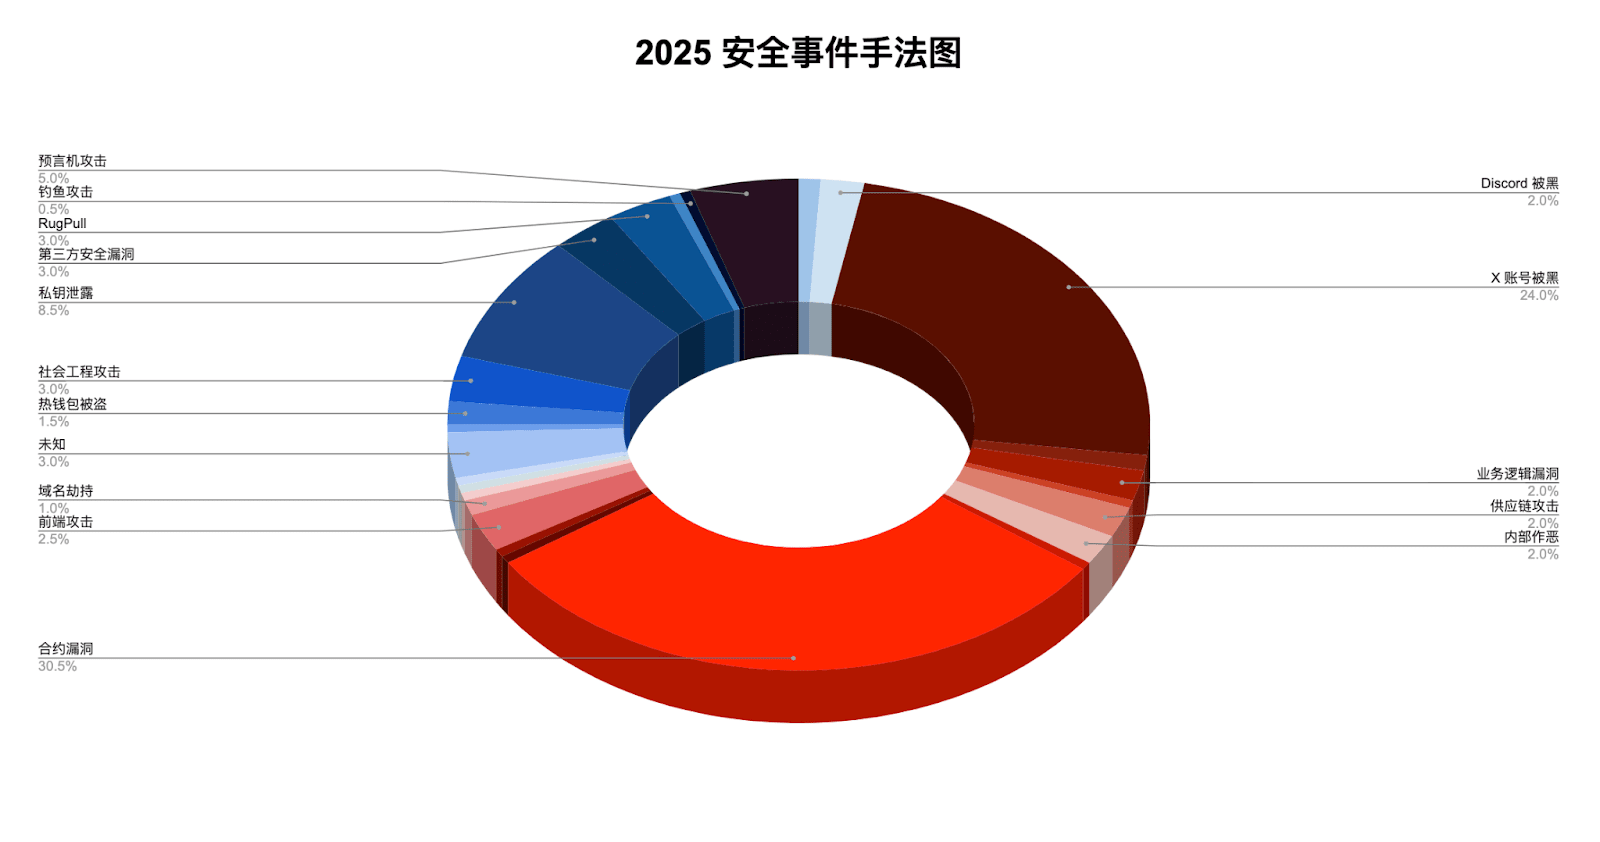
In Bezug auf die Angriffsursachen der Vorfälle sind Vertragslücken der Hauptauslöser mit insgesamt 61 Fällen; X-Konten wurden gefolgt, mit insgesamt 48 Fällen.
Typische Angriffsereignisse
Dieses Kapitel wählt die Top 10 Sicherheitsangriffsereignisse von 2025 aus. Details sind im Inhalt der PDF-Datei am Ende zu finden.
Betrugsmethoden
Im Folgenden sind einige typische oder neuartige Betrugsmethoden aufgeführt, die im Jahr 2025 besonders beachtet werden sollten.
1. Phishing-Angriffe
Im Jahr 2025 bleibt Phishing einer der aktivsten Risikopunkte. Die Angriffsarten haben sich von traditionellen Nachahmungsseiten und gefälschten Autorisierungsseiten zu komplexen Methoden entwickelt, die Systembefehle, Wallet-Berechtigungen, Protokollmerkmale und sogar Gerätesteuerung kombinieren. Im Gegensatz zu früheren direkten Forderungen nach Mnemonics tendieren heutige Angriffe mehr dazu, durch "leitende Operationen" Benutzer zu verleiten, Vermögensübertragungen unwissentlich selbst durchzuführen. Diese Methoden sind versteckter, betrügerischer und erweitern erheblich den Kreis der Opfer. Dieser Abschnitt stellt vier typische Phishing-Modelle vor, darunter ClickFix Phishing-Angriffe, Solana Wallet Owner Berechtigungsmanipulation, EIP-7702 Autorisierungsmissbrauch und das Telegram „falsche Safeguard“ Betrug.
2. Sozialengineering-Angriffe
Im Jahr 2025 zeigt sich ein klarer Anstieg von Sozialengineering-Angriffen im Bereich der Blockchain-Sicherheitsvorfälle, die zunehmend zum Schlüssel-Eintrittspunkt für den Zusammenhang von Phishing, Malware und Vermögensdiebstahl werden. Diese Angriffe basieren auf "Manipulation von Vertrauen" und leiten die Opfer durch Identitätsfälschung, emotionalen Druck und Informationsasymmetrie dazu, aktiv risikobehaftete Operationen durchzuführen. Angreifer sind oft nicht daran interessiert, Vermögenswerte direkt zu stehlen, sondern bauen durch mehrmalige Interaktion schrittweise ein vertrauenswürdiges Image auf, um schließlich die Opfer zu verleiten, bösartige Programme herunterzuladen, private Schlüssel preiszugeben oder Vermögenswerte auf Adressen zu übertragen, die von den Angreifern kontrolliert werden. Dieser Abschnitt analysiert drei typische Methoden von Sozialengineering-Angriffen, darunter Betrug bei Vorstellungsgesprächen, das Vortäuschen von „Sicherheitsexperten“ und gefälschte Hardware-Wallets.
3. Vergiftung der Lieferkette und Open-Source-Ökosystem
Im Jahr 2025 bleiben Angriffe auf die Software-Lieferkette im Bereich der Blockchain-Sicherheit aktiv. Angreifer beschränken sich nicht mehr darauf, bekannte Bibliotheken oder Kerninfrastrukturen direkt zu infiltrieren, sondern wenden sich Open-Source-Projekten, Entwickler-Tools und Abhängigkeitsverteilungsketten zu, um durch das Einfügen von schädlichem Code indirekte Angriffe auf eine große Anzahl von nachgelagerten Benutzern zu ermöglichen. Solche Angriffe richten sich oft nicht gegen ein einzelnes Opfer, sondern breiten sich über "vertrauenswürdige Softwarekomponenten" aus. Sobald sie ausgelöst werden, sind die Auswirkungen weitreichend, die Rückverfolgbarkeit schwierig und sie können leicht mit sozialtechnischen Mitteln kombiniert werden. Dieser Abschnitt analysiert detailliert mehrere häufige Vergiftungsereignisse im Jahr 2025.
4. Bösartige Browsererweiterungen und Risiken im Erweiterungsökosystem
Browser-Erweiterungen sind in Web3-Anwendungsszenarien fast allgegenwärtig. Egal ob es sich um Wallet-Plugins, Proxy-Tools, Sicherheits-Hilfsfunktionen oder Effizienz-Tools handelt, die von Entwicklern täglich verwendet werden, sie haben im Allgemeinen hohe Berechtigungen, laufen im Hintergrund und aktualisieren sich automatisch. Sobald sie verändert oder bösartig genutzt werden, können sie oft ohne Wissen des Benutzers Daten stehlen oder sogar direkt Vermögensverluste verursachen. Dieser Abschnitt fasst die Sicherheitsrisiken von Browser-Erweiterungen im Web3-Szenario zusammen und analysiert diese anhand typischer Fälle.
5. Angriffe unter Nutzung von KI-Technologien
Mit der beschleunigten Verbreitung von generativer KI in den letzten zwei Jahren haben Angreifer begonnen, sie in Betrug und Angriffsketten zu integrieren. Im Vergleich zu traditionellen Werkzeugen hat KI in Text-, Sprachsynthese, Bild- und Videoerzeugung bedeutend die Betrugs Kosten gesenkt. Angriffe sind nicht mehr von groben Formulierungen oder auffällig abweichendem Verhalten abhängig, sondern nutzen hochgradig realistische Inhalte, kohärente Interaktionen und präzise Zielauswahl, um es den Opfern auf psychologischer Ebene schwerer zu machen, Risiken zu erkennen. Dieser Abschnitt fasst die Risiken der missbräuchlichen Nutzung von generativer KI in Krypto-Assets und Unternehmenssicherheitsszenarien zusammen.
6. Kapitalpoolbetrug
Im Jahr 2025 bleibt das Kapitalpool-Modell eines der am weitesten verbreiteten Betrugsmodelle im Bereich digitaler Vermögenswerte. Im Gegensatz zu traditionellen Ponzi-Schemata tendieren neue Projekte dazu, sich in den „Mantel der Blockchain-Finanzierung“, „Big Data-Technologie“ und „internationaler Handelsplattform“ zu kleiden, um schnell durch hierarchische Rückvergütungen zu expandieren. In diesem Abschnitt wird das typische Fallbeispiel des Kapitalpools im Jahr 2025 – das Betriebsmodell und die Risikoeigenschaften von XinKangJia DGCX – zusammengefasst.
Dritte, Anti-Geldwäsche-Lage
Dieses Kapitel befasst sich hauptsächlich mit den Entwicklungen im Bereich Anti-Geldwäsche und Regulierung, Daten zu eingefrorenen/ zurückgegebenen Geldern, Organisationen der Cyberkriminalität und der Untergrundökonomie.
Entwicklungen im Bereich Anti-Geldwäsche
1. Durchsetzungs- und Sanktionsmaßnahmen
Im Jahr 2025 haben sich die Durchsetzungs- und Sanktionsmaßnahmen im globalen Bereich der Krypto-Assets erheblich verschärft. Nationale Regulierungs- und Durchsetzungsbehörden beschränken sich nicht mehr nur auf die Veröffentlichung von Richtlinien oder Compliance-Leitfäden, sondern intervenieren direkt in Schlüsselbereiche wie Geldwäsche, Betrug, Umgehung von Sanktionen und illegale Finanzierung durch das Einfrieren von Vermögenswerten, die Sanktionierung von Entitäten, strafrechtliche Verfolgung und grenzüberschreitende gemeinsame Maßnahmen. Die Durchsetzung reicht von Börsen über Infrastrukturdienstleister bis hin zu persönlichen On-Chain-Adressen und wird ständig vertieft und erweitert. Dieser Abschnitt zeigt die Durchsetzungsdynamik im Jahr 2025 aus vier Perspektiven: Bekämpfung von Malware, Darknet und Infrastruktur der Cyberkriminalität; die strenge Regulierung und strafrechtliche Verfolgung von der Krypto-Börse Garantex; gemeinsame Maßnahmen gegen Betrugs-, Ponzi- und „Schlachtplatte“-Kriminalnetzwerke; sowie Fälle von Compliance-Verstößen und illegalem Betrieb im Bereich von Krypto-Diensten.
2. Regulierungsrichtlinien
Im Jahr 2025 tritt die globale Regulierung von Krypto-Assets in eine strukturierte und systematische Phase ein. Die Politik der einzelnen Länder entwickelt sich schrittweise von einer "testenden Regulierung" zu einer "konkreten Regelimplementierung und dem Aufbau eines einheitlichen Rahmens". Compliance wird allgemein als Voraussetzung für die Entwicklung des Krypto-Marktes angesehen, wobei steuerliche Transparenz, AML/KYC, sichere Verwahrung und Informationsoffenlegung zu den häufigsten politischen Themen gehören. In diesem Abschnitt werden die Entwicklungen der Regulierungsrichtlinien 2025 zusammengefasst; die spezifischen Punkte sind im Anhang des PDFs am Ende zu finden.
Daten zu eingefrorenen/ zurückgegebenen Geldern
Mit großzügiger Unterstützung des Bedrohungsinformations-Kooperationsnetzwerks von SlowMist InMist Lab hat SlowMist im Jahr 2025 Kunden, Partner und öffentlich bekannte gehackte Ereignisse unterstützt, um etwa 19,29 Millionen US-Dollar einzufrieren/ zurückzuholen.
Im Jahr 2025 hat Tether insgesamt 576 USDT-ERC20 Vermögenswerte auf ETH-Adressen eingefroren, während Circle 214 USDC-ERC20 Vermögenswerte auf ETH-Adressen eingefroren hat.
Im Jahr 2025 gab es 18 Fälle, in denen nach einem Angriff Verluste zurückgeholt oder eingefroren werden konnten. In diesen 18 Fällen betrugen die gestohlenen Gelder insgesamt etwa 1,957 Milliarden US-Dollar, von denen fast 387 Millionen US-Dollar zurückgegeben/eingefroren wurden, was 13,2 % der Gesamtschäden im Jahr 2025 ausmacht.
Organisationen der Cyberkriminalität und die Untergrundökonomie
1. Nordkoreanische Hacker
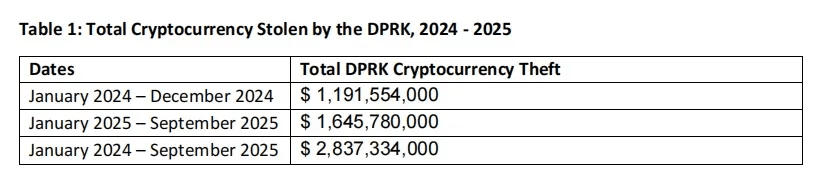
Laut einem Forschungsbericht von MSMT, der 2025 veröffentlicht wurde, haben nordkoreanische Hackerorganisationen von Januar 2024 bis September 2025 durch Angriffe auf Krypto-Börsen, Wallet-Anbieter, Multi-Signatur-Infrastrukturen und Unternehmen im Web3-Ökosystem insgesamt mindestens 2,837 Milliarden US-Dollar an Krypto-Assets gestohlen. Allein in den ersten neun Monaten von 2025 betrug der Diebstahlbetrag etwa 1,645 Milliarden US-Dollar, was einen historischen Rekord darstellt.
Dieser Abschnitt fasst die Aktivitätsmerkmale nordkoreanischer Hacker im Jahr 2025 zusammen, einschließlich der Hauptorganisationen, Rollenverteilungen, Kernangriffsarten und Zielsetzungen sowie des "industrialisierten Prozesses" des Geldwäsche und der On-Chain-Zirkulation. Darüber hinaus wird das verdeckte Geldinputmodell enthüllt, das durch IT-Outsourcing und "legale Beschäftigung zur Geldwäsche" gebildet wird.
2. Phishing Drainer
Dieser Abschnitt wird von unserem Partner – der Web3 Anti-Betrugsplattform Scam Sniffer – verfasst. Wir danken dafür. Dieser Abschnitt analysiert die neuesten Trends bei Wallet Drainer Phishing-Angriffen im EVM-Ökosystem, um Praktikern und Benutzern zu helfen, ihre Vermögenswerte besser zu schützen.
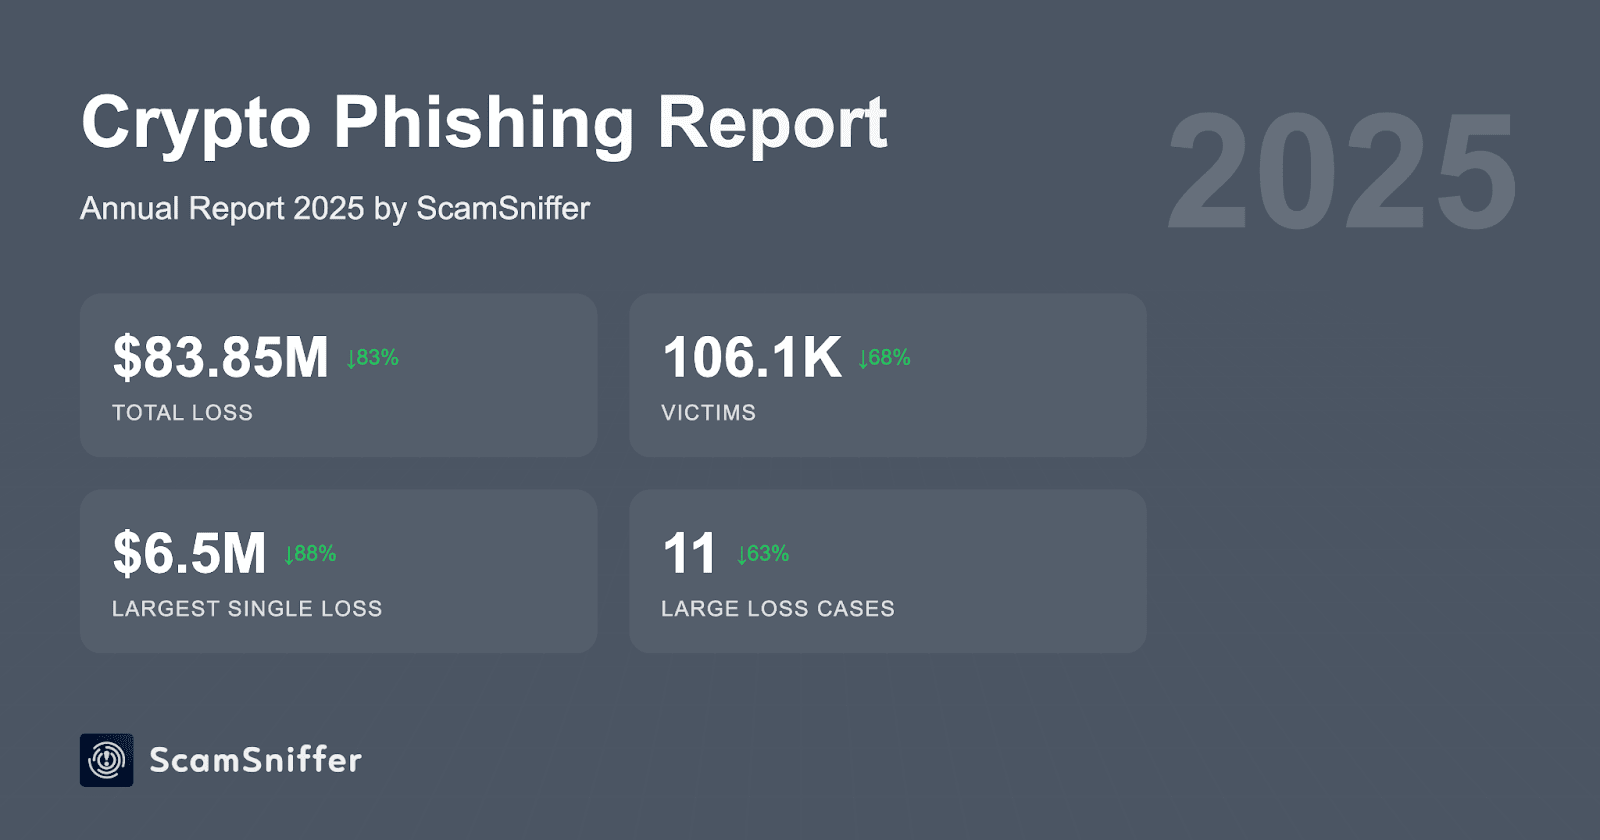
Gesamtverluste: $83,85 Millionen, 106.106 Opfer – ein Rückgang von 83 % bzw. 68 % im Vergleich zu 2024.
Maximaler Einzelverlust: $6,5 Millionen, über die Permit-Signatur (September).
Hauptsignaturtypen: Permit bleibt dominant; EIP-7702 bösartige Signaturen traten nach dem Pectra-Upgrade auf, im August gab es 2 große Fälle.
3. Huione Group
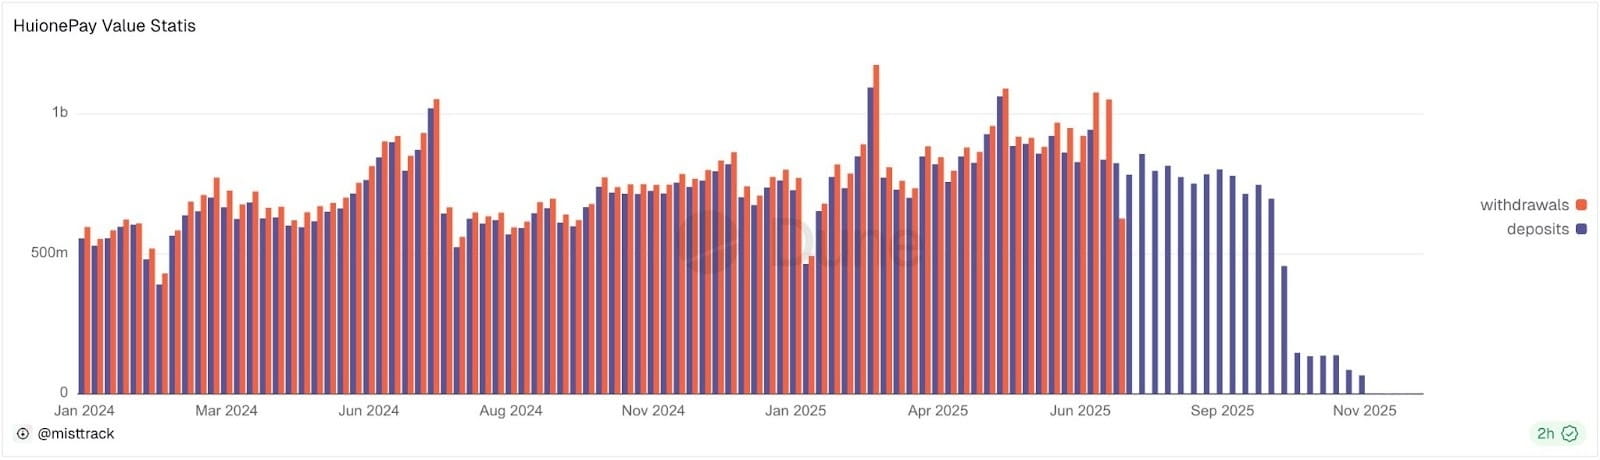
Angesichts der anhaltenden Ausweitung von Internetbetrug und grenzüberschreitenden Geldwäscheaktivitäten in der Region Südostasien sind Plattformen wie Huione Group und deren Tochtergesellschaften HuionePay und Huione Guarantee von mehreren Nachrichtendiensten zu einem wichtigen Fokus für globale Regulierungs- und Durchsetzungsbehörden geworden. Dieser Abschnitt gibt einen Überblick über den Expansionspfad der Huione-Ökonomie, den aktuellen Stand der Aktivitäten auf der Blockchain und zeigt den Druck durch grenzüberschreitende Durchsetzung und Regulierung auf.
4. Erpressung / Malware
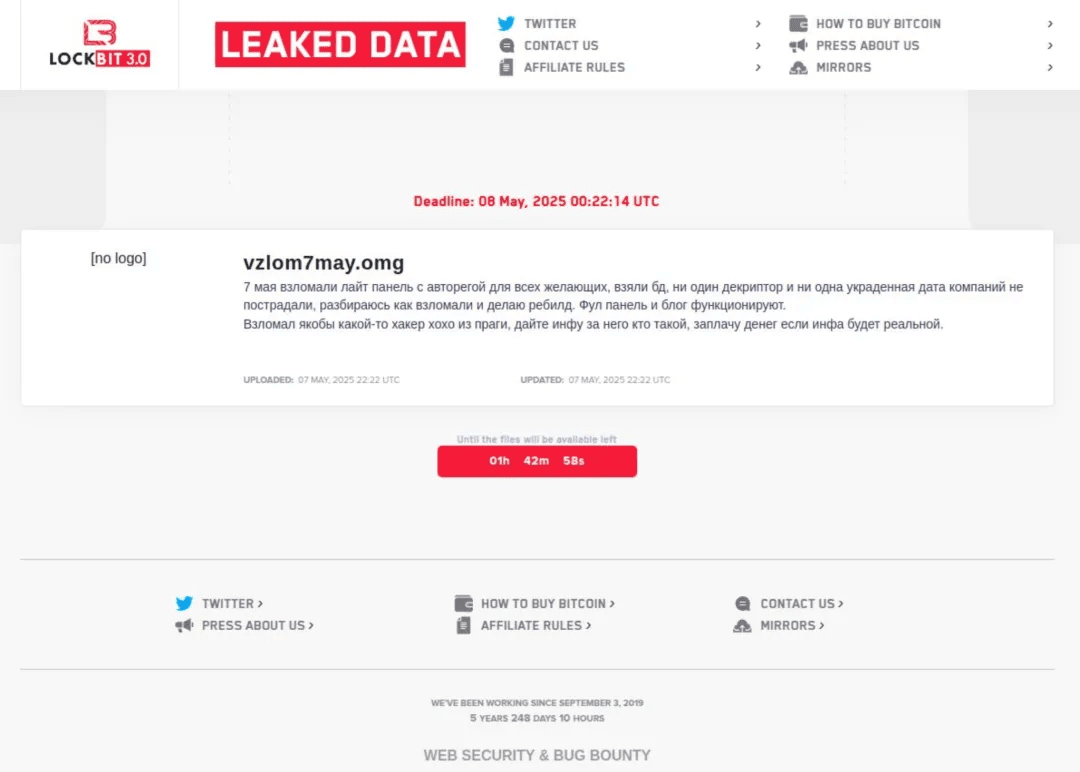
Ransomware und Informationsdiebstahl-Malware sind im Jahr 2025 weiterhin wichtige technische Mittel für den Diebstahl von Krypto-Assets und die Profite im Grauen Markt. Das MaaS / RaaS (Malware/Ransomware-as-a-Service) Geschäftsmodell hat die Angriffsbarrieren weiter gesenkt, so dass viele Täter ohne technische Ausbildung auf umfassende Dienste zurückgreifen können, um Angriffe durchzuführen und eine sich ständig ausweitende Cyberkriminalitätsversorgungskette zu bilden. Im vergangenen Jahr haben mehrere Länder Strafverfolgungsbehörden mehrere wichtige Durchgreifaktionen gegen relevante Kernbanden durchgeführt. Dieser Abschnitt analysiert konkret die beiden repräsentativen Fälle LockBit und LummaC2.
5. Datenschutz / Mixing-Tools
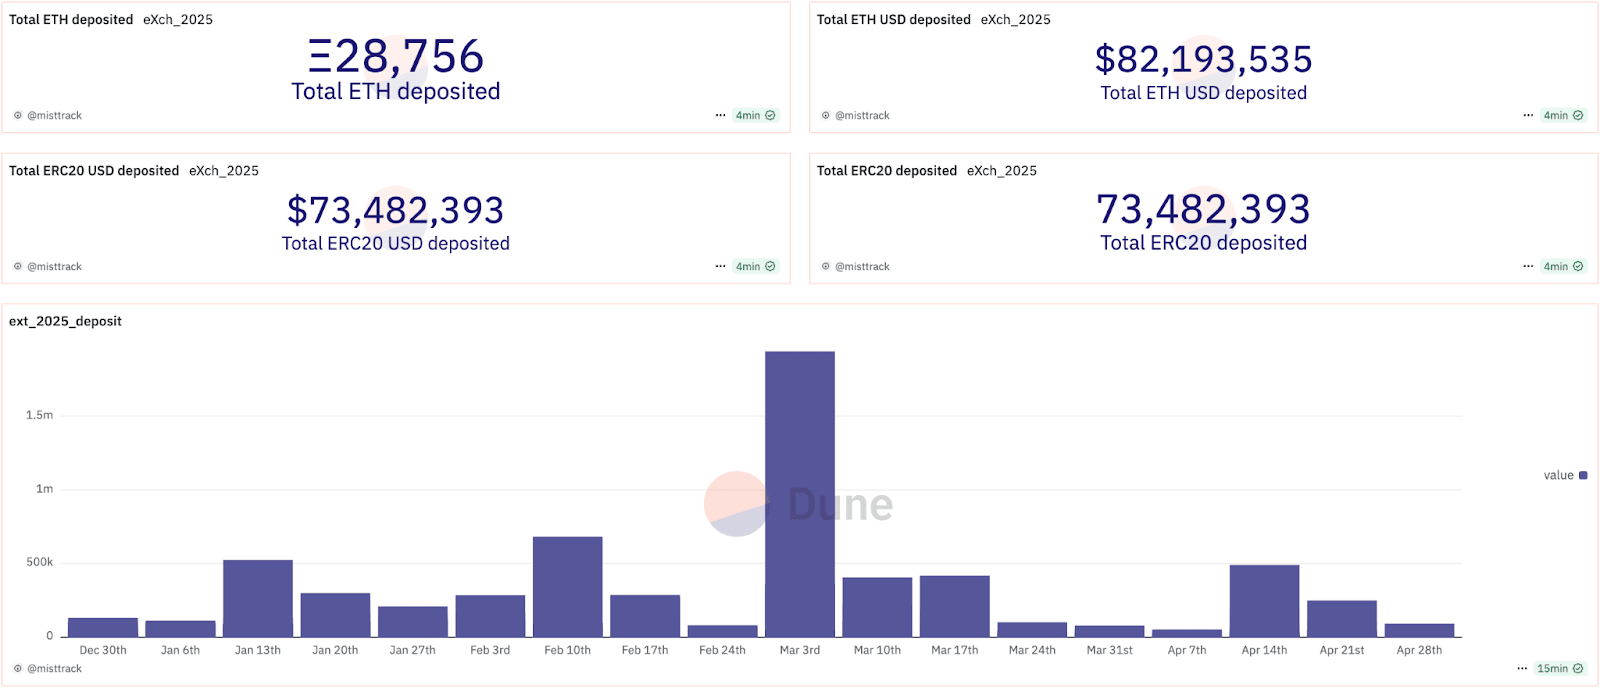
Im Ökosystem der Geldwäsche von Krypto-Assets spielen Datenschutzprotokolle und Mixing-Tools eine langfristig zentrale Rolle, indem sie sowohl legitimen Benutzern, die Wert auf Datenschutz legen, als auch Hackerorganisationen, Ransomware-Gruppen und unterirdischen Geldwäsche-Netzwerken als wichtige Kanäle zum Umgehen der Regulierung dienen. Dieser Abschnitt analysiert auf der Basis typischer Regulierungs- und Durchsetzungsfälle aus 2025, dass die Grenzen zwischen Privatsphäre-Technologie und illegalem Missbrauch neu gezogen werden, während sich die regulatorische Denkweise schrittweise von einem „Einheitsansatz zur umfassenden Bekämpfung“ hin zu einer „schichtweisen Governance nach Nutzung und Verantwortung“ bewegt.
Vierte, Zusammenfassung
Rückblick auf 2025 zeigt, dass die Blockchain-Sicherheit und das Anti-Geldwäsche-Ökosystem drei Hauptmerkmale aufweisen: Angriffsarten werden professioneller, Kriminalitätsverbindungen geheimnisvoller, und die Durchsetzung wird durchsetzungsfähiger. Die Anzahl der Sicherheitsvorfälle stabilisiert sich, aber die strukturellen Veränderungen sind offensichtlich, wobei das Risiko des Berechtigungsmanagements, der Social-Engineering-Angriffe und des Lecks von privaten Schlüsseln weiterhin ansteigt. Die "Serviceisierung" von Werkzeugen aus dem Schwarzmarkt macht Plug-and-Play-Angriffe zur Realität, und das Risiko tritt von der technologischen Seite in die Benutzer- und Lieferkettensphäre über. Geldwäsche-Netzwerke laufen weiterhin im Zusammenhang mit Betrug in Südostasien, den Angriffskosten aus Nordkorea und den Datenschutz-Mixing-Tools, während die Regulierung in die Phase der internationalen Zusammenarbeit zur Eindämmung eintritt und mehrere Länder AML/FATF implementieren, indem sie Adressen beschlagnahmen, Vermögenswerte einfrieren und die Betreiber von Mixing-Diensten zur Verantwortung ziehen. Sicherheit und Compliance haben sich von einer "zusätzlichen Fähigkeit" zu einem "Überlebensstandard für Unternehmen" entwickelt, wobei der Wettbewerbsfokus der Branche nicht mehr auf technologischen Erzählungen liegt, sondern darauf, wer in der Lage ist, ein nachhaltiges internes Sicherheits- und Compliance-System aufzubauen.
Vor diesem Hintergrund treibt SlowMist weiterhin die Aufrüstung der KI-gesteuerten Sicherheits- und Compliance-Fähigkeiten voran. Wir glauben, dass Sicherheit nicht nur als einmalige "Projektprüfung" oder "Notfallverfolgung" verstanden werden darf, sondern als integriertes geschlossenes System zur Bedrohungserkennung und -abwehr, das Bedrohungen vor, während und nach dem Vorfall umfasst: Vor dem Vorfall umfasst es Sicherheitsprüfungen, Sicherheitsschulungen usw.; während des Vorfalls umfasst es On-Chain-Überwachung, Echtzeiterkennung von Hackeraktivitäten usw.; nach dem Vorfall umfasst es Rückverfolgung und Notfallreaktion usw. In der Praxis konkretisiert SlowMist diese geschlossene Fähigkeit durch Produkte und Dienstleistungen, darunter: MistEye (Web3-Bedrohungswarnung und dynamisches Überwachungssystem basierend auf Bedrohungsinformationsmodellen), MistTrack (On-Chain-Analyse & Anti-Geldwäsche-Tracking-Plattform mit AML/KYT-Compliance-Risikomanagementfähigkeiten), InMist Lab (globales Bedrohungsinformations-Kooperationsnetzwerk) und Angriffs- und Verteidigungs-, Prüfungsdienstleistungen. Diese Fähigkeiten erreichen durch KI-gesteuerte Automatisierung, Intelligenz und Echtzeitreaktion in der Bedrohungserkennung, Rückverfolgung und Compliance-Unterstützung eine langfristige Lebensfähigkeit für die Branche.
Fünf, Haftungsausschluss
Der Inhalt dieses Berichts basiert auf unserem Verständnis der Blockchain-Branche, der SlowMist Hacked-Datenbank und dem Anti-Geldwäsche-Tracking-System MistTrack. Aufgrund der anonymen Natur der Blockchain können wir jedoch nicht garantieren, dass alle Daten absolut genau sind, und wir übernehmen keine Verantwortung für Fehler, Auslassungen oder Verluste, die aus der Nutzung dieses Berichts entstehen. Gleichzeitig stellt dieser Bericht keine Anlageberatung oder Grundlage für andere Analysen dar. Bei Lücken oder Unzulänglichkeiten im Bericht sind Kritiken und Anmerkungen willkommen.
Chinesisch: https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(CN).pdf
Englisch: https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(EN).pdf