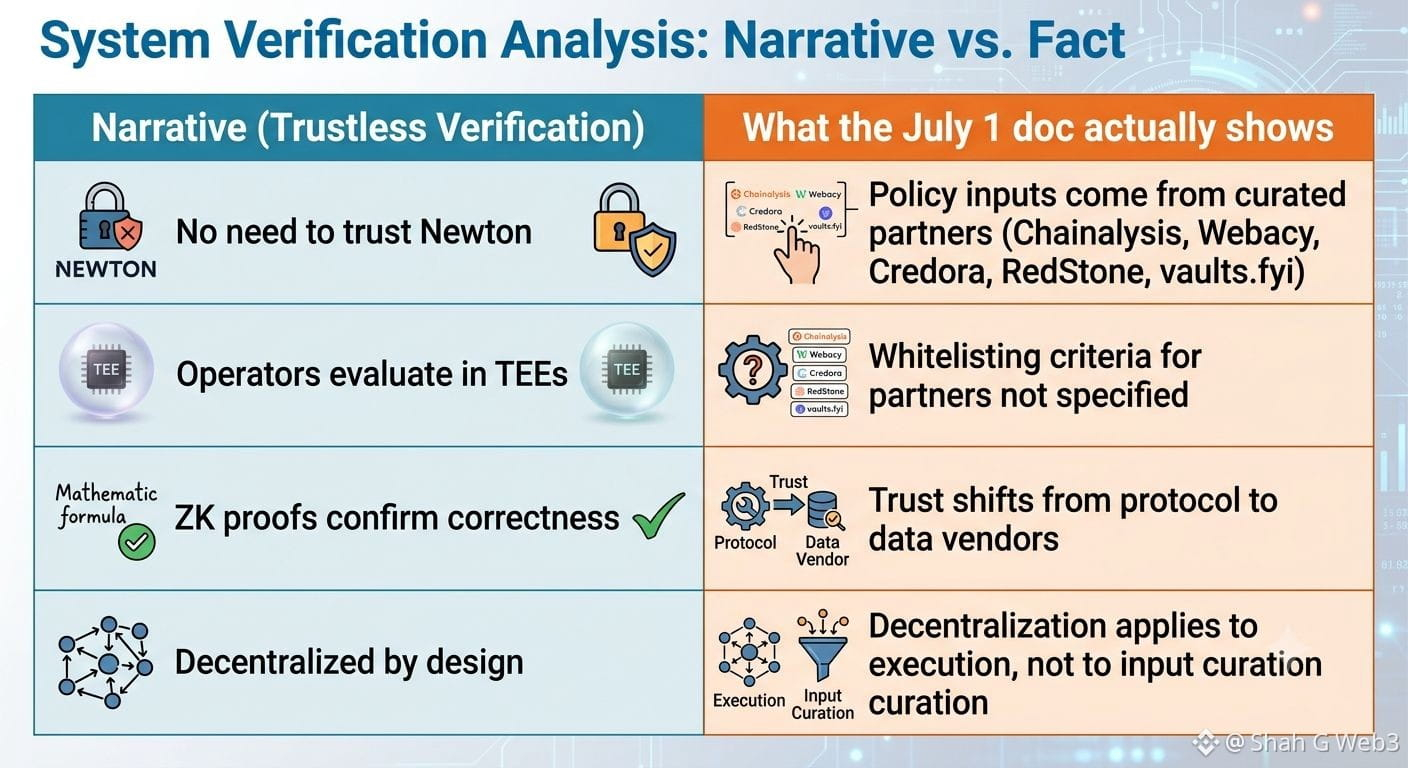
Das Newton Protocol hat gerade ihren Write-up vom 1. Juli veröffentlicht, in dem erklärt wird, wie die Authorization Layer tatsächlich funktioniert — also das, was passiert, bevor es zur Abwicklung kommt, nicht danach. Ich habe auf dieser Seite bestimmt eine Stunde lang gestarrt. $NEWT @NewtonProtocol
Was mich stutzig gemacht hat: Das ganze Pitch ist „vertrauenslos“ und „kryptografisch nachprüfbar“ — und technisch stimmt das auch. Die Operatoren laufen in TEEs, und ZK-Proofs belegen die korrekte Auswertung. Aber die eigentlichen Policy-Eingaben — also das, was darüber entscheidet, ob etwas durchgeht oder fehlschlägt — kommen von einer kurzen Liste eingestufter/angeworbener Partner. Chainalysis für Sanktionen. Webacy für Wallet-Reputation. Credora für Risikobewertungen. RedStone für Preisfeeds. Das ist nicht nichts — es ist nur… eine andere Art von Vertrauen. Du vertraust nicht Newton, klar. Du vertraust demjenigen, der diese Partnerliste kuratiert.
Ich hatte beim Lesen dann auch so einen kleinen „Moment mal“ — ich habe erwartet, dass das Dokument darauf eingeht, wer entscheidet, welches Oracle in eine Policy whitelisted wird, aber es geht nicht darauf ein. Vielleicht ist das eine Governance-Frage für später, vielleicht ist das irgendwo bereits beantwortet, nur habe ich es noch nicht gefunden.
Wenn sie also von „sichereren KI-Agents“ sprechen — kommt die Sicherheit aus der Krypto, oder aus der Auswahl guter Datenanbieter? Das fühlt sich wie zwei sehr unterschiedliche Aussagen an, die denselben Begriff tragen.
#Newt