Vor ein paar Tagen habe ich in einer Entwicklergruppe über DeFAI geplaudert. Ein Freund hat dann einen On-Chain-Screenshot geschickt: Eine Adresse, die längst markiert war, konnte offenbar trotzdem noch eine nicht unerhebliche Menge an Assets direkt aus dem Vertrag heraus abziehen.
In der Gruppe ist es sofort eskaliert. Jemand sagte, es sei bösartiges Verhalten von Knoten gewesen, andere vermuteten ein Problem mit internen Berechtigungen, und wieder andere meinten, es könnte eine Schwachstelle im Smart-Contract-Design sein.
Mich beschäftigt aber vor allem die Frage, warum so etwas nicht schon im Voraus durch irgendeinen Mechanismus verhindert wurde. Das ist doch ein entscheidender Punkt, oder?
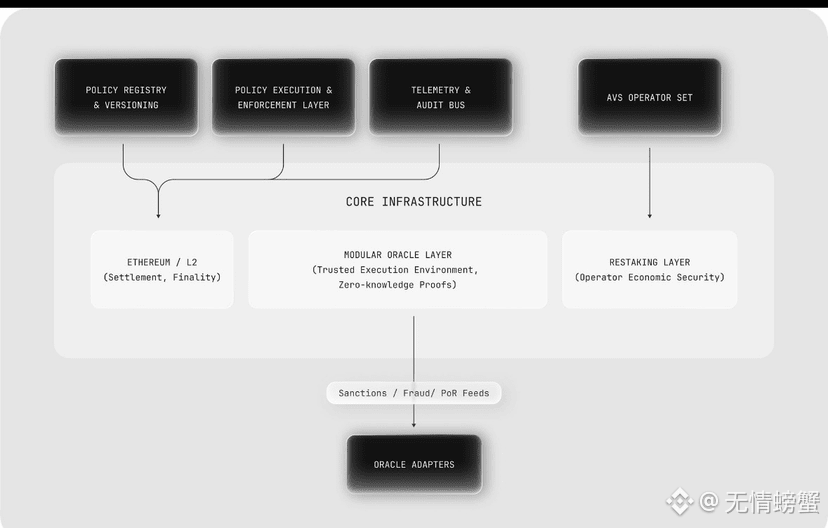
Ich bin dem Thema nachgegangen und habe die @NewtonProtocol-Unterlagen durchgesehen. Dort wird eine Streitbeilegungsmechanik erwähnt.
Ganz einfach: In der Challenge-Phase kann jede Person einen ZK-Beweis einreichen. Wenn die Operation fehlerhaft ist, wird durch die erfolgreiche Verifikation die Strafeinziehung ausgelöst.
Dieses Design setzt keine besitzbasierte Identität voraus. Auch normale Nutzer können als Aufseher fungieren und die Sicherheit der Community überlassen – statt einem zentralen Team.
Technisch kombiniert es ZKP und TEE-Validierung, um die Vertrauenswürdigkeit von Cross-Chain-Ausführungen zu prüfen.
Allerdings zeigt CertiK, dass einige Module nicht auditiert wurden; die Bewertung fällt entsprechend nicht hoch aus.
Das Problem ist nicht die Technik, sondern ob sich in einer echten Umgebung ein sicherer End-to-End-Closed-Loop zuverlässig zum Laufen bringen lässt.
Ich werde weiter On-Chain-Daten beobachten, um den Wert besser einschätzen zu können – erst mal abwarten, wie es mit den künftigen Updates weitergeht.
@NewtonProtocol $NEWT #Newt
In der Gruppe ist es sofort eskaliert. Jemand sagte, es sei bösartiges Verhalten von Knoten gewesen, andere vermuteten ein Problem mit internen Berechtigungen, und wieder andere meinten, es könnte eine Schwachstelle im Smart-Contract-Design sein.
Mich beschäftigt aber vor allem die Frage, warum so etwas nicht schon im Voraus durch irgendeinen Mechanismus verhindert wurde. Das ist doch ein entscheidender Punkt, oder?
Ich bin dem Thema nachgegangen und habe die @NewtonProtocol-Unterlagen durchgesehen. Dort wird eine Streitbeilegungsmechanik erwähnt.
Ganz einfach: In der Challenge-Phase kann jede Person einen ZK-Beweis einreichen. Wenn die Operation fehlerhaft ist, wird durch die erfolgreiche Verifikation die Strafeinziehung ausgelöst.
Dieses Design setzt keine besitzbasierte Identität voraus. Auch normale Nutzer können als Aufseher fungieren und die Sicherheit der Community überlassen – statt einem zentralen Team.
Technisch kombiniert es ZKP und TEE-Validierung, um die Vertrauenswürdigkeit von Cross-Chain-Ausführungen zu prüfen.
Allerdings zeigt CertiK, dass einige Module nicht auditiert wurden; die Bewertung fällt entsprechend nicht hoch aus.
Das Problem ist nicht die Technik, sondern ob sich in einer echten Umgebung ein sicherer End-to-End-Closed-Loop zuverlässig zum Laufen bringen lässt.
Ich werde weiter On-Chain-Daten beobachten, um den Wert besser einschätzen zu können – erst mal abwarten, wie es mit den künftigen Updates weitergeht.
@NewtonProtocol $NEWT #Newt