
Ich habe gerade das @NewtonProtocol -Weißbuch gesehen, und es hat mich daran erinnert: Ende letzten Jahres habe ich etwas getan – ich habe alle DeFi-Plattformen und Börsen, bei denen ich mich registriert hatte, nacheinander durchgeprüft. Schon bei den Plattformen, bei denen ich ein Foto meines Passes hochgeladen hatte, gab es sieben. Siebenmal KYC, siebenmal „Bitte laden Sie die Vorder- und Rückseite des Dokuments hoch“, siebenmal Selfies, bei denen man mit der Handy-Kamera ins Bild schaut. Jedes Mal, wenn ich etwas hochladen musste, hat es mir innerlich jedes Mal kurz den Atem verschlagen. Aber die Projektbetreiber sagten, es müsse konform sein – wenn man nicht hochlädt, könne man das Angebot nicht nutzen. Ich hatte also keine Wahl.
Bis in den März dieses Jahres: Einer der Plattformen, bei denen ich mich registriert hatte, hatte einen Datenleck. Nicht weil die Kette gehackt wurde, sondern weil deren zentralisiertes Backend-System aus der Datenbank geplündert wurde. Meine E-Mail-Adresse, meine Passnummer, meine Telefonnummer – zusammen mit den Informationen von ein paar tausend anderen Nutzern – wurden gebündelt und auf dem Darknet zum Verkauf angeboten. In den nächsten zwei Monaten stieg die Zahl der Phishing-SMS, die ich bekam, um das Dreifache. Die treffsicherste davon nannte direkt meinen vollständigen Namen und meine Meldeadresse und behauptete, dass „ein Kontoproblem vorliege und eine sofortige Verifizierung“ nötig sei. An dem Tag hätte ich es fast gemacht – aber ich war gerade mit Freunden essen und habe aufs Handy nicht geachtet. Erst als ich später ruhig wurde, merkte ich, was los war.
Nach dieser Sache bin ich regelrecht durchgedreht und habe On-Chain-Lösungen für Privatsphäre erforscht. Tornado Cash habe ich zwar benutzt, aber sehr schnell bin ich an eine Wand gelaufen: Wenn du einen Mixer verwendest, wirst du im Gegenteil von den meisten Plattformen als „High-Risk-Adresse“ markiert, und manche Protokolle lehnen deine Transaktionen direkt ab. On-Chain Privatsphäre hinzubekommen ist ein toter Knoten – du bist komplett sichtbar; die Adressen der Big Player werden überwacht, und jede Aktion.

Selbst dann wird es von On-Chain-Detektiven restlos offengelegt; du wirst zwar komplett verborgen geglaubt, aber dann trotzdem als Geldwäsche-verdächtig eingestuft und überall abgelehnt. Für dich gibt es keinen Ausweg – beide Seiten sind Sackgassen.
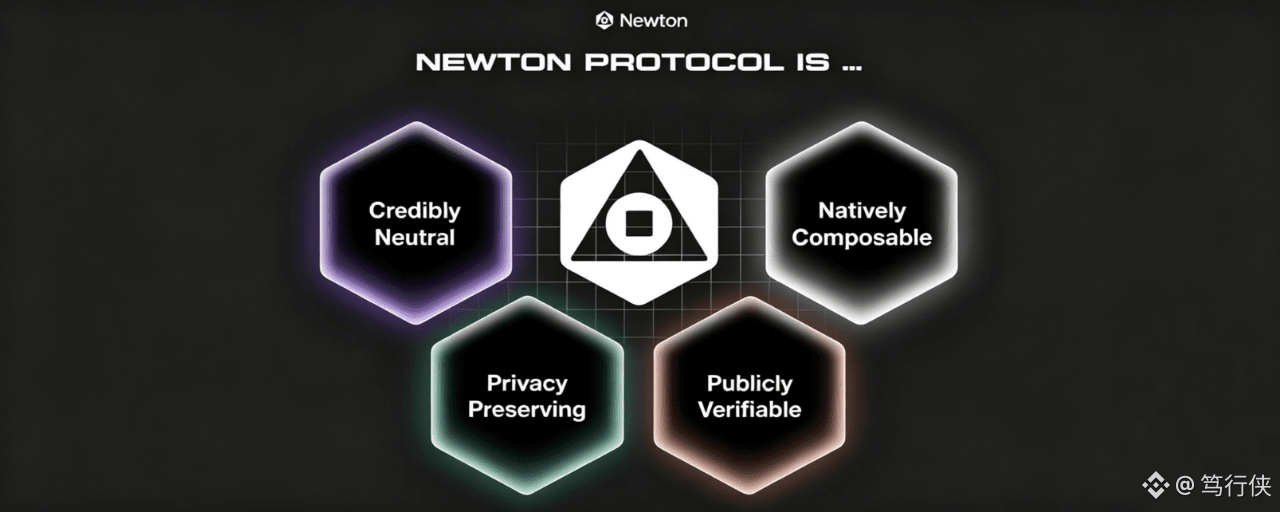
Bis ich beim Blättern auf @NewtonProtocol im Whitepaper, Kapitel sechs, gestoßen bin – zu Newton Privacy Envelope (Privacy Envelope, kurz NPE) und verifizierbaren Credentials. Da war ein Abschnitt, den ich viermal hintereinander gelesen habe. Sinngemäß: Nutzer können beweisen, dass sie sich in einer erlaubten Rechtsordnung befinden, ohne ihren konkreten Standort offenlegen zu müssen; sie können beweisen, dass sie ein qualifizierter Investor sind, ohne ihr Nettovermögen zu enthüllen. Die Blockchain sieht nur die Beweise und Verifikationsergebnisse – niemals die zugrunde liegenden Daten.
Ich hatte damals nur einen Gedanken im Kopf: Ist das nicht genau dieser „Mittelbereich“, den ich die ganze Zeit gesucht habe?
Lass mich das auseinandernehmen. Heutzutage ist KYC für alle Projekte im Grunde eine Transaktion: Du gibst dein komplettes Set an Identitätsinformationen, um eine Art „Zugangsberechtigung“ zu erhalten. Reisepass, Wohnadresse, Selfie – alles auf einen Schlag an die Gegenpartei; die sagt dann: „Okay, du bist geeignet“, und sie legt dir ein Konto an. Das Problem ist: Die Daten, die du herausgibst, gehören dir von da an nicht mehr. Auf welchem Server liegen sie? Wer hat Zugriff? Wie oft wurde es gesichert? Wann wird es gelöscht? Du weißt es nicht. Die Zugangsberechtigung, die du dafür bekommst, kann jederzeit entzogen werden – aber die privaten Kopien, die du übergeben hast, liegen für immer auf einer Festplatte eines anderen und warten darauf, eines Tages von einem Hacker gepackt und mitgenommen zu werden.
Newton hat etwas getan, das anders ist. Es basiert auf dem W3C-Standard für verifizierbare Credentials – nicht etwas, das sich die Krypto-Szene ausgedacht hat, sondern eine Authentifizierungs-Spezifikation, die vom World Wide Web Consortium festgelegt wurde. Der Ablauf ist folgender: Die ausstellende Stelle (zum Beispiel ein KYC-Dienst) überprüft deine Identität und stellt dir danach keine Karte mit gespeicherten Informationen aus, sondern stellt dir einen kryptografischen Nachweis aus, der in deiner eigenen Wallet gespeichert wird. Danach musst du gegenüber beliebigen Anwendungen beweisen: „Ich habe KYC bestanden“. Du musst die Original-Credentials nicht herausgeben – du musst nur einen kryptografischen Beweis erzeugen, der zeigt: „Ich habe einen von einer vertrauenswürdigen Instanz ausgestellten Credential, der bestätigt, dass ich KYC bestanden habe.“ Die Gegenpartei prüft diesen Beweis – das reicht. Deine Passnummer, deine Wohnadresse, dein Selfie – alles hat deine Wallet von Anfang bis Ende nicht verlassen.
Aber das ist nur die erste Schicht. Was mich im Whitepaper wirklich davon überzeugt hat, dass das Design richtig clever ist, ist dieses Newton Privacy Envelope. Es ist nicht nur „verschlüsseln und dann übertragen“ – es bindet den Geheimtext fest an einen bestimmten Kontext für die Strategieauswertung: welche Anwendung, welche Chain, welche Transaktionsabsicht. Das bedeutet: Die Autorisierungsdaten, die du für App A generierst, können nicht für App B verwendet werden und auch nicht, wenn jemand sie abfängt, einfach wieder abgespielt werden. Deine Daten sind in einem „Umschlag“ versiegelt, der nur für das aktuelle Szenario gültig ist – verlässt du dieses Szenario, wird daraus nur noch bedeutungslose Zeichensuppe.
Ich habe eine Charge BNB in der Hand, die ich ständig auf der Chain für Staking und Liquiditäts-Mining verwende. Bei jedem Wechsel zu einem neuen Protokoll bei der Interaktion ist es jedes Mal ein bisschen aufregend – nicht weil ich Angst habe, dass ein Smart Contract einen Bug hat, sondern weil ich befürchte, dass ich die Ausweisschnappschüsse wieder komplett einreichen muss. Wenn dieses Newton-Konzept wirklich funktioniert, brauche ich nur ein einziges Mal am Anfang einen kryptografischen Credential zu bekommen. Danach, egal mit welcher Anwendung, die Newton integriert hat, ist jede Interaktion nur eine Validierung per Beweis – keine Datenübergabe. Mein Passfoto muss nicht auf sieben verschiedenen Servern herumliegen.
Auch im Whitepaper wird eine Upgrade-Roadmap erwähnt, und das macht mich richtig neugierig: In der aktuellen ersten Generation der Architektur kann der Operator bei der Strategieprüfung noch Klartext sehen. Die gerade in Entwicklung befindliche zweite Generation führt Multi-Party-Secure Computation (MPC) ein, sodass mehrere Operator gemeinsam berechnen, ohne dass irgendjemand die vollständigen Daten allein sehen kann. Das finale Ziel ist Fully Homomorphic Encryption – die Daten sind durchgehend verschlüsselt, sogar die Berechnung läuft auf dem Geheimtext. Dieser Weg ist lang, aber die Richtung ist richtig.
Ganz ehrlich: Bei Privatsphäre sind Privatanleger seit jeher die schwächste Gruppe. Institutionen haben ein Rechts-Team, das Verträge prüft, Datenverarbeitungsvereinbarungen und eine Absicherung durch Versicherungen; wir Privaten haben im Grunde nur blindes Vertrauen und ein paar Ausweisschnappschüsse. Jede Kopie, die du herausgibst, ist eine Zeitbombe, deren Explosion man nur nicht weiß, wann sie passiert.
Was Newton im Kern macht, ist, diese beiden Dinge radikal zu trennen: „nachweisen, dass ich berechtigt bin“ und „meine Daten herausgeben“. Du kannst deine Compliance-Identität gegenüber beliebigen Anwendungen auf der Chain beweisen – ohne dabei irgendeine ursprüngliche Information preiszugeben. So sollte Privatsphäre aussehen: nicht im Verborgenen verschwinden, damit man nicht gesehen wird, sondern ganz offen im Licht stehen – und andere können nur das sehen, was du ihnen erlaubst.#newt $NEWT
Als Nächstes starre ich auf eine Sache: Nach dem Beta-Start des Mainnets – wer sind die ersten ausstellenden Stellen, die tatsächlich angebunden werden? Und lässt sich die „selektive Offenlegung“ in der Praxis wirklich so reibungslos nutzen, wie es klingt? Wenn die User Experience durchläuft, sind meine sieben Ausweisschnappschüsse, die gerade auf verschiedenen Servern liegen, vielleicht wirklich das letzte Mal gewesen.