Es gibt zwei Möglichkeiten, einen Fluss sauber zu halten.
Eins: Den Müll treiben lassen und dann am Ende des Flusses aufstellen und ihn aufsammeln.
Zwei: Das Netz direkt an der Quelle platzieren, bevor der Müll überhaupt abtreiben kann.
Krypto macht es auch so – aber offenbar nach der ersten Methode.
Transaktionen gehen zuerst, Hacking oder Geldwäsche kommt danach.
@NewtonProtocol hat stattdessen den umgekehrten Weg gewählt.
Warte nicht, bis die Transaktion durch ist, und prüfe dann erst.
Frag stattdessen immer vorher:
„Ist dieser Befehl erlaubt, oder nicht?“
Meiner Meinung nach ist das der wertvollste Punkt.
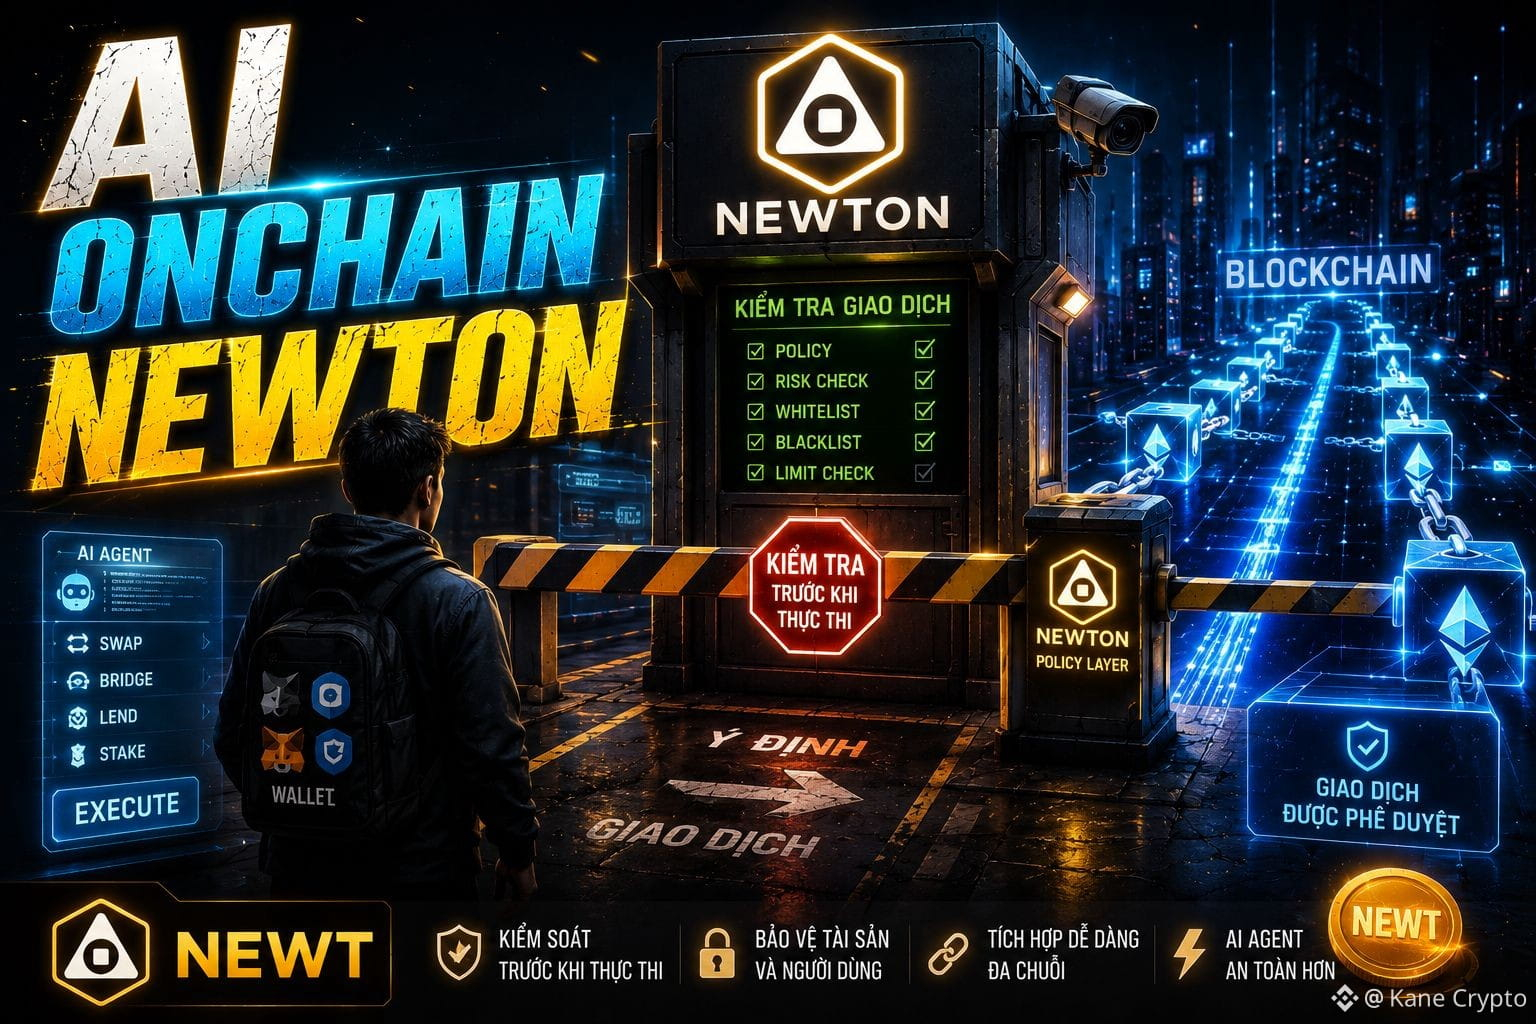
Newton ist wie ein Schalter zwischen den Nutzern und der Blockchain.
Geld übertragen?
Swapen?
Über den Schalter?
Klar.
Aber vorher prüfen:
Wenn es keinen Verstoß gibt, durchlassen.
Wenn es einen Verstoß gibt, sofort stoppen.
So muss man später kein „Feuerlöschen“ betreiben.
Eine Sache, die ich ziemlich gut finde, ist…
In den letzten Jahren hat Krypto ständig daran gearbeitet, Fehler in Smart Contracts zu beheben.
Dabei liegt sehr vielen Fällen der Verlust von Geld gar nicht an fehlerhaftem Code.
Sondern daran, dass…
Die Person war richtig, der Code war richtig – aber die Entscheidung war falsch.
Newton repariert keine Blockchain.
Sie fügen nur eine zusätzliche Ebene „darf oder darf nicht“ hinzu, bevor die Blockchain überhaupt arbeiten kann.
Klein klingt das – aber ich glaube, genau das ist das, was am dringendsten gebraucht wird.
Allerdings gibt es noch ein Problem.
Je leichter sich eine Policy erstellen lässt, desto größer ist das Risiko, dass sie missbraucht wird.
Heute werden Hacker blockiert.
Morgen werden zusätzlich Nutzer aus Land A blockiert.
Übermorgen kommen wieder Dutzende weitere Bedingungen dazu.
Dann bleibt die Blockchain zwar dezentral…
Aber die Macht liegt in einem „Gateway“.
Meiner Meinung nach ist die entscheidende Frage nicht, wie schnell Newton filtert.
Sondern:
Wer schreibt die Policy?
Wer hat das Recht, sie zu ändern?
Und wenn die Policy falsch ist – wer trägt die Verantwortung?
Ich mag den Ansatz von Newton immer noch ziemlich gern.
Sie wollen zur Authorization-Schicht werden, die jede Kette nutzen kann.
#Newt $NEWT $M $TLM