#newt $NEWT
Die meisten Diskussionen über KI in Web3 drehen sich um eine Frage:
Kann KI bessere Entscheidungen treffen als Menschen?
Nachdem ich Zeit damit verbracht hatte, KI-fokussierte Blockchain-Architekturen zu studieren, stellte ich mir jedoch eine andere Frage:
Wer entscheidet darüber, wann einer KI nicht erlaubt ist zu handeln?
Diese Unterscheidung wirkt wichtiger, als sie auf den ersten Blick erscheint.
Eine Wallet-Signatur beweist, wer eine Transaktion eingereicht hat, aber sie erklärt nicht, ob diese Transaktion unter sich ändernden Marktbedingungen, Risikolimits oder Governance-Regeln noch sinnvoll ist.
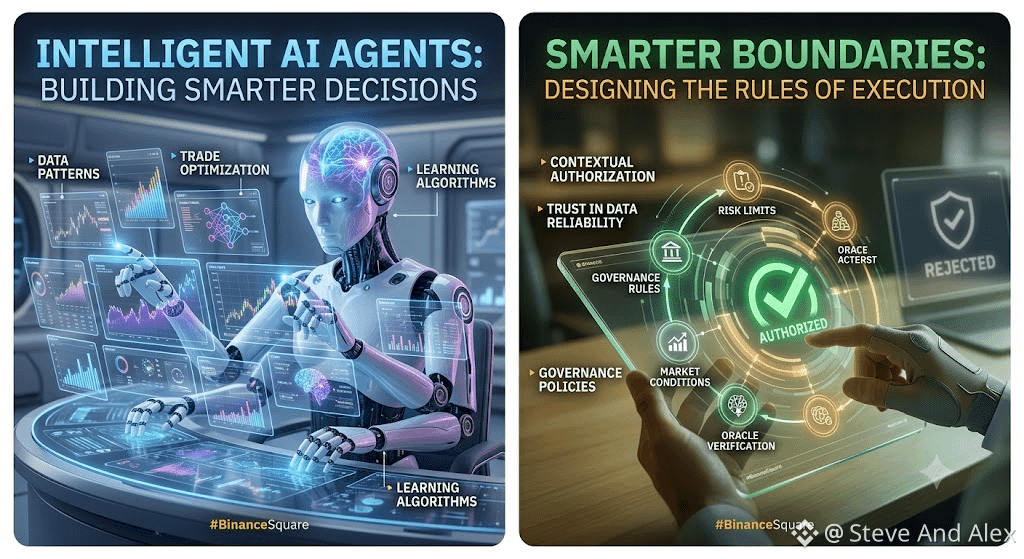
Deshalb hat mich programmierbare Autorisierung besonders interessiert. Anstatt einer KI nach dem Deployment unbegrenzte Berechtigungen zu erteilen, können Richtlinien fortlaufend prüfen, ob ihre Handlungen vor der Ausführung vordefinierten Bedingungen entsprechen.
Der interessante Zielkonflikt besteht darin, dass intelligente Autorisierung von besserem Kontext abhängt. Wenn Richtlinien auf externe Daten angewiesen sind, verschwindet das Vertrauen nicht—es verlagert sich hin zur Qualität und Zuverlässigkeit dieser Informationen.
Je länger ich darüber nachdachte, desto weniger fühlte es sich nach einem KI-Problem an und desto mehr sah es nach einem Governance-Problem aus.
Da autonome Agenten immer leistungsfähiger werden, könnte die eigentliche Herausforderung vielleicht nicht darin liegen, smartere KI zu bauen—sondern smartere Grenzen dafür zu entwerfen, was eine KI tun darf.
Was wird langfristig mehr ins Gewicht fallen: intelligentere KI-Agenten oder intelligentere Autorisierungsrichtlinien?
@NewtonProtocol #NEWT $NEWT
Die meisten Diskussionen über KI in Web3 drehen sich um eine Frage:
Kann KI bessere Entscheidungen treffen als Menschen?
Nachdem ich Zeit damit verbracht hatte, KI-fokussierte Blockchain-Architekturen zu studieren, stellte ich mir jedoch eine andere Frage:
Wer entscheidet darüber, wann einer KI nicht erlaubt ist zu handeln?
Diese Unterscheidung wirkt wichtiger, als sie auf den ersten Blick erscheint.
Eine Wallet-Signatur beweist, wer eine Transaktion eingereicht hat, aber sie erklärt nicht, ob diese Transaktion unter sich ändernden Marktbedingungen, Risikolimits oder Governance-Regeln noch sinnvoll ist.
Deshalb hat mich programmierbare Autorisierung besonders interessiert. Anstatt einer KI nach dem Deployment unbegrenzte Berechtigungen zu erteilen, können Richtlinien fortlaufend prüfen, ob ihre Handlungen vor der Ausführung vordefinierten Bedingungen entsprechen.
Der interessante Zielkonflikt besteht darin, dass intelligente Autorisierung von besserem Kontext abhängt. Wenn Richtlinien auf externe Daten angewiesen sind, verschwindet das Vertrauen nicht—es verlagert sich hin zur Qualität und Zuverlässigkeit dieser Informationen.
Je länger ich darüber nachdachte, desto weniger fühlte es sich nach einem KI-Problem an und desto mehr sah es nach einem Governance-Problem aus.
Da autonome Agenten immer leistungsfähiger werden, könnte die eigentliche Herausforderung vielleicht nicht darin liegen, smartere KI zu bauen—sondern smartere Grenzen dafür zu entwerfen, was eine KI tun darf.
Was wird langfristig mehr ins Gewicht fallen: intelligentere KI-Agenten oder intelligentere Autorisierungsrichtlinien?
@NewtonProtocol #NEWT $NEWT