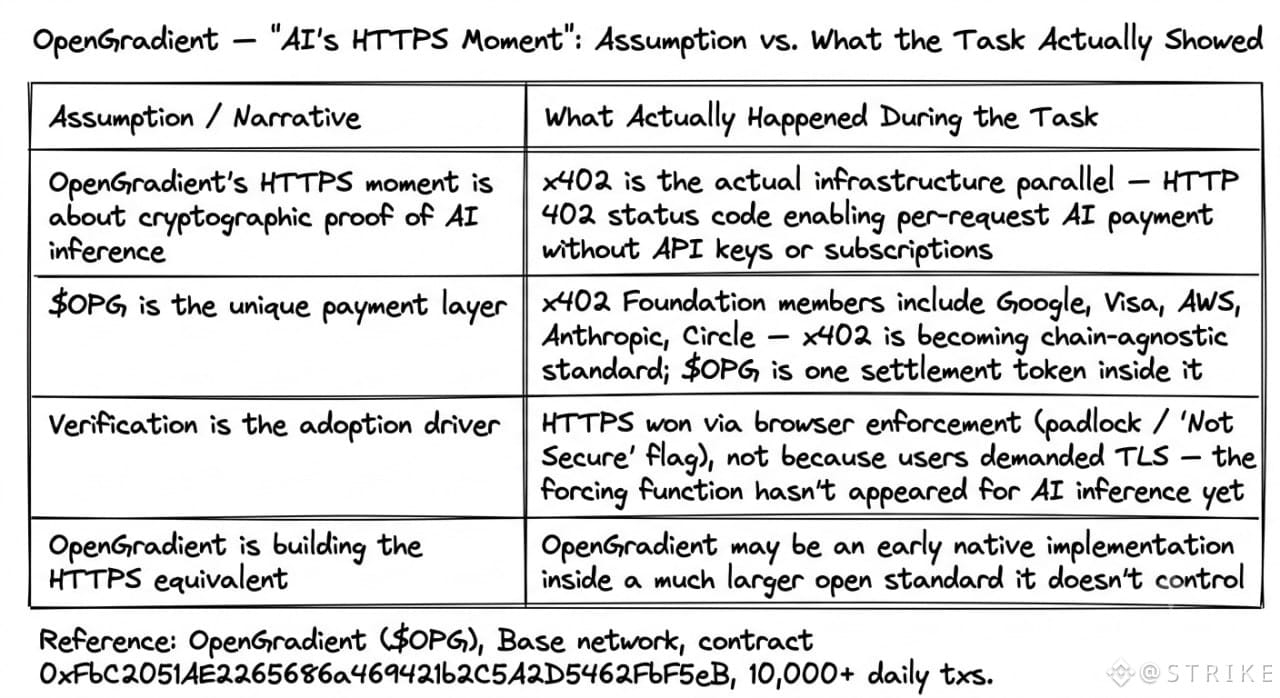
Das Ding, das mich bei dieser Aufgabe wirklich ausgebremst hat, war nicht die Verifizierungs-Story — sondern die darunterliegende x402-Schicht. @OpenGradient t nutzt x402, das den HTTP-402-Statuscode reaktiviert, um nutzungs- und pro Anfrage, maschinennahe Zahlungen zu ermöglichen. Keine API-Keys, keine Abonnements. Ein KI-Agent ruft an, erhält ein 402, signiert die Zahlung mit $OPG auf Base, und die Inferenz wird ausgeführt. Das Netzwerk hat dies in der vergangenen Woche mit 10.000+ täglichen Transaktionen verarbeitet; der Contract 0xFbC2051AE2265686a469421b2C5A2D5462FbF5eB auf basescan läuft immer noch. #OPG
Die HTTPS-Analogie rückt hier tatsächlich in den Fokus — und nicht in der Weise, wie Menschen sie normalerweise verwenden. HTTPS hat nicht gewonnen, weil Sicherheit überzeugend war. Es hat gewonnen, weil das Vorhängeschloss zur verpflichtenden Infrastruktur wurde — Chrome hat HTTP damit begonnen, als „Nicht sicher“ zu markieren, und die Adoptionskurve hat sich über Nacht verschoben. Die interessante Parallele zu OpenGradient ist nicht die TEE-Verifizierung selbst. Es ist x402. Die x402 Foundation hat jetzt Google, Visa, AWS, Anthropic, Circle als Mitglieder. Wenn x402 zur Standard-Zahlschicht für KI-Inferenz im gesamten Web wird, ist OpenGradient dafür bereits „native“ darin.
Das ist der Teil, der mir nach dem Schließen des Docs-Tabs im Kopf geblieben ist. Ich weiß nicht, wie viele Entwickler tatsächlich zu $OPG greifen, wenn sie x402 nutzen, im Vergleich zu USDC in einem anderen Stack — diese Einzelheit blieb begraben.
Ob OpenGradient an der Protokollebene positioniert ist oder nur eine Implementierung innerhalb eines viel breiteren Standards … ehrlich gesagt ist mir das immer noch nicht klar.
Die HTTPS-Analogie rückt hier tatsächlich in den Fokus — und nicht in der Weise, wie Menschen sie normalerweise verwenden. HTTPS hat nicht gewonnen, weil Sicherheit überzeugend war. Es hat gewonnen, weil das Vorhängeschloss zur verpflichtenden Infrastruktur wurde — Chrome hat HTTP damit begonnen, als „Nicht sicher“ zu markieren, und die Adoptionskurve hat sich über Nacht verschoben. Die interessante Parallele zu OpenGradient ist nicht die TEE-Verifizierung selbst. Es ist x402. Die x402 Foundation hat jetzt Google, Visa, AWS, Anthropic, Circle als Mitglieder. Wenn x402 zur Standard-Zahlschicht für KI-Inferenz im gesamten Web wird, ist OpenGradient dafür bereits „native“ darin.
Das ist der Teil, der mir nach dem Schließen des Docs-Tabs im Kopf geblieben ist. Ich weiß nicht, wie viele Entwickler tatsächlich zu $OPG greifen, wenn sie x402 nutzen, im Vergleich zu USDC in einem anderen Stack — diese Einzelheit blieb begraben.
Ob OpenGradient an der Protokollebene positioniert ist oder nur eine Implementierung innerhalb eines viel breiteren Standards … ehrlich gesagt ist mir das immer noch nicht klar.