Ich habe heute während einer CreatorPad-Aufgabe in OpenGradient reingeschaut – und irgendetwas an der TEE-Einrichtung ließ mich einfach nicht weiterkommen. @OpenGradient $OPG #OPG rahmt das als „sichere KI-Infrastruktur“ ein – und die Darstellung ist technisch korrekt, aber es gibt eine bestimmte Einzelheit, wie es tatsächlich funktioniert, die anders wirkt, wenn man über die Oberfläche hinausblickt.
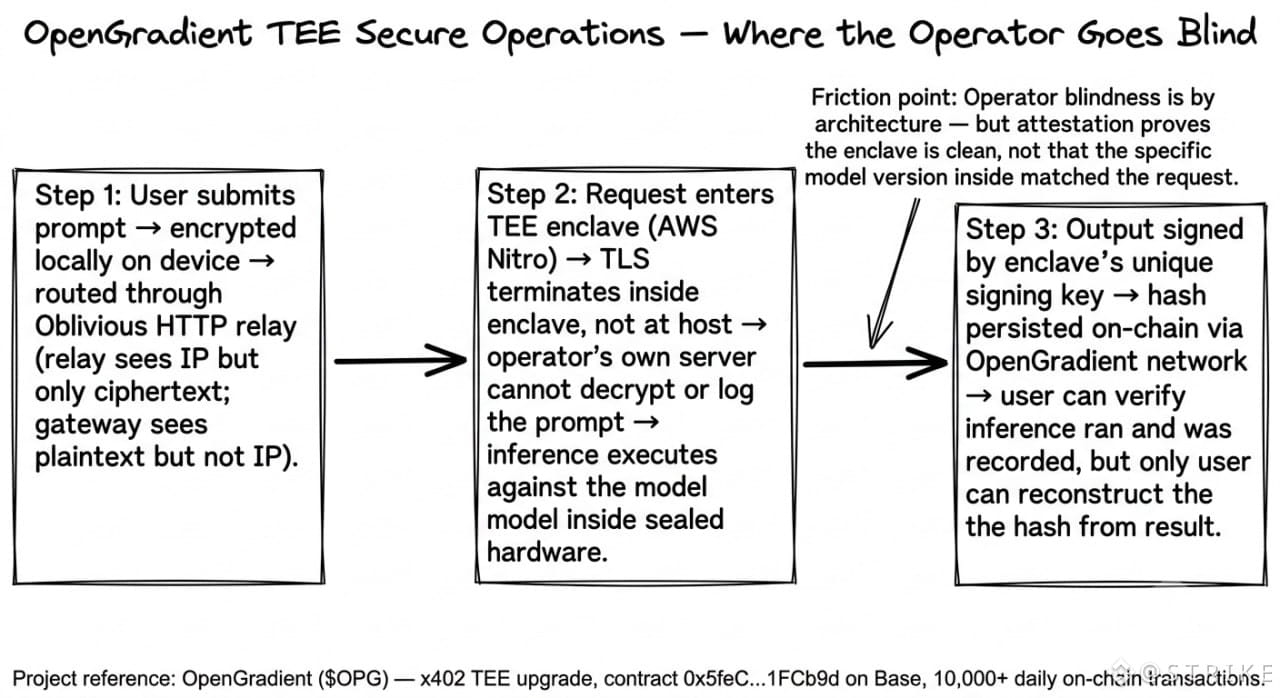
Der TEE-Node-Registrierungsprozess. Jeder Inferenz-Node, der Requests innerhalb einer Trusted Execution Environment bereitstellen will, muss kryptografisch nachweisen – bevor er überhaupt ins Netzwerk darf – dass er genau die richtige, nicht manipulierte Software ausführt. AWS Nitro Enclaves erzeugen die Attestation, und AWS signiert sie als Zertifikatsstelle. Und hier ist der Teil, der mich dazu gebracht hat, meinen Kaffee abzustellen: Der Betreiber der Node kann die Prompts, die über seine eigene Maschine laufen, physisch nicht lesen oder protokollieren. Das Enklave-Umfeld terminiert TLS in sich selbst. Nicht auf dem Server. Innerhalb der Enklave. Der Betreiber ist blind gegenüber den Daten, die er verarbeitet.
Das ist eine bedeutende Sicherheitseigenschaft. Die meisten „Secure AI“-Produkte verlangen, dass du einem Richtliniendokument vertraust. Dieses hier macht es dem Betreiber strukturell unmöglich, dich zu verraten – selbst wenn er es wollte. Das Netzwerk hat diese Woche täglich über 10.000 Transaktionen on-chain gepusht, Contract 0x5feC...1FCb9d auf Base, aber die echte Aktivität liegt in der Enklaven-Schicht, die niemand direkt beobachten kann.
…wobei dort genau auch die Zweifel herkommen. Wenn der Betreiber nicht sehen kann, was gelaufen ist, und der Nachweis nur bestätigt, dass die Enklave nicht manipuliert wurde – wer verifiziert dann tatsächlich die konkrete Modellversion in der Enklave: war das wirklich die, die du angefordert hast?
Der TEE-Node-Registrierungsprozess. Jeder Inferenz-Node, der Requests innerhalb einer Trusted Execution Environment bereitstellen will, muss kryptografisch nachweisen – bevor er überhaupt ins Netzwerk darf – dass er genau die richtige, nicht manipulierte Software ausführt. AWS Nitro Enclaves erzeugen die Attestation, und AWS signiert sie als Zertifikatsstelle. Und hier ist der Teil, der mich dazu gebracht hat, meinen Kaffee abzustellen: Der Betreiber der Node kann die Prompts, die über seine eigene Maschine laufen, physisch nicht lesen oder protokollieren. Das Enklave-Umfeld terminiert TLS in sich selbst. Nicht auf dem Server. Innerhalb der Enklave. Der Betreiber ist blind gegenüber den Daten, die er verarbeitet.
Das ist eine bedeutende Sicherheitseigenschaft. Die meisten „Secure AI“-Produkte verlangen, dass du einem Richtliniendokument vertraust. Dieses hier macht es dem Betreiber strukturell unmöglich, dich zu verraten – selbst wenn er es wollte. Das Netzwerk hat diese Woche täglich über 10.000 Transaktionen on-chain gepusht, Contract 0x5feC...1FCb9d auf Base, aber die echte Aktivität liegt in der Enklaven-Schicht, die niemand direkt beobachten kann.
…wobei dort genau auch die Zweifel herkommen. Wenn der Betreiber nicht sehen kann, was gelaufen ist, und der Nachweis nur bestätigt, dass die Enklave nicht manipuliert wurde – wer verifiziert dann tatsächlich die konkrete Modellversion in der Enklave: war das wirklich die, die du angefordert hast?