Ich habe gerade an einer $OPG task gearbeitet, als mich die TEE-Architektur bei OpenGradient eiskalt ausgebremst hat. #OPG . @OpenGradient . Die Enterprise-Pitch lautet „verifizierbare KI für regulierte Branchen“ – und dieses Framing findet sich überall in den Dokus.
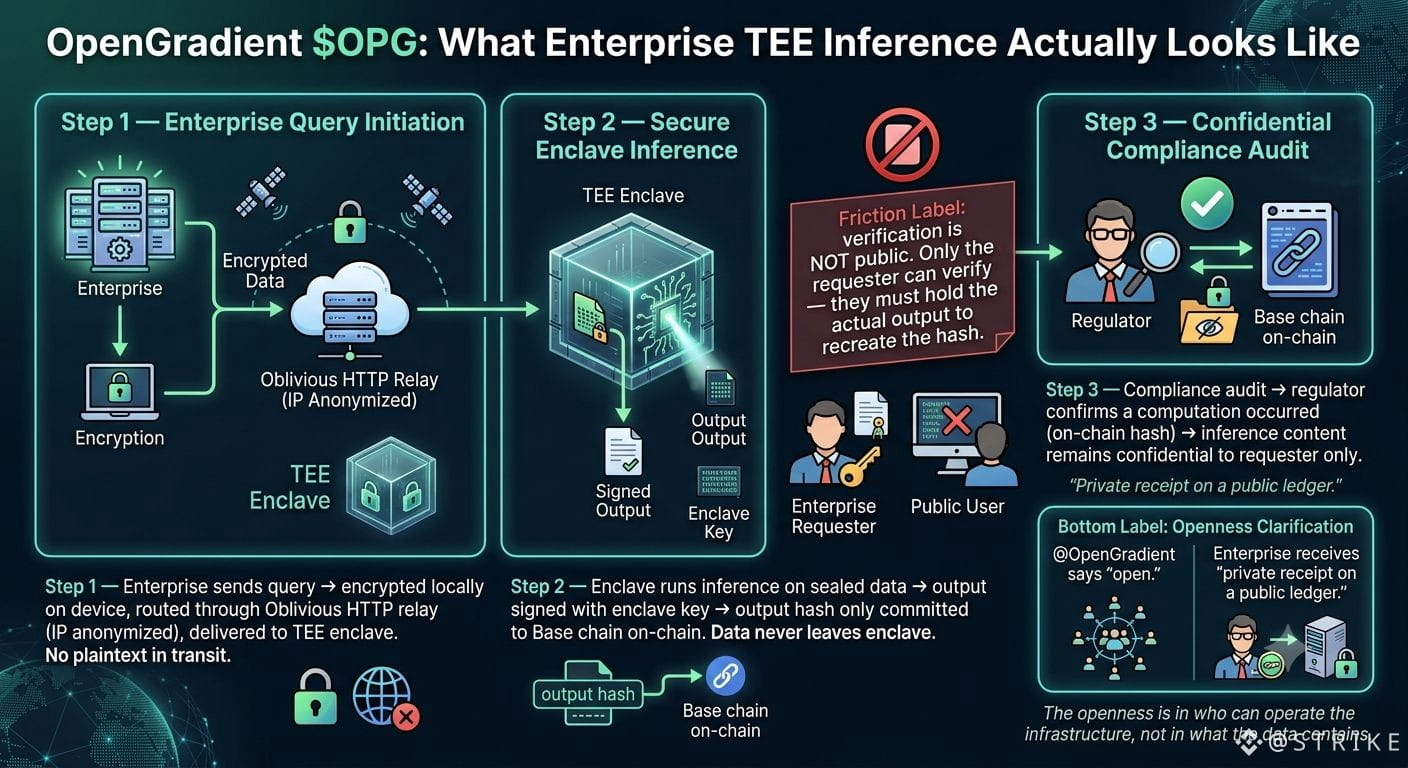
Was das jedoch architektonisch konkret bedeutet, lohnt sich, genauer zu betrachten. Wenn du die Inferenz im TEE-Modus ausführst, wird die Ausgabe vom Schlüssel des Enclaves signiert und ein Hash wird on-chain persistiert. Jeder kann bestätigen, dass eine Berechnung stattgefunden hat. Aber nur der Anfragende kann die tatsächliche Ausgabe verifizieren – dafür muss man den Ergebniswert selbst haben, um den Hash nachzuberechnen. Daten bleiben im Enclave verschlossen.
Damit liegt der Enterprise-Mehrwert nicht bei „Open AI“. Er ist eher eine private Prüfquittung auf einem öffentlichen Ledger. Das Netzwerk läuft derzeit mit über 10.000 täglichen Transaktionen über 263.500+ einzigartige Wallets – die allgemeine Dynamik ist real. Aber die Enterprise-Nische ist ganz speziell dieses versiegelte Teilstück.
Hmm… Ein Compliance Officer in einem regulierten Unternehmen kauft das nicht für Permissionlessness. Er kauft es, weil ein enclave-signierter Hash, der auf Base zur Ruhe kommt, in einem Audit schwerer zu bestreiten ist als das eigene Server-Log eines Anbieters. Ob dieses Framing den ersten echten regulatorischen Test übersteht, ist die Frage, die ich nicht loswerden konnte.
Was das jedoch architektonisch konkret bedeutet, lohnt sich, genauer zu betrachten. Wenn du die Inferenz im TEE-Modus ausführst, wird die Ausgabe vom Schlüssel des Enclaves signiert und ein Hash wird on-chain persistiert. Jeder kann bestätigen, dass eine Berechnung stattgefunden hat. Aber nur der Anfragende kann die tatsächliche Ausgabe verifizieren – dafür muss man den Ergebniswert selbst haben, um den Hash nachzuberechnen. Daten bleiben im Enclave verschlossen.
Damit liegt der Enterprise-Mehrwert nicht bei „Open AI“. Er ist eher eine private Prüfquittung auf einem öffentlichen Ledger. Das Netzwerk läuft derzeit mit über 10.000 täglichen Transaktionen über 263.500+ einzigartige Wallets – die allgemeine Dynamik ist real. Aber die Enterprise-Nische ist ganz speziell dieses versiegelte Teilstück.
Hmm… Ein Compliance Officer in einem regulierten Unternehmen kauft das nicht für Permissionlessness. Er kauft es, weil ein enclave-signierter Hash, der auf Base zur Ruhe kommt, in einem Audit schwerer zu bestreiten ist als das eigene Server-Log eines Anbieters. Ob dieses Framing den ersten echten regulatorischen Test übersteht, ist die Frage, die ich nicht loswerden konnte.