🔐 Das Secret Network hat durch eine "infinite mint" Schwachstelle einen Exploit in Höhe von 4,67 Millionen USD erlitten.
Die datenschutzorientierte Blockchain Secret Network hat einen Exploit erlitten, der zu Verlusten von etwa 4,67 Millionen USD geführt hat, nachdem ein Angreifer eine "infinite mint" Schwachstelle in einem Smart Contract ausgenutzt hat.
Der Angreifer hat einen fehlerhaften Smart Contract ausgenutzt, um unbegrenzt Axelar-Bridge-verpackte Vermögenswerte zu erstellen, ohne echte Sicherheiten bereitzustellen. Diese neu geminteten Token wurden dann über legitime Kanäle gegen tatsächliche zugrunde liegende Vermögenswerte eingelöst. Das Kernproblem war, dass der Vertrag es versäumte, die Quelle der eingehenden Überweisungen vor dem Minting neuer Token ordnungsgemäß zu überprüfen.
Obwohl der Angriff am 10. Juni stattfand, blieb er bis zum 17. Juni unbemerkt, als eine Cross-Chain-Transaktion aufgrund eines Fehlers "unzureichende Mittel" im abgeräumten Konto fehlschlug.
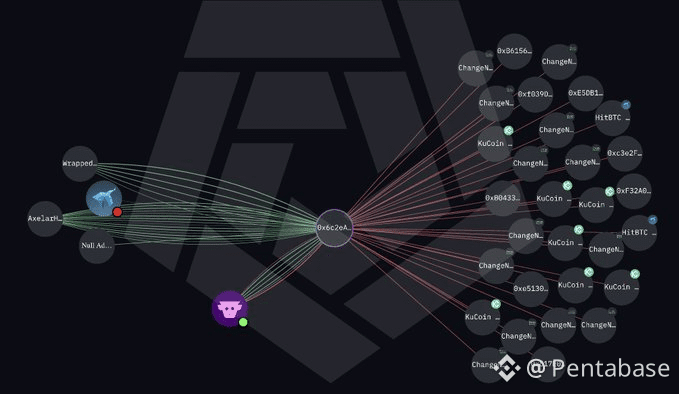
Laut den Ermittlern hat der Angreifer die gestohlenen Vermögenswerte ins Ethereum-Netzwerk verschoben, sie in ETH umgewandelt, die Mittel auf etwa 30 Wallets aufgeteilt und später an Börsen wie KuCoin, ChangeNOW und HitBTC überwiesen.
Betroffene Vermögenswerte umfassen Axelar-verpackte Token wie saUSDT, saUSDC, saDAI, saWETH, saWBTC, saWBNB und sawstETH. Das Secret Network hat den Inhabern gewarnt, dass die Deckung dieser Vermögenswerte möglicherweise kompromittiert ist und dass Gelder potenziell verloren gehen könnten.
Axelar hat jedoch klargestellt, dass weder das Axelar-Netzwerk noch das IBC (Inter-Blockchain Communication)-Protokoll kompromittiert wurden. Der anfällige Smart Contract wurde nicht von Axelar entwickelt, bereitgestellt oder gewartet.
👉 Der Vorfall hebt hervor, wie Fehler in verbundenen Smart Contracts – und nicht die Bridge-Infrastruktur selbst – zu erheblichen Verlusten führen können, was die entscheidende Bedeutung von Sicherheits- und Verifizierungsmechanismen in Cross-Chain-Ökosystemen unterstreicht.