Das Detail, das mich bei dieser @OpenGradient -Aufgabe gestoppt hat, stand nicht im Whitepaper — es war in den Entwicklerdokumenten. Unscheinbar aufgelistet unter x402-Funktionen: „Nachweisbare Prompts.“ Kryptografischer Nachweis, welche Prompts verwendet wurden. $OPG #OPG
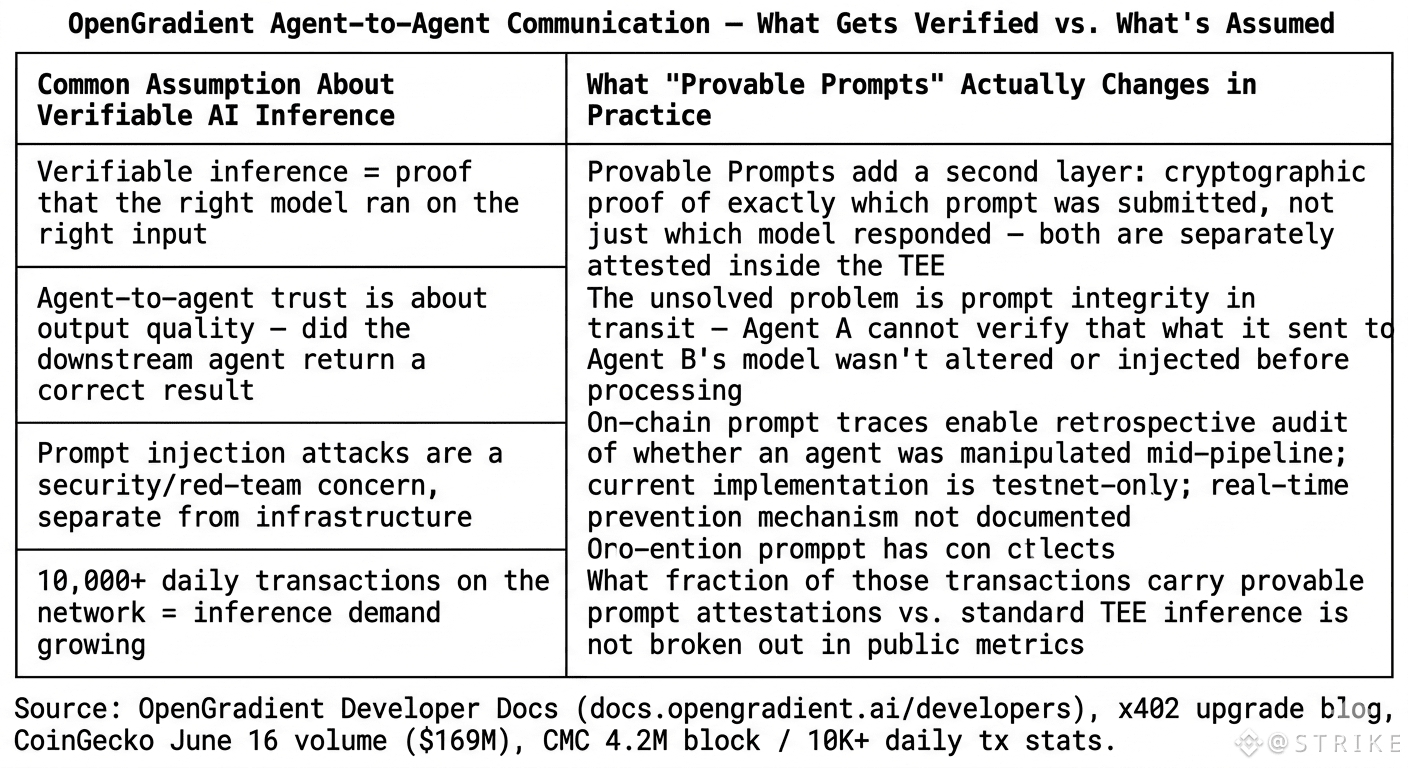
Das ist der Punkt, über den im Agent-zu-Agent-Kommunikations-Narrativ wirklich niemand spricht. Das gesamte Problem des Multi-Agent-Vertrauens ist nicht nur „Ist das richtige Modell gelaufen?“ — sondern „Was wurde tatsächlich an es gesendet.“ Wenn Agent A an Agent B übergibt und B ein Modell aufruft, hat der nachgelagerte empfangende Agent keine Möglichkeit zu verifizieren, dass der Prompt während der Übertragung nicht verändert wurde oder dass ihm nichts injiziert wurde. Nachweisbare Prompts adressieren genau das. Der Prompt selbst erhält eine kryptografische Spur zusammen mit dem Inferenz-Ergebnis — beides wird nach 2/3+ Validierern auf der Kette finalisiert.
Das Netzwerk produziert täglich 10.000+ Transaktionen über 4,2M+ Blocks hinweg. Das OPG-Listing von Upbit am 15. Juni hat $169M im 24-Stunden-Volumen bewegt — das ist die Börsen-Story, der alle gerade folgen. Die darunterliegende Infrastruktur für nachweisbare Prompts ist eine viel leisere Sache und bereits auf dem Testnet live.
Ich dachte immer wieder über Prompt-Injection-Angriffe nach. Wenn du beweisen kannst, welcher Prompt gesendet wurde und welches Modell darauf lief, kannst du nachträglich prüfen, ob ein Agent manipuliert wurde. Das ist ein völlig anderes Sicherheitsmodell für agentische Pipelines als alles, was ich anderswo gesehen habe.
Hmm. Aber hilft das nur dabei, das Geschehene nachträglich zu verstehen — oder kann es einen Angriff tatsächlich in Echtzeit verhindern...
Das ist der Punkt, über den im Agent-zu-Agent-Kommunikations-Narrativ wirklich niemand spricht. Das gesamte Problem des Multi-Agent-Vertrauens ist nicht nur „Ist das richtige Modell gelaufen?“ — sondern „Was wurde tatsächlich an es gesendet.“ Wenn Agent A an Agent B übergibt und B ein Modell aufruft, hat der nachgelagerte empfangende Agent keine Möglichkeit zu verifizieren, dass der Prompt während der Übertragung nicht verändert wurde oder dass ihm nichts injiziert wurde. Nachweisbare Prompts adressieren genau das. Der Prompt selbst erhält eine kryptografische Spur zusammen mit dem Inferenz-Ergebnis — beides wird nach 2/3+ Validierern auf der Kette finalisiert.
Das Netzwerk produziert täglich 10.000+ Transaktionen über 4,2M+ Blocks hinweg. Das OPG-Listing von Upbit am 15. Juni hat $169M im 24-Stunden-Volumen bewegt — das ist die Börsen-Story, der alle gerade folgen. Die darunterliegende Infrastruktur für nachweisbare Prompts ist eine viel leisere Sache und bereits auf dem Testnet live.
Ich dachte immer wieder über Prompt-Injection-Angriffe nach. Wenn du beweisen kannst, welcher Prompt gesendet wurde und welches Modell darauf lief, kannst du nachträglich prüfen, ob ein Agent manipuliert wurde. Das ist ein völlig anderes Sicherheitsmodell für agentische Pipelines als alles, was ich anderswo gesehen habe.
Hmm. Aber hilft das nur dabei, das Geschehene nachträglich zu verstehen — oder kann es einen Angriff tatsächlich in Echtzeit verhindern...