#opg $OPG $BTW $CLO
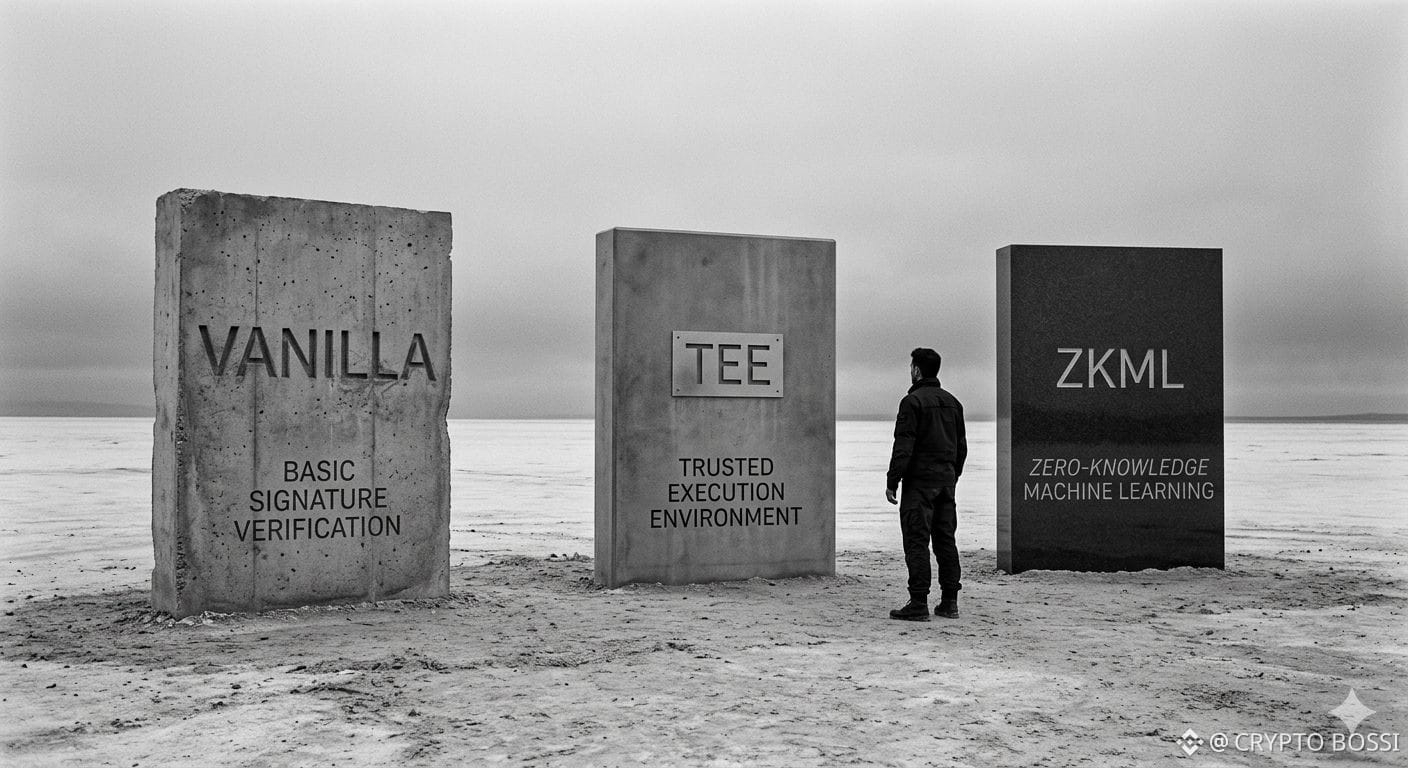
i keep thinking Vanilla ist vielleicht das ehrlichste Wort in OpenGradient.
was witzig ist, weil es fast beleidigend klingt.
wie OpenGradient Vanilla Signaturen. Basis-Signaturprüfung. dieser Satz hat gar keinen Glamour. keine TEE-Aura. keine ZKML-Ernsthaftigkeit. kein Hardware-basiertes Sicherheits-Gelaber. keine Zero-Knowledge-Purität. nur… okay, hier ist die Signatur, hier ist der signierte Inferenzdatensatz, hier ist, was diese Verifizierungsstufe versprechen will und keinen Zentimeter mehr.
und vielleicht ist das genau der Grund, warum es bei mir immer wieder hängen bleibt.
weil die meisten Verifizierungs-Layer sehr hart versuchen, stärker zu klingen, als sie sind. sicherer, als sie sind. bestimmter, als sie sind. sie verstecken den Rand. polieren alles glatt. machen jede Ausführungszusage wie dieselbe ausgemachte, erwachsene Sache klingen.
OpenGradient macht in seinem Drei-Stufen-Verifikationsspektrum etwas Interessanteres.
Vanilla;
TEE.
ZKML.
und der seltsame Teil ist: Ich lese OpenGradient Vanilla nicht mehr als das schwache. nicht wirklich. ich lese es als die Stufe, die kaum so tut, als wäre sie es. Basis-Signaturprüfung ist in dieser Hinsicht fast schon unhöflich. sie gibt nicht vor, korrekte Ausführung bewiesen zu haben. sie gibt nicht vor, dass Trusted Execution Environments beteiligt waren. sie gibt nicht vor, dass Zero-Knowledge-Beweise die ganze Last getragen haben. sie sagt dir einfach, was für eine Art Ausführungsgarantie es gibt, und bleibt dabei.
„die schwächste Verifizierungsstufe könnte die wenigstens unehrliche sein.“
ja. dieser Satz geht mir nicht aus dem Kopf.
weil, sobald man Vanilla neben TEE und ZKML stellt, fängt das ganze Verifikationsspektrum an, weniger wie eine Leiter zu lesen und mehr wie eine Reihe unterschiedlicher Ehrlichkeitsgrade darüber, was die OpenGradient-Verifikationsschicht tatsächlich garantieren kann. und sobald man das so liest, hört sich das Auswählen einer Verifizierungsstufe nicht mehr an wie „mehr Sicherheit ist besser“, sondern eher wie… welche Art von Ungewissheit bist du tatsächlich bereit, laut zuzugeben.
und das sitzt ehrlich gesagt ein bisschen komisch.
weil manchmal ist die ernsthafte Verifizierungsstufe nicht die, die am meisten verspricht.
manchmal ist es die, die sich weigert, kryptografische Gewissheit vorzutäuschen.
i keep thinking Vanilla ist vielleicht das ehrlichste Wort in OpenGradient.
was witzig ist, weil es fast beleidigend klingt.
wie OpenGradient Vanilla Signaturen. Basis-Signaturprüfung. dieser Satz hat gar keinen Glamour. keine TEE-Aura. keine ZKML-Ernsthaftigkeit. kein Hardware-basiertes Sicherheits-Gelaber. keine Zero-Knowledge-Purität. nur… okay, hier ist die Signatur, hier ist der signierte Inferenzdatensatz, hier ist, was diese Verifizierungsstufe versprechen will und keinen Zentimeter mehr.
und vielleicht ist das genau der Grund, warum es bei mir immer wieder hängen bleibt.
weil die meisten Verifizierungs-Layer sehr hart versuchen, stärker zu klingen, als sie sind. sicherer, als sie sind. bestimmter, als sie sind. sie verstecken den Rand. polieren alles glatt. machen jede Ausführungszusage wie dieselbe ausgemachte, erwachsene Sache klingen.
OpenGradient macht in seinem Drei-Stufen-Verifikationsspektrum etwas Interessanteres.
Vanilla;
TEE.
ZKML.
und der seltsame Teil ist: Ich lese OpenGradient Vanilla nicht mehr als das schwache. nicht wirklich. ich lese es als die Stufe, die kaum so tut, als wäre sie es. Basis-Signaturprüfung ist in dieser Hinsicht fast schon unhöflich. sie gibt nicht vor, korrekte Ausführung bewiesen zu haben. sie gibt nicht vor, dass Trusted Execution Environments beteiligt waren. sie gibt nicht vor, dass Zero-Knowledge-Beweise die ganze Last getragen haben. sie sagt dir einfach, was für eine Art Ausführungsgarantie es gibt, und bleibt dabei.
„die schwächste Verifizierungsstufe könnte die wenigstens unehrliche sein.“
ja. dieser Satz geht mir nicht aus dem Kopf.
weil, sobald man Vanilla neben TEE und ZKML stellt, fängt das ganze Verifikationsspektrum an, weniger wie eine Leiter zu lesen und mehr wie eine Reihe unterschiedlicher Ehrlichkeitsgrade darüber, was die OpenGradient-Verifikationsschicht tatsächlich garantieren kann. und sobald man das so liest, hört sich das Auswählen einer Verifizierungsstufe nicht mehr an wie „mehr Sicherheit ist besser“, sondern eher wie… welche Art von Ungewissheit bist du tatsächlich bereit, laut zuzugeben.
und das sitzt ehrlich gesagt ein bisschen komisch.
weil manchmal ist die ernsthafte Verifizierungsstufe nicht die, die am meisten verspricht.
manchmal ist es die, die sich weigert, kryptografische Gewissheit vorzutäuschen.