

#opg $OPG Die Schnittstelle zwischen Künstlicher Intelligenz und Blockchain-Technologie entwickelt sich rasant. An vorderster Front dieser Entwicklung steht OpenGradient (OPG), ein neuartiges, dezentralisiertes KI-Compute-Infrastruktur-Netzwerk, das auf der Base Layer-2-Blockchain aufgebaut ist. Nach der lang erwarteten Notierung bei Binance zieht OpenGradient große Aufmerksamkeit auf sich, indem es eines der größten modernen Probleme der KI adressiert: den Mangel an Ausführungstransparenz.
Hier ist ein ausführlicher Einblick in das, was OpenGradient ist, wie seine einzigartige Architektur Web2-schnelle KI auf einem Web3-Backbone ermöglicht, und welche Rolle der OPG-Token spielt.
Das Kernproblem: Die KI „Black Box“
Wenn ein zentralisierter KI-Agent ein Anlageportfolio verwaltet, einen Smart-Contract-Kredit genehmigt oder automatisch Online-Inhalte moderiert, müssen Nutzer vollständig auf Vertrauen setzen. Es gibt keine unabhängige Möglichkeit zu prüfen, welches Modell genau gelaufen ist, welcher Prompt ihm gegeben wurde oder ob die finale Ausgabe vom Anbieter stillschweigend manipuliert oder herabgestuft wurde, um Kosten zu sparen.
Für hochkritische dezentrale Anwendungen (dApps) stellt diese strukturelle „Black Box“ ein massives Sicherheitsrisiko dar. OpenGradient springt ein, indem es ein permissionless Netzwerk bereitstellt, in dem KI-Workloads auf spezialisierten Knoten ausgeführt werden – wodurch jede einzelne Ausführung kryptografisch nachweisbar verifiziert werden kann.
Hybrid AI Compute Architecture (HACA) von OpenGradient
Standard-Blockchains können intensive KI-Modell-Workloads nicht bewältigen, weil ihr herkömmliches Konsensdesign erfordert, dass jeder einzelne Validator jede Transaktion erneut ausführt. Um diese Einschränkung zu umgehen, nutzt OpenGradient eine Hybrid AI Compute Architecture (HACA), die die Modellausführung von der Beweisprüfung entkoppelt.
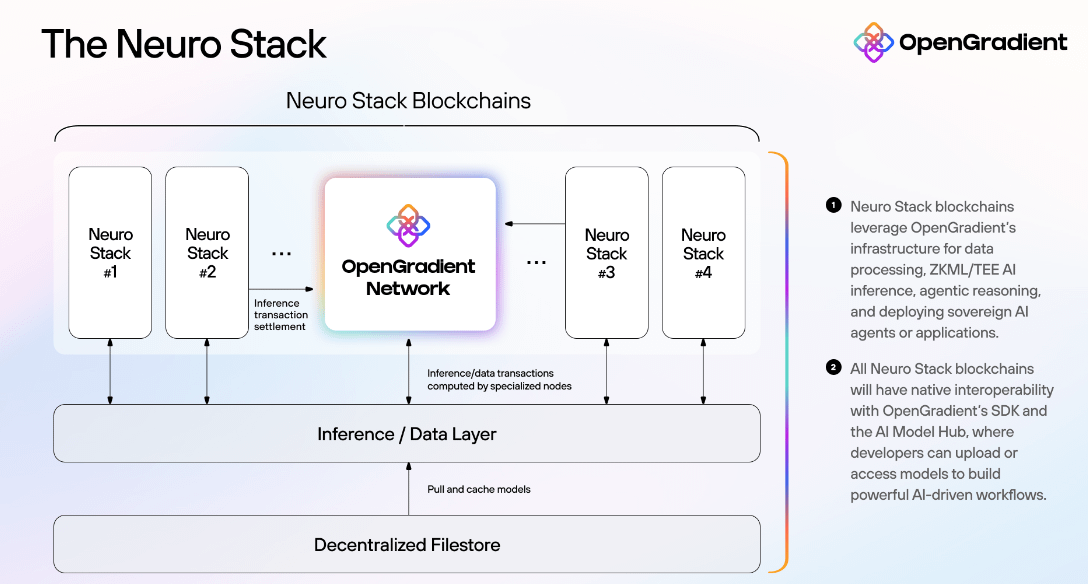
Wie in der technischen, strukturellen Blaupause oben zu sehen ist, zerlegt das Netzwerk den Betrieb in spezialisierte Ebenen und unterschiedliche Knotentypen:
Inferenzknoten: Leistungsstarke, zustandslose GPU-Worker, die ausschließlich dafür da sind, KI-Anfragen auszuführen. Dazu gehören lokale Inferenzknoten, die Open-Source-Modelle direkt ausführen, sowie Proxy-Knoten, die komplexe Prompts sicher an Closed-Source-Anbieter (z. B. OpenAI) weiterleiten – mithilfe manipulationssicherer Hardware-Enclaves.
Vollknoten & Datenschichten: Diese Netzwerkteilnehmer übernehmen die Blockvalidierung, das Transaktions-Scheduling und die historische Speicherung. Sie verifizieren Ausführungsdaten asynchron, ohne die aktive Generierungspipeline zu verstopfen.
Web2-Geschwindigkeiten mit Web3-Sicherheit
Damit es sich für den Alltag praktisch nutzen lässt, setzt HACA auf asynchrone Abwicklung. Wenn ein dApp eine KI-Generierung anfordert, trifft die Anfrage auf einen Inferenzknoten und liefert sofort eine Antwort zurück – bei vergleichbaren Latenzen wie Web2.
Der kryptografische Nachweis dieser Ausführung wird anschließend erstellt und an die Blockchain übermittelt. Vollknoten validieren den Beweis in den darauffolgenden Konsensrunden. Das bedeutet: Smart Contracts und Nutzer müssen nicht auf Blockbestätigungen warten, um eine KI-Antwort zu erhalten – bei gleichzeitig vollständiger, revisionssicherer On-Chain-Nachvollziehbarkeit.
Drei Ebenen der kryptografischen Verifikation
Je nachdem, wie kritisch die KI-Aufgabe ist, können Entwickler im Netzwerk aus drei unterschiedlichen Sicherheitsprofilen wählen, um zwischen Geschwindigkeit und rechnerischen Kosten zu optimieren:
Trusted Execution Environments (TEEs): Hardwarebasierte, sichere Enclaves belegen, dass unveränderter Code ausgeführt wurde. Diese Methode verursacht eine minimale Performance-Verzögerung und bewältigt Standard-Workloads für den täglichen Betrieb effizient.
Zero-Knowledge Machine Learning (ZKML): Für absolute kryptografische Sicherheit bei wertvollen finanziellen Aktionen erzeugt ZKML mathematische Beweise, die verifizieren, dass ein bestimmter Datensatz durch ein bestimmtes Modell gelaufen ist. Das liefert das höchste Vertrauensniveau, erfordert jedoch mehr Rechenleistung.
Einfache Signaturprüfung (Vanilla Signature Verification): Eine leichte Option, die eine aufwendige kryptografische Generierung umgeht und ausschließlich für risikoarme, nicht-kritische Workloads reserviert ist.
Die OPG Tokenomics
Der OPG-Token dient als wirtschaftlicher Treibstoff und als Governance-Grundlage für das gesamte dezentrale Netzwerk.
Aufschlüsselung der Token-Zuteilung
OPG arbeitet mit einem strikt festgelegten maximalen Gesamtangebot von 1.000.000.000 (1 Milliarde) Tokens, die auf dem Base-Netzwerk bereitgestellt werden – ohne Inflation durch zusätzliches Minting.
ZuteilungsbereichProzentualer AnteilDetails & NutzenÖkosystem & Node-Rewards40%Begeistert GPU-Datenanbieter, Validatoren und Inferenzknoten-Hosts.Core Contributors30%Für die grundlegende Entwicklung und die Engineering-Teams.Investoren & Berater10%An frühe strategische Unterstützer verteilt.Staking Rewards10%Widmet sich der Sicherung der Validierungsschichten des Netzwerks.Liquidität & Öffentlicher Launch6%Vollständig bei Launch freigeschaltet, um anfängliche Marktpaarungen zu ermöglichen.Airdrop4%Direkt an die frühe Web3-Community verteilt, die sich früh anschloss.
Trading OPG auf Binance
Nach seiner offiziellen Listung auf Binance wurde OPG mit dem Seed Tag versehen – dies weist darauf hin, dass es sich um ein besonders innovatives Projekt handelt, mit höherer Volatilität und Risikoprofilen als bei etablierten (Legacy-)Tokens. OPG wird direkt gegen USDT auf beiden Märkten – Binance Spot und Binance Futures – gehandelt und unterstützt eine hochvolumige Liquidität für Ökosystem-Teilnehmer, die Gas- und Inferenzgebühren beschaffen müssen.
Risikohinweis: Da OpenGradient eine Infrastruktur-Ebene an der Spitze von Web3 AI abbildet, werden Trader ermutigt, vor dem Eingehen schwerer Asset-Positionierungen eine gründliche Fundamentalanalyse durchzuführen und Kennzahlen zur Knoten-Erweiterung zu beobachten.