
#Humanity协议私钥被盗3600万美元
Ein Projekt, das speziell "beweist, dass du ein echter Mensch bist", wurde von den niedrigsten menschlichen Fehlern umgehauen – das ist wahrscheinlich das ironischste Skript in der Krypto-Szene dieses Jahr.
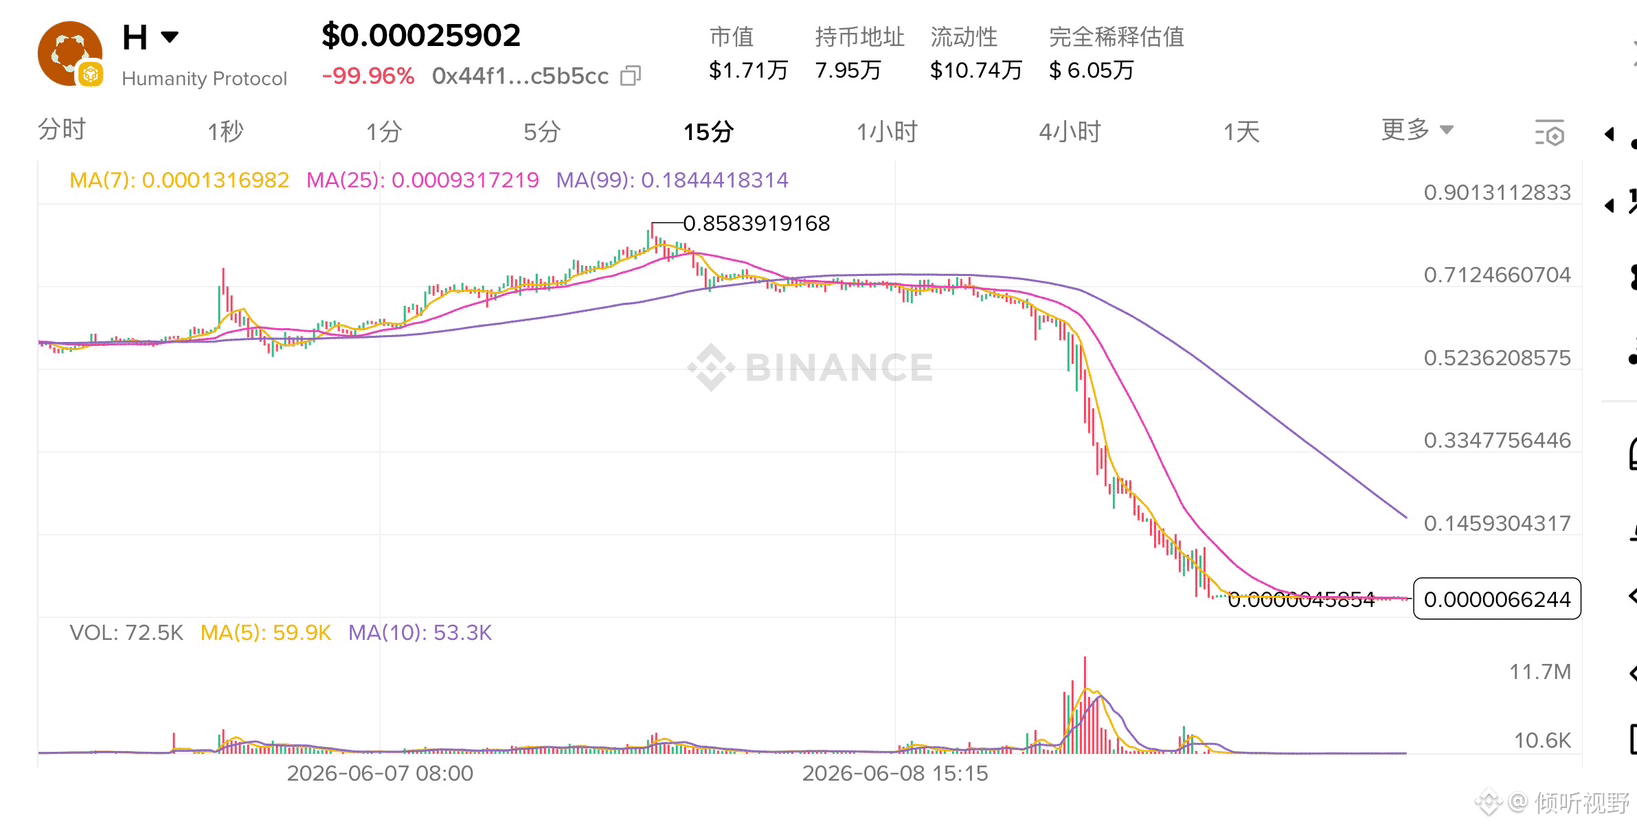
Das Humanity Protocol wurde letzte Nacht Ziel eines Koordinationsangriffs, wobei auf den ETH- und BSC-Blockchains zusammen über 36 Millionen Dollar gestohlen wurden. Der Token $H fiel über Nacht um 90%, von 0,67 Dollar direkt auf 0,05. Die Angriffsstrategie war kein ausgeklügelter Vertragsfehler, sondern das Team hatte mehrere private Schlüssel für das Multisig-Wallet auf demselben Mitarbeiter-Laptop gesichert. Nachdem die Angreifer in diesen Computer eindrangen, übernahmen sie sofort die Verwaltungsberechtigungen des Brückenvertrags, aktualisierten ihn zu einem bösartigen Vertrag und plünderten die Vermögenswerte, während sie gleichzeitig auf BSC 100 Millionen H-Token emittierten.
Noch spannender ist das Drama außerhalb der Börse. ZachXBT sprang sofort auf und rief "Selbstinszenierung des Ausstiegsbetrugs", und stellte Fragen, warum das Team Wochen zuvor verzweifelt den Preis hochtrieb und die Veröffentlichung des Market-Maker-Vertrags forderte. Obwohl er später, nachdem er den Geldwäschepfad auf der Blockchain angesehen hatte, umschwenkte und sagte: "Die Beweise deuten auf einen echten Angriff hin", hatte die Community bereits herausgefunden, dass zentrale Mitglieder des Teams ein neues Projekt namens "Everything" vorantreiben und bereits Finanzierung erhalten hatten. Auf der einen Seite ein Loch von 36 Millionen, auf der anderen Seite die Finanzierungsnachrichten für das neue Projekt – du weißt, was ich meine, du verstehst, was ich meine.
Der größte Feind der DeFi-Sicherheit im Jahr 2026 sind längst nicht mehr Codefehler, sondern der Mensch. In der ersten Jahreshälfte überstiegen die durch den Verlust von privaten Schlüsseln entstandenen Schäden bereits 885 Millionen Dollar, im April verloren Drift und Kelp DAO jeweils 285 Millionen und 292 Millionen aufgrund von Schlüsselmanagementfehlern. Smart Contracts können auditiert werden, aber die Faulheit der Menschen kann nicht auditiert werden. Deine Vermögenssicherheit hängt letztendlich davon ab, ob der "echte Mensch" gegenüber von dir zuverlässig ist.
#HumanityProtocol #H代币被盗逾2000万美元 #Humanity遭$2000万黑客攻击暂停桥接和流动池
Ein Projekt, das speziell "beweist, dass du ein echter Mensch bist", wurde von den niedrigsten menschlichen Fehlern umgehauen – das ist wahrscheinlich das ironischste Skript in der Krypto-Szene dieses Jahr.
Das Humanity Protocol wurde letzte Nacht Ziel eines Koordinationsangriffs, wobei auf den ETH- und BSC-Blockchains zusammen über 36 Millionen Dollar gestohlen wurden. Der Token $H fiel über Nacht um 90%, von 0,67 Dollar direkt auf 0,05. Die Angriffsstrategie war kein ausgeklügelter Vertragsfehler, sondern das Team hatte mehrere private Schlüssel für das Multisig-Wallet auf demselben Mitarbeiter-Laptop gesichert. Nachdem die Angreifer in diesen Computer eindrangen, übernahmen sie sofort die Verwaltungsberechtigungen des Brückenvertrags, aktualisierten ihn zu einem bösartigen Vertrag und plünderten die Vermögenswerte, während sie gleichzeitig auf BSC 100 Millionen H-Token emittierten.
Noch spannender ist das Drama außerhalb der Börse. ZachXBT sprang sofort auf und rief "Selbstinszenierung des Ausstiegsbetrugs", und stellte Fragen, warum das Team Wochen zuvor verzweifelt den Preis hochtrieb und die Veröffentlichung des Market-Maker-Vertrags forderte. Obwohl er später, nachdem er den Geldwäschepfad auf der Blockchain angesehen hatte, umschwenkte und sagte: "Die Beweise deuten auf einen echten Angriff hin", hatte die Community bereits herausgefunden, dass zentrale Mitglieder des Teams ein neues Projekt namens "Everything" vorantreiben und bereits Finanzierung erhalten hatten. Auf der einen Seite ein Loch von 36 Millionen, auf der anderen Seite die Finanzierungsnachrichten für das neue Projekt – du weißt, was ich meine, du verstehst, was ich meine.
Der größte Feind der DeFi-Sicherheit im Jahr 2026 sind längst nicht mehr Codefehler, sondern der Mensch. In der ersten Jahreshälfte überstiegen die durch den Verlust von privaten Schlüsseln entstandenen Schäden bereits 885 Millionen Dollar, im April verloren Drift und Kelp DAO jeweils 285 Millionen und 292 Millionen aufgrund von Schlüsselmanagementfehlern. Smart Contracts können auditiert werden, aber die Faulheit der Menschen kann nicht auditiert werden. Deine Vermögenssicherheit hängt letztendlich davon ab, ob der "echte Mensch" gegenüber von dir zuverlässig ist.
#HumanityProtocol #H代币被盗逾2000万美元 #Humanity遭$2000万黑客攻击暂停桥接和流动池