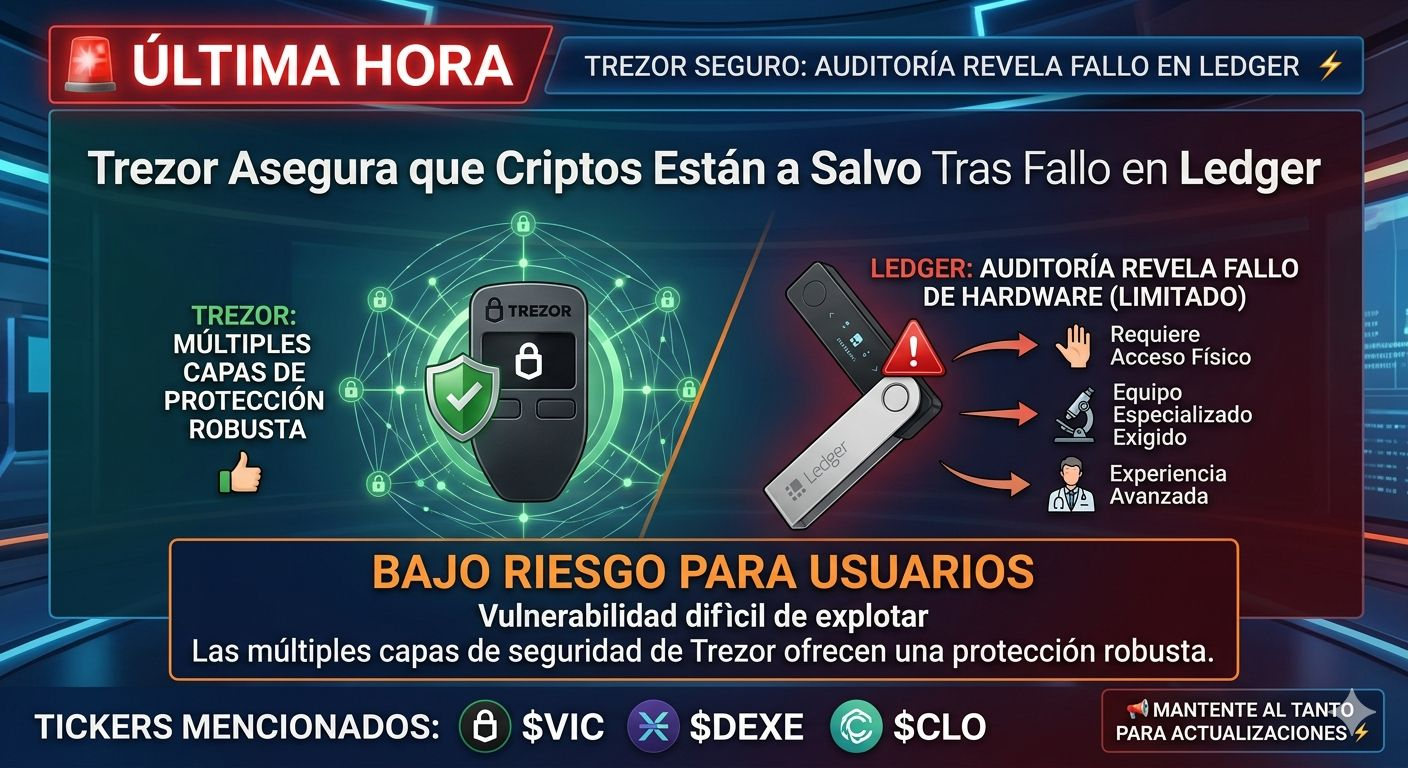
🔐 Diese Nachricht behandelt ein wichtiges Thema im Bereich der Sicherheit von Krypto-Wallets:
Wenn eine Prüfung (Audit) eine Hardware-Schwachstelle findet, muss als Erstes bewertet werden:
* Erfordert sie physischen Zugriff auf das Gerät?
* Benötigt sie spezialisierte Tools?
* Kann sie remote ausgenutzt werden?
Laut deiner Zusammenfassung würde der Fehler:
* ⚠️ physischen Zugriff auf das Gerät erfordern.
* ⚠️ fortgeschrittene technische Kenntnisse und spezielles Equipment benötigen.
* ✅ kein einfacher Angriff für einen gewöhnlichen Kriminellen sein.
Daher gilt das Risiko für die meisten Nutzer in der Regel als gering.
🛡️ Gute Praktiken für jede Hardware Wallet
Egal ob Trezor oder Ledger:
* Teile niemals deine Wiederherstellungs-Formel (Seed Phrase).
* Bewahre die Seed offline an einem sicheren Ort auf.
* Kaufe Geräte ausschließlich über offizielle Kanäle.
* Halte die Firmware auf dem neuesten Stand.
* Verwende eine PIN und, falls verfügbar, eine zusätzliche Passphrase.
🧠 Das Wesentliche
Hardware-Schwachstellen bedeuten nicht automatisch, dass die Gelder unmittelbar in Gefahr sind. Oft entdecken Forschende Fehler, die unter realen Bedingungen nur schwer auszunutzen sind.
Wenn eine Prüfung (Audit) eine Hardware-Schwachstelle findet, muss als Erstes bewertet werden:
* Erfordert sie physischen Zugriff auf das Gerät?
* Benötigt sie spezialisierte Tools?
* Kann sie remote ausgenutzt werden?
Laut deiner Zusammenfassung würde der Fehler:
* ⚠️ physischen Zugriff auf das Gerät erfordern.
* ⚠️ fortgeschrittene technische Kenntnisse und spezielles Equipment benötigen.
* ✅ kein einfacher Angriff für einen gewöhnlichen Kriminellen sein.
Daher gilt das Risiko für die meisten Nutzer in der Regel als gering.
🛡️ Gute Praktiken für jede Hardware Wallet
Egal ob Trezor oder Ledger:
* Teile niemals deine Wiederherstellungs-Formel (Seed Phrase).
* Bewahre die Seed offline an einem sicheren Ort auf.
* Kaufe Geräte ausschließlich über offizielle Kanäle.
* Halte die Firmware auf dem neuesten Stand.
* Verwende eine PIN und, falls verfügbar, eine zusätzliche Passphrase.
🧠 Das Wesentliche
Hardware-Schwachstellen bedeuten nicht automatisch, dass die Gelder unmittelbar in Gefahr sind. Oft entdecken Forschende Fehler, die unter realen Bedingungen nur schwer auszunutzen sind.