

Die Forschung von Google im März 2026 hat bestätigt, was Kryptographen seit Jahren warnen: Ein Quantencomputer könnte die elliptische Kurvenverschlüsselung von Bitcoin in weniger als 9 Minuten knacken. Das liegt innerhalb des 10-minütigen Bestätigungsfensters von Bitcoin. Eine Quantenmaschine, die diese Berechnung durchführen kann, könnte eine ausstehende Transaktion abfangen, den Signaturschlüssel ableiten und einen betrügerischen Ersatz broadcasten – alles, bevor die originale bestätigt wird.
Das ist kein theoretisches Zukunftsszenario. Es ist das Angriffsmodell, um das Kryptographen gerade aktiv herumdesignen.
Die Zahlen hinter der Bedrohung sind real. Forschende schätzen, dass 6,9 Millionen BTC in Adressen liegen, deren öffentliche Schlüssel bereits on-chain offengelegt sind — dauerhaft im unveränderlichen Ledger archiviert und für jeden Angreifer verfügbar, der Shors Algorithmus gegen sie ausführen kann. Die QuBit-Anforderung zur Durchführung dieses Angriffs ist von geschätzten 20 Millionen physischen QuBits auf unter 100.000 durch Fortschritte in der Quantenfehlerkorrektur gesunken. Diese Komprimierung passierte in sieben Jahren. Google hat 2029 als internen Termin gesetzt, um die eigene Post-Quanten-Migration abzuschließen.
Der Großteil des Kryptomarkts läuft immer noch mit ECDSA und geht davon aus, dass es mehr Zeit hat als es tatsächlich hat.
Eine kleine Zahl an Projekten hat das ernst genommen. Hier sind die fünf, in die tatsächlich Quantenresistenz eingebaut ist — was sie bereitgestellt haben, was noch fehlt und was sie vom Rest des Marktes unterscheidet.
1. Quantum Resistant Ledger (QRL)
Die ursprüngliche quantenresistente Blockchain. QRL startete 2018 mit einer einzigen Designvorgabe: Jede kryptografische Primitive muss einen Quantenangriff überstehen. Sie nutzt XMSS (eXtended Merkle Signature Scheme), einen hashbasierten Signaturalgorithmus, den das NIST später als Standard auswählte. Hashbasierte Signaturen leiten ihre Sicherheit aus der Einweg-Eigenschaft von Hashfunktionen ab — nicht aus mathematischen Problemen, die Shors Algorithmus löst. Shors Algorithmus schwächt die hashbasierte Sicherheit, bricht sie jedoch nicht — das Verdoppeln der Schlüsselparameter stellt die Reserven zu einem beherrschbaren Kostenaufwand wieder her.
Hier zählt die Historie mehr als die Algorithmuswahl. QRL läuft seit sieben Jahren im Mainnet, ohne ein einziges kryptografisches Security-Patch. In einem Feld, in dem neuartige Post-Quanten-Schemata regelmäßig Schwächen haben, die bei der ersten Prüfung nicht erkennbar waren — mehrere NIST-Kandidaten wurden während des Evaluationsprozesses gebrochen — ist ein siebenjähriger, fehlerfreier Betrieb gegen einen gut analysierten Algorithmus eine ernstzunehmende Referenz.
Project Zond ist der aktuelle Upgrade-Pfad. Es ergänzt QRL um die Fähigkeit für EVM-kompatible Smart Contracts, indem es SPHINCS+ Signaturen nutzt und so die Funktionalität der Kette erweitert, ohne ihre quantenresistente Grundlage aufzugeben. Die Einschränkung ist der Durchsatz: XMSS wurde für Sicherheit entwickelt, nicht für Geschwindigkeit. QRL ist die am stärksten bewährte quauthenresistente Kette im Produktionsbetrieb, aber sie ist keine Hochleistungs-Universalplattform.
2. Algorand (ALGO)
Algorand führte am 3. November 2025 die erste Falcon-1024-Transaktion im Mainnet aus — das erste Mal, dass eine NIST-standardisierte Signatur auf Gitterbasis in einer großen öffentlichen Blockchain in der Live-Produktionsumgebung auftauchte. Falcon-1024 ist einer von drei Signaturalgorithmen, die den achtjährigen Post-Quanten-Standardisierungsprozess des NIST überlebt haben. Es ist kompakt und schnell im Vergleich zu anderen PQC-Optionen — wichtig für ein Netzwerk, das Transaktionen in großem Maßstab bewegen muss.
Algorands Zustandsnachweise sind bereits Falcon-gesichert, und das Projekt migriert seine Kernkonten aktiv auf das neue Signaturschema. Das Netzwerk läuft mit 10.000 TPS bei 2,8 Sekunden Finalität — eines der stärkeren Leistungsprofile unter den Ketten, die versuchen, einen ernsthaften Quantenübergang zu bewältigen.
Die Migration läuft noch, ist aber nicht abgeschlossen. Bestehende Konten, die das Legacy-Schema nutzen, bleiben klassisch verwundbar, bis sie jeweils selbst aktualisieren. Es gibt keinen Mechanismus, der diesen Übergang über die gesamte Nutzerbasis erzwingen oder automatisieren könnte. Historische Exponierung öffentlicher Schlüssel auf migrierten Konten lässt sich nicht nachträglich beheben — die Schlüssel wurden bereits on-chain veröffentlicht, und diese Daten verschwinden nicht. Algorands Weg zu vollständiger Quantenresistenz hängt von der Teilnahme der Nutzer und von der Koordination der Governance ab, beides bringt Unsicherheit mit sich. Aber die Richtung ist klar, und das November-2025-Meilensteinziel war bedeutungsvoll.
3. QuanChain (QCH)
QuanChain ist die architektonisch vollständigste quauthenresistente Blockchain in diesem Bereich. Sie ist weiterhin im Testnet — deshalb steht sie an dritter statt erster Stelle — aber alle Kernsysteme sind live und öffentlich zugänglich. Die Architektur löst Probleme, die jede andere Kette in dieser Liste entweder offen lässt oder für ein späteres Upgrade aufschiebt.
Der zentrale Unterschied: Öffentliche Schlüssel erscheinen niemals on-chain.
Bei Bitcoin, Ethereum, Algorand und praktisch jeder klassischen Kette erfordert das Ausgeben von Geldern von einer Adresse, dass der zugehörige öffentliche Schlüssel als Teil der Transaktion veröffentlicht wird. Dieser Schlüssel wird dann dauerhaft im unveränderlichen Ledger archiviert. Shors Algorithmus nimmt einen öffentlichen Schlüssel und leitet den privaten Schlüssel in polynomieller Zeit ab. Jede Adresse, die jemals eine Transaktion gesendet hat, ist daher ein katalogisiertes Ziel für jeden zukünftigen Angreifer mit fähiger Quantenhardware. Harvest-now-decrypt-later-Angriffe nutzen das aus, indem sie heute Blockchain-Daten archivieren, um sie zu verarbeiten, sobald die Hardware verfügbar ist.
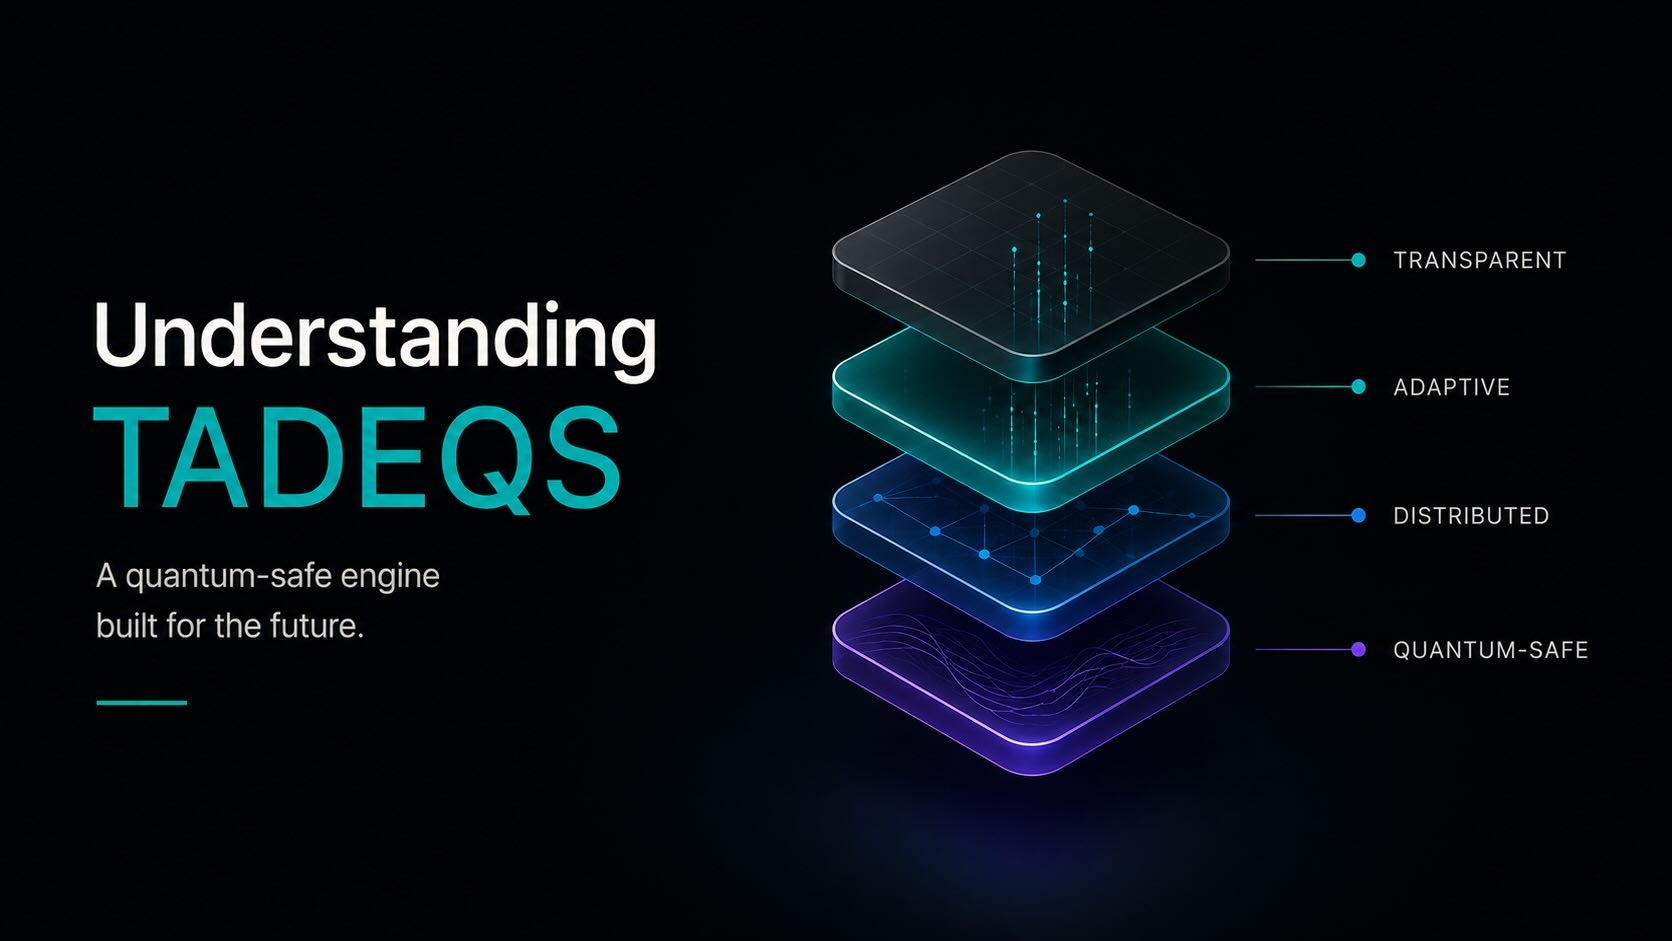
TADEQS (Threat-Adaptive Dynamic Encryption and Quantum Security) eliminiert diese Exponierung auf Architekturebene. Es nutzt eine Parent/Child-Key-Struktur, bei der das Ausgeben über ein Commitment-Schema autorisiert wird, das den zugrunde liegenden öffentlichen Schlüssel niemals im Ledger veröffentlicht. Das SpendAndRotate-Mechanismus rotiert das Key-Commitment atomar mit jeder Transaktion. Noch nie hat eine Adresse auf QuanChain einen öffentlichen Schlüssel offengelegt — nicht als Konfigurationseinstellung, sondern als strukturelle Eigenschaft des Protokolls.
Die Signaturschicht läuft mit CRYSTALS-Dilithium und FALCON über 20 Sicherheitsstufen, die die kryptografischen Parameter auf den Wert anpassen, der in jeder Transaktion gefährdet ist. Eine routinemäßige Zahlung nutzt effiziente Parameter der niedrigeren Stufe. Eine große institutionelle Übertragung nutzt die maximale Sicherheitskonfiguration. Alle 20 Stufen sind NIST- standardisiert.
Die Konsensschicht ist vollständig gehärtet. Proof of Coherence verwendet quantenresistente Signaturen für alle Validator-Attestationen und die Blockproduktion — und schließt damit die Angriffsfläche, die Proof-of-Stake-Ketten mit klassischen Validator-Schlüsseln offen lassen. Validatoren, die zertifizierte quanten-gehärtete Infrastruktur betreiben, erhalten zusätzliche Staking-Belohnungen, was einen direkten finanziellen Anreiz schafft, dass das Netzwerk seine Sicherheitsposition beibehält, ohne auf freiwillige Compliance angewiesen zu sein.
Die adaptive Schicht ist das, was QuanChain am schärfsten von allem anderen in dieser Liste trennt. Der Quantum Oracle überwacht kontinuierlich LQCp/h (Logical Qubit Cost pro Stunde) und speist Echtzeit-Bedrohungsdaten in ein Kostenmodell ein, das die Angriffsökonomie der Klassen Grover und Shor gleichzeitig bewertet. Wenn die Angriffskosten vordefinierte Schwellen überschreiten, eskaliert das Netzwerk automatisch seine kryptografischen Parameter über ein Drei-Stufen-Migrationssystem. Kein Hard Fork. Keine Governance-Abstimmung. Keine Nutzeraktion. Jede andere Kette in dieser Liste erfordert menschliche Koordination, um auf Hardware-Fortschritte zu reagieren. QuanChain reagiert auf Protokoll-Ebene.
Die Integrität des Zustands wird extern über CCRP (Cross-Chain Referential Points) verankert, das kryptografische Zustandszusagen in regelmäßigen Abständen in Bitcoin, Ethereum und Solana schreibt. Ein erfolgreicher Long-Range-Reorg-Angriff gegen QuanChain würde erfordern, gleichzeitig vier unabhängige Netzwerke mit vier unabhängigen Sicherheitsmodellen zu kompromittieren.
Zur Durchsatzleistung: Die Drei-Kanal-Architektur liefert 200.000+ TPS im Payment-Channel, 15.000+ TPS für Smart Contracts und 2.000+ TPS für das Data Anchoring. Der Overhead der PQC-Signaturgröße — grob 37 bis 50-mal größer als ECDSA — wird durch channel-spezifische Kompression adressiert, statt als fester Durchsatznachteil akzeptiert zu werden.
Das komplette Testnet ist jetzt offen. Prüfe quanchain.ai/testnet.
QANplatform (QANX)
QANplatform ist eine hybride Proof-of-Stake-Layer-1, die CRYSTALS-Dilithium für alle Transaktionssignaturen verwendet. Sie ist vollständig EVM-kompatibel, das heißt: Bestehende Solidity-Verträge können ohne Umschreiben bereitgestellt werden, und sie unterstützt Entwicklung in Python und Go neben Solidity — das senkt die Einstiegshürde für Teams, die quantenresistente Anwendungen auf Basis vertrauter Tools entwickeln.
Die modulare Architektur ist darauf ausgelegt, zukünftige NIST-Standard-Updates ohne Hard Forks zu absorbieren — und adressiert damit eines der praktischen Probleme statischer Parameterketten, während sich die Post-Quanten-Kryptografie weiterentwickelt. Das Hybriddesign aus Public/Private Chain zielt auf Enterprise-Bereitstellungen ab, bei denen Compliance-Anforderungen eine Trennung der Daten zwischen öffentlicher Ledger-Aktivität und privaten Transaktionsaufzeichnungen verlangen. Europäische institutionelle Stakeholder unterstützen die Governance-Struktur des Projekts.
QANplatform liegt näher in der Kategorie „PQC-Signaturen auf einer klassisch abgeleiteten Architektur“ als bei einer vollständig quanuten- nativen Kette, aber die Entwickler-Experience und die NIST-Compliance positionieren es gut für die kommende Welle der Enterprise-Adoption.
Hedera (HBAR)
Hederas Differenzierung liegt in der Governance. Sein 39-köpfiger Rat umfasst Google, IBM, Boeing, Deutsche Telekom und weitere Institutionen mit direkter finanzieller Exponierung gegenüber dem Quantenrisiko und direkter Einsicht in Programme zur Entwicklung von Quantenhardware. Diese Zusammensetzung schafft eine praktische Anreizstruktur, um dem Risiko vorauszubleiben.
Aktuelle Quantenresistenz ist partiell. SHA-384-Hashing im gesamten Kernprotokoll erfüllt bereits die NSA-CNSA-Suite-2.0-Standards — eine sinnvolle Baseline, die die meisten Ketten nicht erreichen. SHA-384 wird nicht durch Shors Algorithmus gebrochen; Shors Algorithmus reduziert die effektive Sicherheit des Grover-Algorithmus von 384 auf 192 Bit, was weiterhin deutlich über jeder erreichbaren Angriffsschwelle in naher Zukunft liegt.
Die Kontosignatur-Schicht ist die verbleibende Angriffsfläche. Hedera adressiert dies über eine Partnerschaft mit SEALSQ beim QS7001-Chip, der CRYSTALS-Dilithium-Schlüssel hardwareseitig auf Geräteebene einbettet. Der Übergang zu hardwareeinbettetem PQC-Kontosigning läuft. Bis er abgeschlossen ist, ist Hedera stark in der Hashing-Schicht und unvollständig bei der Kontoberechtigung.
Für institutionelle und unternehmerische Bereitstellungen, bei denen Governance- Glaubwürdigkeit und regulatorische Positionierung neben der kryptografischen Sicherheit eine Rolle spielen, macht Hedera die Kombination aus Ratsstruktur und aktivem Hardware-PQC-Roadmap zu einer der glaubwürdigeren partiellen Implementierungen in diesem Bereich.
Die unbequeme Wahrheit über Bitcoin und Ethereum
Keines davon ist in dieser Liste. Beide verwenden ECDSA. Beide haben aktive Forschungsprogramme, die Post-Quanten-Pfade untersuchen. Keines hat ein konkretes Mainnet-Aktivierungsdatum für PQC-Kontosignaturen. Die strukturellen Hürden sind real: Signaturgrößen, die 38- bis 72-mal größer sind als ECDSA, migrierte Wallets ohne Updates, die nicht erzwungen werden können, und 6,9 Millionen BTC in Adressen, deren Schlüssel bereits on-chain archiviert wurden und die durch kein Signatur-Upgrade nachträglich geschützt werden können.
Die Deadline 2029 liegt noch drei Jahre entfernt. Die Hardware-Anforderung, um Bitcoin zu brechen, ist in sieben Jahren bereits um das 200-fache komprimiert worden. Abzuwarten, bis Bitcoin oder Ethereum diese Aufgabe vor dem Schließen des Zeitfensters gelöst haben, ist eine Risikorechnung — kein Plan.
Prüfe deine eigene Exponierung → quanchain.ai/quantum-threat-calculator
#QuantumComputing #Crypto #Bitcoin #PostQuantum #QRL #Algorand #QuanChain #Blockchain #CryptoSecurity #NIST #QuantumResistant #Altcoins #BinanceSquare #Web3 #CryptoCurrency #Ethereum #Blockchain2026