
Ich wurde um 47.000€ in Krypto betrogen, während ich geschlafen habe. So ist es genau passiert.
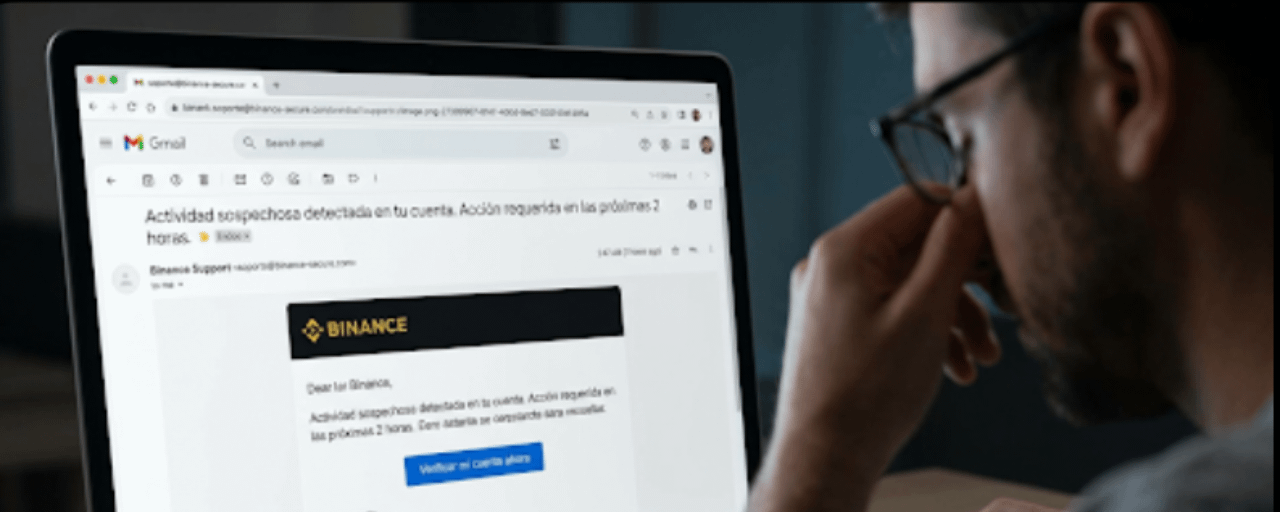
Es ist 2:47 Uhr morgens. Miguel, Trader mit 6 Jahren Erfahrung, erhält eine E-Mail von "support@binance-secure.com".
Betreff: "Verdächtige Aktivität in deinem Account entdeckt. Handlung erforderlich in den nächsten 2 Stunden."
Das Logo ist perfekt. Das Design ist identisch mit dem von Binance. Es gibt einen blauen Button mit der Aufschrift "Jetzt mein Konto verifizieren".
Miguel tradet seit 2018. Er hat Hunderte von Phishing-Versuchen gesehen. Aber es ist 3 Uhr morgens, er hat gerade gesehen, dass der Markt rot ist und die E-Mail enthält seinen echten Namen.
Klicke.
WAS MIGUEL NICHT WUSSTE
Die Domain binance-secure.com wurde 11 Tage zuvor registriert.
Zu diesem Zeitpunkt hat kein Scanner es als gefährlich markiert. SPF und DMARC waren korrekt konfiguriert. Das SSL-Zertifikat war gültig. Die Seite war eine pixel-perfect Kopie des Binance-Portals.
Miguel hat sein Passwort eingegeben. Danach kam sein 2FA-Code.
Aber der echte Angriff bestand nicht darin, ihm das Binance-Konto zu stehlen.
DER VERTRAG, DEN NIEMAND GELESEN HAT
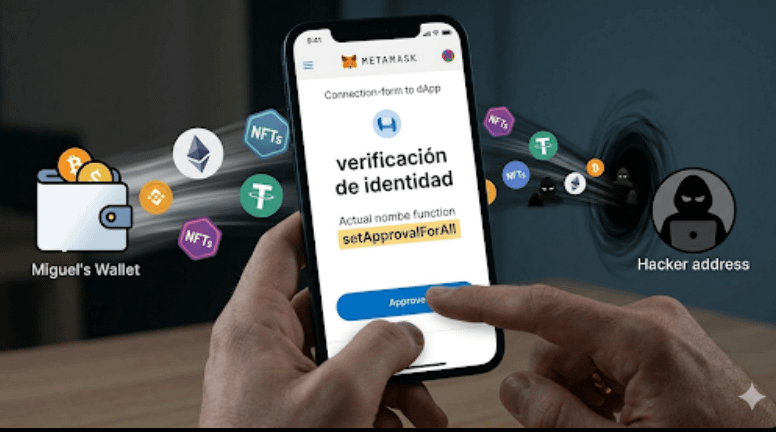
Die Seite forderte dich auf, "deine Wallet zu überprüfen". Es war ein Verbindungsformular von MetaMask.
Beim Verbinden erschien ein Signierungsfenster. Der Text lautete "Identitätsprüfung". Miguel genehmigte.
Was er unterschrieben hat, war ein setApprovalForAll — eine Erlaubnis, ALL seine NFTs und Tokens ohne zusätzliche Bestätigung zu bewegen.
4 Minuten später war seine Wallet leer.
DIE 3 VEKTOREN, DIE IMMER VERWENDET WERDEN
🔴 1. Falsche Domain mit 11 Tagen Lebensdauer. Dein Gehirn erkennt es visuell nicht.
🔴 2. Künstlicher Druck. "2 Stunden zum Handeln" schaltet das kritische Denken aus.
🔴 3. Eine einzige Signatur in MetaMask. Ohne Limit. Ohne Ablaufdatum.
WIE DU DICH SCHÜTZEN KANNST
✅ Überprüfe immer das Alter der Domain, bevor du deine Anmeldedaten eingibst. Weniger als 90 Tage = weg damit.
✅ Der echte Absender ist nicht der schöne Name im Posteingang. Es ist die Domain nach @. support@binance-secure.com ist NICHT Binance.
✅ Bevor du in MetaMask unterschreibst, lies genau, was du autorisierst. setApprovalForAll ohne Limit ist fast immer eine Falle.
DIE REGEL DER HERDE: DRINGLICHKEIT + VISUELLE VERTRAUEN + EINE SIGNATUR = DIEBSTAHL.
Brich einen der drei, und der Angriff schlägt fehl.
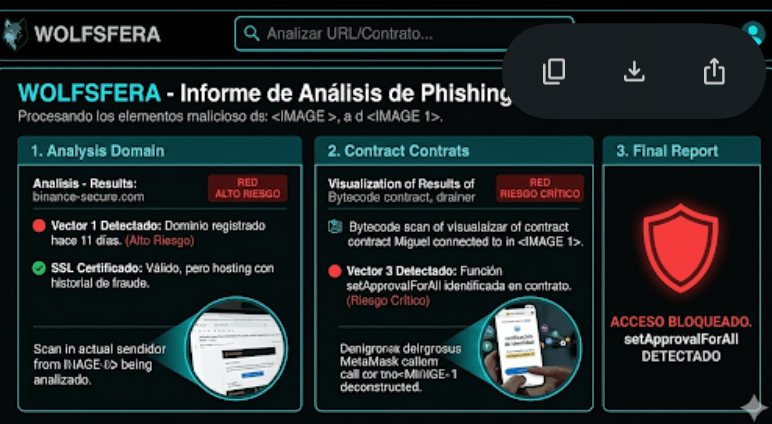
Hast du etwas Verdächtiges? Bei Wolfsfera analysieren wir kostenlos:
🔍 Domains und URLs — wir erkennen, ob es ein Klon ist, wie viele Tage es alt ist, ob das SSL-Zertifikat falsch ist oder ob das Hosting eine Betrugsbilanz hat.
📧 E-Mails — wir analysieren die Domain des Absenders, ob SPF/DMARC konfiguriert ist und ob sie eine bekannte Marke wie Binance, Ledger oder MetaMask imitiert.
📄 Smart Contracts — wir scannen den Bytecode nach gefährlichen Funktionen wie setApprovalForAll, unbegrenztem Mint oder bekannten Drainer-Mustern.
Alles in Sekunden. Keine Registrierung. Keine Kosten.
Schick mir in den Kommentaren oder privat, was du analysieren möchtest, und ich antworte dir mit dem vollständigen Bericht. 🐺
Miguel ist keine echte Person, aber seine Geschichte passiert jeden Tag. An erfahrene Personen.
#WolfsferaSecurity#WolfsferaSentimiento $BTC $XRP $ETH