

GoPlus Sicherheitsdaten zeigen, dass das Web3 unter Beschuss steht
GoPlus Security hat im April 2026 2,3 Millionen Betrugs-Transaktionen gestoppt. Diese Zahl verdient Aufmerksamkeit. Sie wurde aus der Sicherheitslage des Protokolls berechnet, was bedeutet, dass monatlich über 717 Millionen API-Anfragen verarbeitet wurden, über 40 Blockchains hinweg, auf denen Bedrohungen gefunden wurden. Dazu kommen $45,8 Millionen an Einsparungen der Nutzer durch Hacks sowie Schwachstellen, die in über 30 Projekten im Ökosystem entdeckt wurden. Ein Bild beginnt sich ziemlich klar abzuzeichnen. Die Infrastruktur, auf der die Krypto-Wallets basieren, die die meisten Nutzer kennen und auf die sie sich verlassen (denken Sie an MetaMask, Trust Wallet, Uniswap), ist buchstäblich jeden einzelnen Tag unter Beschuss. Die Diskussion dreht sich nicht darum, ob Angriffe auf GoPlus-Produkte stattfinden. Die Frage, was die Häufigkeit dieser Angriffe für die On-Chain-Sicherheit insgesamt im Jahr 2026 bedeutet, bleibt offen.
Was Hunderte Millionen monatlicher API-Calls abfangen
Auch die Volumina sind wichtig. Die GoPlus Intelligence Token Security API liegt 2025 im Schnitt bei 717 Millionen Calls pro Monat über ihre Endpunkte hinweg. Im Februar 2025 erreichte sie ein Hoch knapp unter 1 Milliarde Calls. Dieses Netzwerk fügte im März 2026 eine AI Agent Security API in den Stack hinzu. Das ist eine neue Kategorie von Bedrohungen, die allein in diesem Jahr in die Gesamtsumme einfließt. Jede API ist darauf ausgelegt, auf zig Millionen Calls zu skalieren. Die Zahl der SecHub-Deployments hatte Ende 2025 die Marke von 70.000 überschritten, mit 36 AVS-Operatoren, die in seinem Validator-Set gestakt waren. Insgesamt wurden 1,1 Millionen ETH über dieses Set erneut gestaked. Das sind die Netzwerke, aus denen die 2,3 Millionen entstehen. Jede blockierte Transaktion wurde auf Muster bösartiger Adressen analysiert und durchlief anschließend Token-Sicherheitsanalyse und Transaktionssimulation, bevor sie blockiert wurde. Das GoPlus Security Token-Modell berechnet sogar eine geringe Gasgebühr in GPS für jede Interaktion mit dem abgesicherten Ökosystem. Jede blockierte Transaktion ist Revenue, die für das Protokoll generiert wird. Tatsächlicher Ertrag bis heute (Oktober 2025): $4,7 Mio. Davon wurden $2,5 Mio. (53%) vom GoPlus App generiert, $1,7 Mio. direkt über das SafeToken Protocol. Fazit: Wenn du die Mathematik aus dem Verhältnis der API-Calls zu tatsächlich blockierten Transaktionen machst, liegt die Interception-Rate bei ungefähr 0,32% aller Anfragen. Das klingt unglaublich niedrig, bis man begreift, dass diese Anfragen in Hunderten von Millionen pro Monat liegen. Das sind Millionen verhinderter Exploits pro Monat. Und dieses Verhältnis wächst weiter.
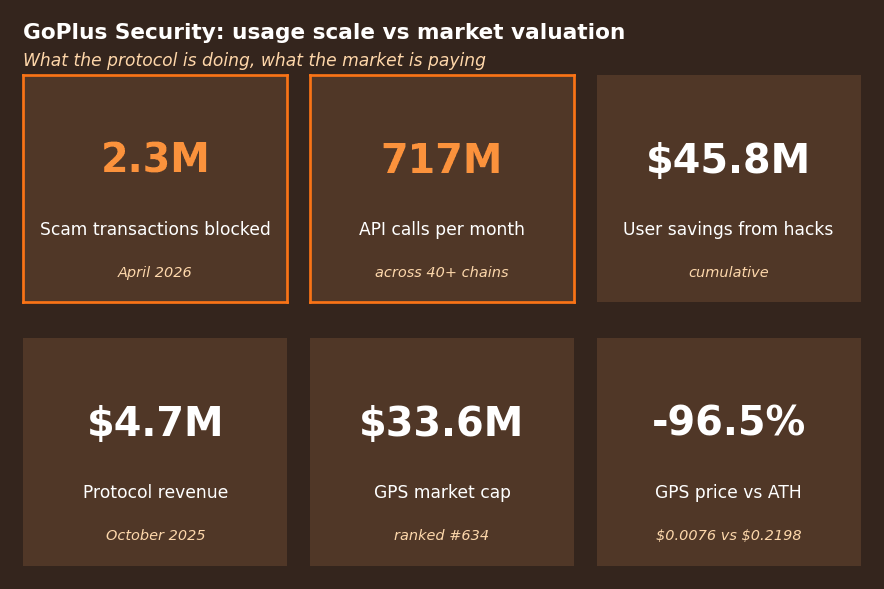 Nutzungsgrad vs. Marktbewertung. Quellen: GoPlus Q1-Reports für Protokoll-Metriken; CoinGecko für GPS-Preis und Marktkapitalisierung.
Honeypots, Rug-Pulls und die heute dominierenden Angriffstypen
Keine dieser 2,3 Millionen wird sich sauber nur in eine Kategorie einordnen lassen. GoPlus’ Schutzmaßnahmen decken alles ab: Honeypot-Contracts, Bugs beim unbegrenzten Minting, Phishing-Angriffe und Rug-Pulls. GoPlus-Integrationen in Protokolle wie Uniswap und SafePal wurden speziell dafür entwickelt, Honeypots und Tokens zu erkennen, die mit absichtlichen Schutzmechanismen gegen das Verkaufen eines Assets programmiert wurden, sobald es gekauft wurde—inklusive unbegrenzter Minting-Schwachstellen, die es jedem ermöglichen, der einen Vertrag kontrolliert, unbegrenzt Tokens zu minten und Liquidität aus einem Pool abzulassen. GoPlus hat im März 2026 eine vierte Detektionskategorie ergänzt, mit SafuSkill Security Marketplace-Launch auf BNB Chain: bösartige KI-Agenten „Skills“. Skills sind Code-Sammlungen, die in autonome Agenten eingesteckt werden können, um ihnen neue Funktionen zu geben. GoPlus fand heraus, dass 21% der beliebten „Skills“ Code mit hohem Risiko enthalten, der schwere Angriffe wie Remote-Netzwerkzugriff ausführen kann. 1 von 5 KI-Agenten-Skill-Modulen über BNB Chain hinweg wies Code-Signaturen auf, die mit Exploitations verbunden sind. Diese Angriffsschiene wird sich deutlich schneller ausbreiten, als viele es sich vorstellen können, sobald Nutzer beginnen, KI-Agenten zu nutzen, um DeFi zu traden und Portfolios zu managen. Ein Beispiel dafür, wie neue Entwicklungsansätze neue Klassen von Schwachstellen schaffen, zeigte sich im April 2026 mit Inkonsistenzen bei Oracle-Preisfeeds, die bei Moonwell gefunden wurden. Das Team vermutete, dass ein böswilliger Akteur mit Claude Opus 4.6 „vibe-codiert“ war. Phishing-Angriffe bleiben die volumenstärkste Kategorie. Das GoPlus-Browserextension-Update mit EIP-7702-Detection, automatischer Hervorhebung von Web3-Contract-Adressen auf X und 1-Klick-Risiko-Checks sollte gegen die Flut von Social-Engineering-Angriffen ankämpfen, die Nutzer dazu umleiteten, bösartige Contracts zu genehmigen. Das sind keine komplexen Angriffe. Es sind Low-Effort-Scam-Versuche, die auf Volumen setzen, um erfolgreich zu sein.
Statische Audits können mit Echtzeit-Bedrohungen nicht mithalten
Audits sind seit Jahren der Industriestandard für die Smart-Contract-Sicherheit. Unternehmen prüfen Code, schreiben Reports, der Vertrag wird deployed. Jüngste Veröffentlichungen deuten darauf hin, dass dieser Prozess vielleicht nicht alles ist, was man sich davon verspricht. Das am 22. April 2026 veröffentlichte AI Auditing Benchmark-Dataset ist ein kuratiertes Dataset mit 22 realen Smart-Contract-Exploits, die öffentlich zwischen Mai 2025 und April 2026 beobachtet wurden. Jeder dieser Exploits ist in Contracts enthalten, die zuvor Audits bestanden hatten, bevor sie ausgenutzt wurden. Eine Echtzeit-Sicherheits-Schicht löst ein grundsätzlich anderes Problem als das eines Pre-Launch-Audits. Audits helfen dabei, Schwachstellen auf Code-Ebene zu erkennen. Behaviour Monitoring zielt darauf ab, anomales Verhalten zu erfassen: Ein Token-Contract, der wochenlang unauffällig lief, ruft plötzlich, dass sein Owner eine versteckte Mint-Funktion aufruft—oder ein Liquiditätspool, dessen Deposits und Withdrawals Verhaltensmuster zeigen, die mit dem Abzweigen von Mitteln („syphoning“) übereinstimmen. GoPlus hat sich dafür entschieden, diese beiden Strategien zusammenzuschichten. Da das AI Auditing Benchmark-Dataset als Testumgebung für die Evaluierung von Detektionssystemen gedacht ist, wird die Live-API für das Screening auf Transaktionsebene reserviert. Ob das zu einem wiederkehrenden Thema wird, wird zeigen, wie Märkte Echtzeit-Sicherheitsinfrastruktur bepreisen. GPS Coin handelt bei $0.007634, 96,5% unter seinem Allzeithoch von $0.2198 im Januar 2025. Seit dem Tiefpunkt des Zyklus im Dezember 2025 hat sich GPS um 73,7% erholt. In der vergangenen Woche ist GPS um 8,9% gestiegen und hat damit den Gewinn des breiteren Marktes von 1,2% übertroffen. Sowohl Nutzung als auch Bewertung erzählen derzeit unterschiedliche Geschichten. $4,7 Mio. Umsatz und eine Post-Money-Bewertung von $76,3 Mio. ergeben ein Umsatz-Multiple von etwa 16x. Für ein Infrastrukturprotokoll, von dem man erwartet, dass es stark wächst, ist das nichts, worüber man sich sofort freuen würde—aber mit 4,29 Milliarden Tokens im Umlauf bei einer maximalen Gesamtmenge von 10 Milliarden gibt es einen gewissen Verwässerungs-Overhang. 166,44 Millionen GPS-Tokens werden am 1. Juni freigegeben, entsprechend 1,7% des gesamten Angebots.
Die Sicherheitskrise, die diese Zahlen hervorgebracht hat
Um $4,0 Mrd. Web3-Sicherheitsverluste für 2025 ins Verhältnis zu setzen: Das ist der Makrotrend hinter GoPlus’ 2,3 Mio. monatlichen Interceptions. GoPlus Protokoll hat die Nachfrage nicht geschaffen. Das aktuelle Ökosystem, das GoPlus zu lösen versucht, ist eines, in dem Betrugsverträge verifiziert und schneller auf Mainnets gepusht werden, als Auditoren Zeilen Code prüfen können. Die Frontend-Integrationspartner und die Middleware-Pipeline von GoPlus zeigen, dass das Ökosystem gemeinsam an kollaborativen Lösungen baut. Durch die Integration in Binance, MetaMask und Trust Wallet erreicht die Lösung bereits Endnutzer in Millionenhöhe. Partnerschaften mit Binance Labs, AltLayer, Footprint Analytics und Phala Network deuten darauf hin, wie Detektionen in breitere Data-Analytics, dezentrale Technologien und TEEs einfließen werden. Die Bithumb-Listung im Februar 2026 öffnete den Einzelhandel für koreanische Märkte und pumpten den Security-Preis zeitweise um 20%. Ob es darüber hinaus noch weiteres Upside gibt, nachdem koreanische Investoren das Projekt kaufen können, bleibt abzuwarten. Ein weiterer Faktor langfristig wird die Expansion in die KI-Agenten-Sicherheit sein. Die Security API wird Projekten „Pay-as-you-go“-Filtering für bösartige Adressen, Token-Sicherheitsratings und Ratings für Rug-Pull-Threats geben. GoPlus stellt keine API-Keys aus, wodurch agentenähnliches Verhalten in Sicherheitsentscheidungen per Design ermöglicht wird. Smart Contracts können automatische Sicherheitsentscheidungen für Transaktionen treffen, ohne dass ein Mensch „in der Schleife“ ist. Das wird wichtig, wenn – wie erwartet – die Zahl der KI-Agenten im Krypto-Ökosystem wächst. Das Wachstum wird sich nicht nur in Prozentwerten bei API-Calls und blockierten Transaktionen zeigen, sondern in Vielfachen der bereits beträchtlichen Wachstumsrate. Ob der GPS-Preis seinen Aufwärtstrend fortsetzt, hängt davon ab, ob der Markt der Protokoll-Performance folgt. RSI liegt bei 60,32 und ist derzeit neutral. CoinGecko stuft die GPS-Tokenstimmung als bärisch ein. CoinCodex führte unabhängig eine quantitative Analyse zur Münze durch und fand, dass 2026 für sie bullisch ist. Bedeutende Adoption auf Nutzerlevel geht weiter: 717 Millionen API-Calls pro Monat, während der Token bärisch bleibt. GoPlus arbeitet, während GPS kämpft.
Die Zahlen gegen Web3s Sicherheitsmodell lesen
Erstens: Das ist kein Versuch, zu beantworten, ob GPS eine gute Investment-These ist. Stattdessen lautet die Frage, was zu tun ist, wenn ein Protokoll beginnt, genug Bedrohungsdaten zu generieren, um die Größe von On-Chain-Kriminalität in nahezu Echtzeit zu quantifizieren. Was passiert, wenn die Krypto-GPS-Infrastruktur effektiv als Web3-Fraud-De-facto-Überwachungssystem agiert und 2,3 Millionen Betrugs-Transaktionen über 40+ Chains hinweg in 30 Tagen blockiert? Wenn der Datensatz, auf dem du sitzt, eine Geschichte erzählt, die größer ist als die Umsätze oder der Tokenpreis irgendeines einzelnen Protokolls. Es ist eine Geschichte über eine Branche, in der 1 von 300 Transaktionen, die über Security-APIs gefiltert werden, mindestens einen Threat-Indikator enthält. Eine Geschichte, in der KI-Agenten-Module 21% der gesamten Aktivität als hochriskant markieren. In der Oracle-Manipulation, Phishing-Scams, Honeypots und Rug-Pulls nicht absterben, sondern sich weiterentwickeln, um neue Angriffsflächen zu attackieren: autonome Agenten und vibe-codierte Verträge.
GoPlus ($4,7 Mio. Umsatz, $33,6 Mio. Marktkapitalisierung) ist ein Mid-Cap-Infrastrukturunternehmen mit überproportionaler Bedeutung bei Daten. Für Security auf der Transaktionsebene gebaut (statt bei Security-Audits vor dem Deployment), erzeugt GPaaS Schutz-Service-Metriken, die kein anderes Protokoll im gleichen Maßstab auch nur ansatzweise erreichen kann.
Ob der Markt diese Realität rund um GPS erkennt und belohnt, ist eine Frage für einen anderen Tag. Was bekannt ist: Ob das Produkt funktioniert. 2,3 Millionen blockierte Transaktionen = das Produkt funktioniert. 96,5% unter ATH = der Markt hat noch nicht entschieden, was das wert ist.