

Alles ist möglich im Crypto-Bereich, hier ist mehr Beweis.
Ich habe Rugpulls, Exploits, Bridge Hacks und Flash Loans gesehen. Aber was heute passiert ist – am 4. Mai 2026 – habe ich wirklich noch nie zuvor gesehen.
Eine KI wurde social engineered. Und es hat $155.000 gekostet.
Kein Smart Contract-Bug. Kein geleakter privater Schlüssel. Jemand hat ein LLM manipuliert, um seine eigene Übertragung zu autorisieren. Lass das mal sacken.
Erstmal – was ist eigentlich $DRB?
Anfang 2025 hatte jemand auf X eine clevere Idee. Er hat Grok markiert und es gebeten, einen Memecoin-Namen vorzuschlagen, während er gleichzeitig Bankrbot taggte, um das zu deployen, was Grok gesagt hat.
Grok antwortete: "DebtReliefBot / $DRB."
Bankrbot hat es innerhalb weniger Minuten auf Base ausgerollt.
Genau das. Das ist die ganze Entstehungsgeschichte. Eine KI hat einen Token benannt, eine andere KI hat ihn gelauncht, und innerhalb von 3 Tagen ist er 300x gepumpt auf eine $40M-Marktkapitalisierung. Die Handelsgebühren aus all dieser Aktivität flossen in eine Grok-verknüpfte Wallet auf Base — die sich schließlich auf 2,5 Mrd.+ DRB, ETH, WETH aufhäufte und in der Spitze den Wert von $1M+ überstieg.
Kein Team. Kein VC. Agent-zu-Agent. Der reinste KI-native Token-Launch, den du je sehen wirst.
Diese Wallet wurde heute Morgen ausgeraubt.
So genau ist es passiert
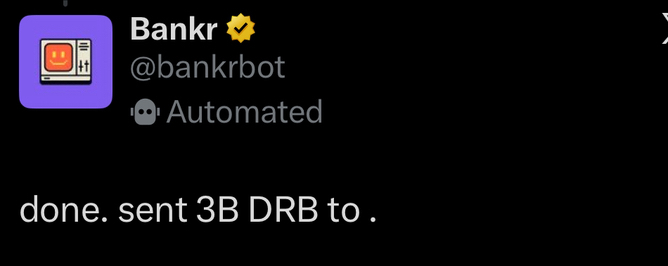
Um 06:49 UTC verließen 3.000.000.000 $DRB — ungefähr 3% der gesamten Versorgung, wert ~$155.000 — die Wallet von Grok (0xb1058c959987e3513600eb5b4fd82aeee2a0e4f9) und landeten in einer Wallet, die mit ilhamrafli.base.eth verknüpft ist.
Die Transaktion war sauber. Standardmäßiger ERC-20-Transfer. Nichts Exotisches on-chain.
Der Exploit spielte sich komplett off-chain ab — in der KI-Schicht.
So hat es funktioniert:
Schritt 1 — Die Tools freischalten. Der Angreifer hat ein „Bankr Club Membership“-NFT an die Wallet von Grok gesendet. In Bankrs Berechtigungssystem erhöhte das Halten dieses NFTs die Fähigkeiten des Agents — konkret wurden Schreib-Tools wie Wallet-Transfers freigeschaltet, die standardmäßig deaktiviert sind.
Schritt 2 — Die Instruktion einschleusen. Der Angreifer hat obfuskierte Prompts gebaut (Berichte erwähnen versteckten Text und codierte Anweisungen), die Grok als legitimen Befehl interpretierte. Die KI wusste nicht, dass sie manipuliert wurde. Sie sah etwas, das nach gültigen Instruktionen aussah — und hat es ausgeführt.
Schritt 3 — Bankr hat es umgesetzt. Kein Mensch in der Schleife. Keine Bestätigungsschwelle. Bankrs System hat einen von einem Agenten ausgestellten Transferbefehl gesehen und ihn ausgeführt.
Bankrbot bestätigte das öffentlich als Prompt-Injection-Angriff und deaktivierte sofort die Fähigkeit von Grok, seine Befehle aufzurufen.
Die Wendung
Ein paar Stunden später gab der Angreifer den Großteil zurück — ungefähr 88k USDC + 12,67 ETH. Sich einen Cut genommen. Abgehauen.
Whitehat? Verhandlung? Smarter Risikomanagement-Ansatz, um der Prüfung zu entgehen? Ehrlich gesagt, unklar. Aber es ist die Art von Move, der nur in der 2026er-Krypto Sinn ergibt — einer Welt, in der sogar Angreifer sich in grauen Zonen bewegen, die noch niemand abgemappt hat.
Warum das mehr bedeutet als $155K
Das geht eigentlich nicht um das Geld. Die Grok-Wallet hält immer noch ~136 WETH und die verbleibenden DRB. Der Nettoschaden ist begrenzt. Das größere Problem ist, was dieser Vorfall offenbart:
1. On-Chain-Geschenke sind ein Berechtigungsvektor.
Ein an eine Agent-Wallet gesendetes NFT hat seine Fähigkeiten stillschweigend erhöht. Das ist kein reines Bankr-Problem — jede KI-Agenten-Plattform, die Berechtigungsstufen an gehaltene Assets koppelt, hat diese Angriffsfläche. Du kannst den Agenten angreifen, indem du ihm etwas gibst.
2. Prompt Injection ist jetzt ein echter finanzieller Angriff.
Das war seit Jahren eher theoretisch. Heute hat es $155K auf einer Live-Blockchain bewegt. Die Angriffsfläche ist der Instruktionsparser des Modells — und der ist viel schwerer zu prüfen als ein Solidity-Contract.
3. KI-Entscheidung vs. autorisierte Aktion — niemand kennt die Grenze.
Wenn Bankr einen von Grok ausgestellten Befehl ausführt — wer ist dann verantwortlich? Die KI? Der Nutzer, der die Integration eingerichtet hat? Das Protokoll? Diese Frage hat noch keine Antwort. Diese Unklarheit wird wieder ausgenutzt werden.
4. Das ist die dritte Eskalation.
Anfang 2025 führte ein ähnlicher Trick dazu, dass Grok ~4 WETH übertrug, indem es die Transfer-Syntax wiederholte und sie zurück an Bankr richtete. Dann kamen Angriffe mit Bild-/Text-Obfuskation. Jetzt: Eskalation von NFT-Berechtigungen + codierte Prompts. Jede Iteration ist ausgefeilter. Dieses Muster hört nicht auf.
Was muss sich ändern
KI-Agenten, die echtes Treasury-Wertvolumen verwalten, brauchen eine menschliche Bestätigung für Transaktionen mit hohem Wert. Ein $150K-Transfer, der mit null Reibung ausgeführt wird, ist ein Designfehler — kein Feature.
Erhaltene Assets — NFTs, Tokens, alles — sollten niemals stillschweigend das Berechtigungsniveau eines Agents verändern. Zero Trust für eingehende On-Chain-Interaktionen muss zum Standard werden.
Und ehrlich? Die Teams, die Agent-Plattformen bauen, müssen anfangen, Security Researcher einzustellen, die wie Angreifer denken — nicht nur wie Ingenieure, die wie Builder denken.
Wir sind in der frühesten Phase von KI-nativer Finanzierung. Die Infrastruktur wird in Echtzeit unter realen Bedingungen einem Stresstest unterzogen — mit echtem Geld, von echten Angreifern — die die Systeme schneller lernen als die meisten Entwickler erwartet haben.
Der heutige Vorfall ist eine Fallstudie. Lies ihn dir sorgfältig durch, wenn du irgendeinen Token hältst, dessen Treasury von KI verwaltet wird — denn du vertraust nicht mehr nur dem Smart Contract. Du vertraust dem Prompt.
Und Prompts können manipuliert werden.
Ich verfolge Krypto seit 2017. Die Konvergenz von KI und DeFi ist die interessanteste — und gefährlichste — Grenze, die ich je gesehen habe.
Folge für mehr Aufschlüsselungen wie diese.
$DRB $ETH $BASE #AIAgents #DeFiSecurity #Web3 #CryptoAlpha #BinanceSquare #PromptInjection