🚨 Balancer Hack — Alles, was Sie wissen müssen
1️⃣ Was ist passiert:
Eine Schwachstelle in Balancers V2-Vaults und Liquidity Pools wurde ausgenutzt. Der Angreifer setzte einen bösartigen Vertrag ein, der das System während der Pool-Einrichtung täuschte und es ihm ermöglichte, in Minuten Gelder abzuziehen.
2️⃣ Wie es funktionierte:
Schwache Autorisierungsprüfungen und Callback-Verarbeitung ermöglichten es dem Hacker, Sicherheitsvorkehrungen zu umgehen — was nicht autorisierte Swaps und Änderungen des Kontostands über die Pools hinweg ermöglichte.
3️⃣ Was wir bisher wissen:
Der Hauptangriff begann mit diesem tx: 0xd155207261...f5b48569
Gelder wurden zu neuen Wallets bewegt, wahrscheinlich auf dem Weg zu Mixern oder Brücken.
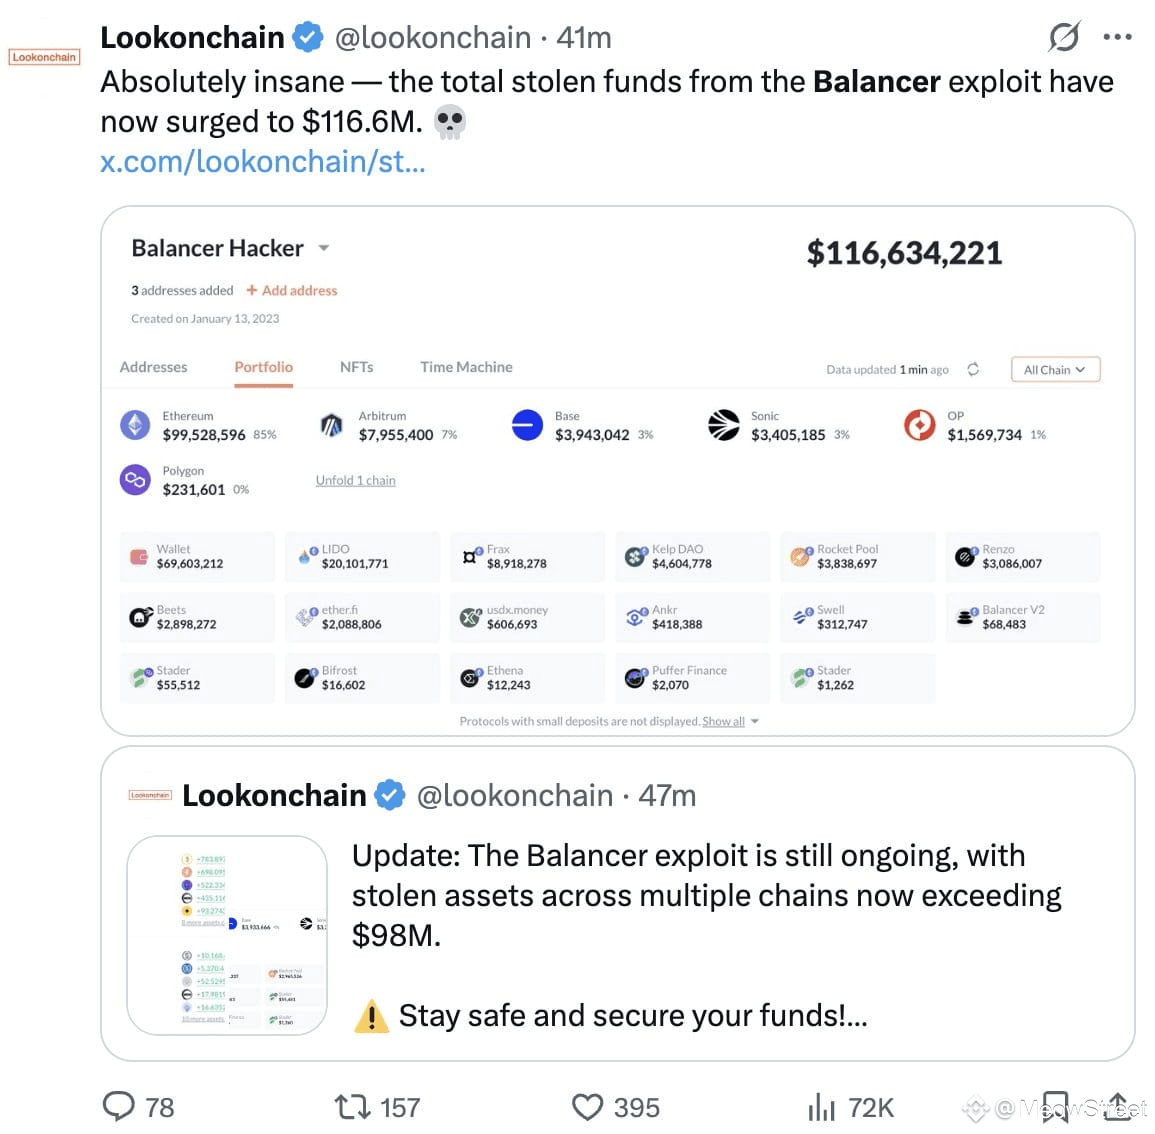
Gesamter Verlust: ≈$110M–$116M
Ethereum: ~$70M+
Base + Sonic: ~$7M
Andere: ~$2M+
Am stärksten betroffene Vermögenswerte: WETH, wstETH, osETH, frxETH, rsETH, rETH
4️⃣ Warum es so schlimm war:
Die „komposable“ Gestaltung von Balancer — Pools, die stark miteinander interagieren — ließ den Angriff schnell verbreiten, ähnlich wie frühere AMM-Fehler.
5️⃣ Was Sie tun sollten:
⚠️ Wenn Sie exponiert sind:
Ziehen Sie sofort Gelder aus den betroffenen Balancer V2-Pools ab.
Widerrufen Sie Berechtigungen über Revoke, DeBank oder Etherscan.
Überwachen Sie Ihre Wallet auf ungewöhnliche Aktivitäten.
🧠 Keine Anzeichen eines Schlüssel-Lecks — dies war ein reiner Smart Contract-Angriff.
Bleiben Sie wachsam und überprüfen Sie immer doppelt, wo Ihre Liquidität liegt.
1️⃣ Was ist passiert:
Eine Schwachstelle in Balancers V2-Vaults und Liquidity Pools wurde ausgenutzt. Der Angreifer setzte einen bösartigen Vertrag ein, der das System während der Pool-Einrichtung täuschte und es ihm ermöglichte, in Minuten Gelder abzuziehen.
2️⃣ Wie es funktionierte:
Schwache Autorisierungsprüfungen und Callback-Verarbeitung ermöglichten es dem Hacker, Sicherheitsvorkehrungen zu umgehen — was nicht autorisierte Swaps und Änderungen des Kontostands über die Pools hinweg ermöglichte.
3️⃣ Was wir bisher wissen:
Der Hauptangriff begann mit diesem tx: 0xd155207261...f5b48569
Gelder wurden zu neuen Wallets bewegt, wahrscheinlich auf dem Weg zu Mixern oder Brücken.
Gesamter Verlust: ≈$110M–$116M
Ethereum: ~$70M+
Base + Sonic: ~$7M
Andere: ~$2M+
Am stärksten betroffene Vermögenswerte: WETH, wstETH, osETH, frxETH, rsETH, rETH
4️⃣ Warum es so schlimm war:
Die „komposable“ Gestaltung von Balancer — Pools, die stark miteinander interagieren — ließ den Angriff schnell verbreiten, ähnlich wie frühere AMM-Fehler.
5️⃣ Was Sie tun sollten:
⚠️ Wenn Sie exponiert sind:
Ziehen Sie sofort Gelder aus den betroffenen Balancer V2-Pools ab.
Widerrufen Sie Berechtigungen über Revoke, DeBank oder Etherscan.
Überwachen Sie Ihre Wallet auf ungewöhnliche Aktivitäten.
🧠 Keine Anzeichen eines Schlüssel-Lecks — dies war ein reiner Smart Contract-Angriff.
Bleiben Sie wachsam und überprüfen Sie immer doppelt, wo Ihre Liquidität liegt.