
Polymarket hat in letzter Zeit eine angebliche Datenpanne zurückgewiesen. Zur Begründung heißt es, bei den angeblich „offengelegten Daten“ handele es sich im Wesentlichen um öffentlich zugängliche Informationen, die man über öffentliche APIs oder On-Chain-Daten erhalten kann – nicht um vertrauliche Daten, die aus internen Plattform-Systemen nach einem Eindringen abgezogen und weitergegeben wurden.
Das Entscheidende an dieser Sache ist nicht nur, ob Polymarket tatsächlich gehackt wurde, sondern dass dezentrale Prognosemärkte vor einem größeren Problem stehen: Wo genau liegt die Grenze zwischen Transparenz und Privatsphäre – und wie sollte sie gezogen werden?
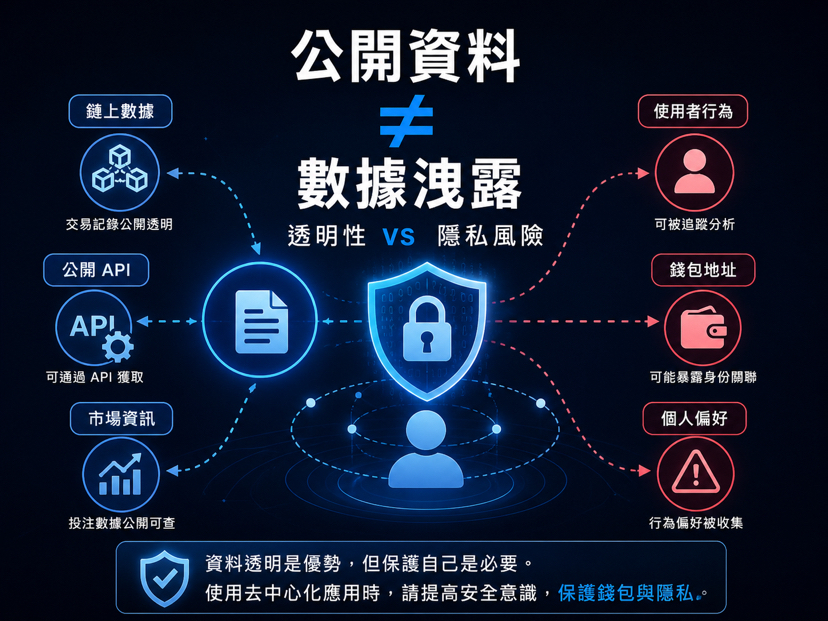
Im On-Chain-Bereich ist die Offenlegung von Daten an sich bereits Teil des Systemdesigns. Transaktionsaufzeichnungen, Wallet-Adressen und Marktdaten können verfolgt und abgefragt werden – das macht den Markt transparenter und ermöglicht es jedem, Ergebnisse nachzuvollziehen. Das Problem entsteht jedoch, wenn diese öffentlich zugänglichen Daten in großem Umfang gesammelt, gebündelt und sogar im Darknet oder in Foren verkauft werden: Dann ist das Gefühl der Nutzer ein völlig anderes.
Das System kann sagen: „Das ist kein Bug.“ Aber was Nutzer interessiert, ist: „Sind meine Daten offengelegt worden?“
Das ist auch der Punkt, der an diesem Vorfall am meisten diskutiert werden sollte. Für Web3-Plattformen bedeutet öffentliche Transparenz nicht, dass es keine Risiken gibt. Sobald Wallet-Adressen, Transaktionsverhalten und Wettpräferenzen gebündelt und zugeordnet werden, kann sich daraus eine weitere Form von Nutzerprofilen ergeben. Selbst wenn die Daten selbst aus öffentlichen Quellen stammen, können sie dennoch zu Phishing-Angriffen, Social Engineering oder Risiken für die Kontosicherheit führen.
Polymarkets Antwort kann vielleicht die Verantwortung auf technischer Ebene klären, aber sie kann die Bedenken des Marktes hinsichtlich Plattform-Sicherheit und Daten-Governance nicht zwangsläufig vollständig ausräumen. Vor allem, weil Prognosemärkte mit Geld, Ereignis-Einschätzungen und Nutzerverhalten zu tun haben und die Vertrauensgrundlage hier besonders sensibel ist.
Aus einer größeren Perspektive heraus erinnert dieser Vorfall alle Krypto-Nutzer daran: On-Chain-Transparenz ist ein zweischneidiges Schwert. Sie macht den Markt offener, aber auch das individuelle Verhalten leichter nachverfolgbar. Unabhängig davon, ob man künftig Prognosemärkte nutzt, DEXs nutzt oder an On-Chain-Aktivitäten teilnimmt – der Schutz der Wallet-Adresse und das Vermeiden wiederholter Offenlegung der eigenen Identität werden immer wichtiger.
Kurzfristig betrachtet wird dieses Thema nicht unbedingt direkt den gesamten Krypto-Markt erschüttern, aber es wird die Diskussion über Regulierung und Sicherheit von Plattformen für Prognosen weiter anheizen. Je näher eine Plattform am Mainstream ist, desto leichter können Nutzerdaten, KYC, API-Berechtigungen und Mechanismen zur Risikokontrolle in den Fokus massiverer Prüfungen geraten.
Zusammengefasst bestreitet Polymarket in diesem Fall „gehackt worden zu sein“. Was der Markt jedoch wirklich beschäftigt, ist die „Grenze der Datennutzung“.
In der Welt von Web3 bedeutet „öffentlich“ nicht automatisch, dass es kein Risiko gibt; „transparent“ heißt auch nicht, dass Nutzer sich nicht schützen müssen. Ein wirklich reifes System muss nicht nur beweisbare Daten bereitstellen, sondern den Nutzern auch klar machen, welche Informationen gerade sichtbar gemacht werden.